Ein freigegebenes Dokument ist nur dann nützlich, wenn Sie seine Historie belegen können.
Eine Prüferin oder ein Prüfer beginnt vielleicht bei der aktuellen Richtlinie, bleibt dort aber selten stehen. Gefragt wird, welche Version freigegeben wurde und wann der Prozess stattfand. Gefragt wird, was sich nach der Freigabe geändert hat, wer die Änderung vorgenommen hat, wer sie geprüft hat und ob die vorherige Version noch verfügbar ist.
An dieser Stelle zeigen sich die Risse in vielen Systemen zur Dokumentenlenkung. Die aktuelle Datei mag korrekt sein, doch der Nachweis dahinter verteilt sich über eine Versionstabelle, ein gemeinsames Laufwerk, eine Freigabe-E-Mail, ein heruntergeladenes PDF und die Erinnerung einer Person daran, was damals galt.
Für regulierte Teams reicht das nicht. Compliance beruht auf Nachweisen. Wenn sich ein QM-Dokument, eine Sicherheitsmaßnahme, eine Rechtsvorlage oder ein klinischer Prozess ändert, braucht das Team eine belastbare Aufzeichnung der Änderung: was das Dokument vorher sagte, wer es geändert hat, wann es sich geändert hat und welche Version zu einem bestimmten Zeitpunkt freigegeben war.
Die Versionierung von Dokumenten für die Compliance ist das System, das diesen Nachweis bewahrt. Sie zeigt, was sich geändert hat, wer es geändert hat, wann es sich geändert hat und welche Version zu diesem Zeitpunkt freigegeben war.
In diesem Artikel klären wir, was eine auditfähige Versionshistorie belegen muss, wie sie sich von Zugriffsprotokollen und vom Verifizierungsstatus unterscheidet, was in eine Versionstabelle gehört und wie Slite Teams dabei hilft, ihre Dokumentenhistorie nachvollziehbar, prüfbar und leichter belegbar zu halten.
Die wichtigsten Punkte
- Bei der Versionierung von Dokumenten für die Compliance geht es darum, eine belastbare Historie jeder wichtigen Änderung zu bewahren.
- Eine auditfähige Revisionshistorie sollte zeigen, was sich geändert hat, wer es geändert hat, wann es sich geändert hat und welche Version freigegeben wurde.
- Inhaltliche Versionshistorie, Zugriffsprotokolle und Verifizierungsstatus belegen Unterschiedliches. Teams brauchen alle drei, sollten sie aber nicht zu einer Sache verschmelzen.
- Regulierte Teams brauchen eine Rekonstruktion zu einem bestimmten Zeitpunkt: die Möglichkeit zu zeigen, was eine Richtlinie, eine Arbeitsanweisung, ein QM-Dokument oder ein gelenkter Prozess sagte, als ein Prozess, ein Vorfall, eine Prüfung oder ein Audit stattfand.
- Regelwerke wie FDA 21 CFR Part 11, HIPAA, SOC 2, ISO, SOX/PCAOB und GxP führen Teams alle zu nachvollziehbaren, mit Zeitstempel versehenen und zuordenbaren Dokumentationspraktiken.
- Slite unterstützt die praktische Seite mit Dokumentenhistorie, wortgenauem Vergleich, Zuordnung, Wiederherstellung, Verifizierungsstatus und der Nachvollziehbarkeit von Änderungen durch Menschen und Agenten.
Was ist die Versionierung von Dokumenten für die Compliance?
Die Versionierung von Dokumenten für die Compliance ist die Praxis, wichtige Dokumentänderungen zu erfassen und zu bewahren, damit ein Team belegen kann, was sich geändert hat, wer es geändert hat, wann es sich geändert hat und welche Version freigegeben wurde.
Eine allgemeine Versionshistorie sagt Ihnen, dass sich ein Dokument geändert hat. Eine auditfähige Versionshistorie geht weiter. Sie hilft Ihnen, den Lebenszyklus des Dokuments zu rekonstruieren: Erstellung, Prüfung, Freigabe, Veröffentlichung, Ablauf und spätere Änderungen.
Dieser Unterschied ist wichtig, weil gelenkte Dokumente selten bloßes Referenzmaterial sind.
Eine Rückerstattungsrichtlinie kann festlegen, was der Support zusagen darf. Eine Sicherheitsanweisung kann festlegen, wie ein Vorfall behandelt wird. Ein QM-Dokument kann festlegen, wie ein regulierter Prozess ausgeführt wird. Eine Rechtsvorlage kann festlegen, welche Konditionen zum Zeitpunkt einer Vertragsprüfung freigegeben waren.
In diesen Fällen ist das Dokument Teil des Kontrollumfelds. Das Team braucht nicht nur eine saubere aktuelle Version. Es braucht eine Historie, die erklären kann, wie die aktuelle Version zur aktuellen Version wurde.
Deshalb hängt die Versionierung von Dokumenten mit einer Single Source of Truth zusammen, ohne dasselbe zu sein. Eine Source of Truth sagt Menschen, welcher Antwort sie jetzt vertrauen sollen. Die Versionierung zeigt, wie sich diese Antwort im Laufe der Zeit verändert hat.
Was Prüfer von einer Revisionshistorie erwarten
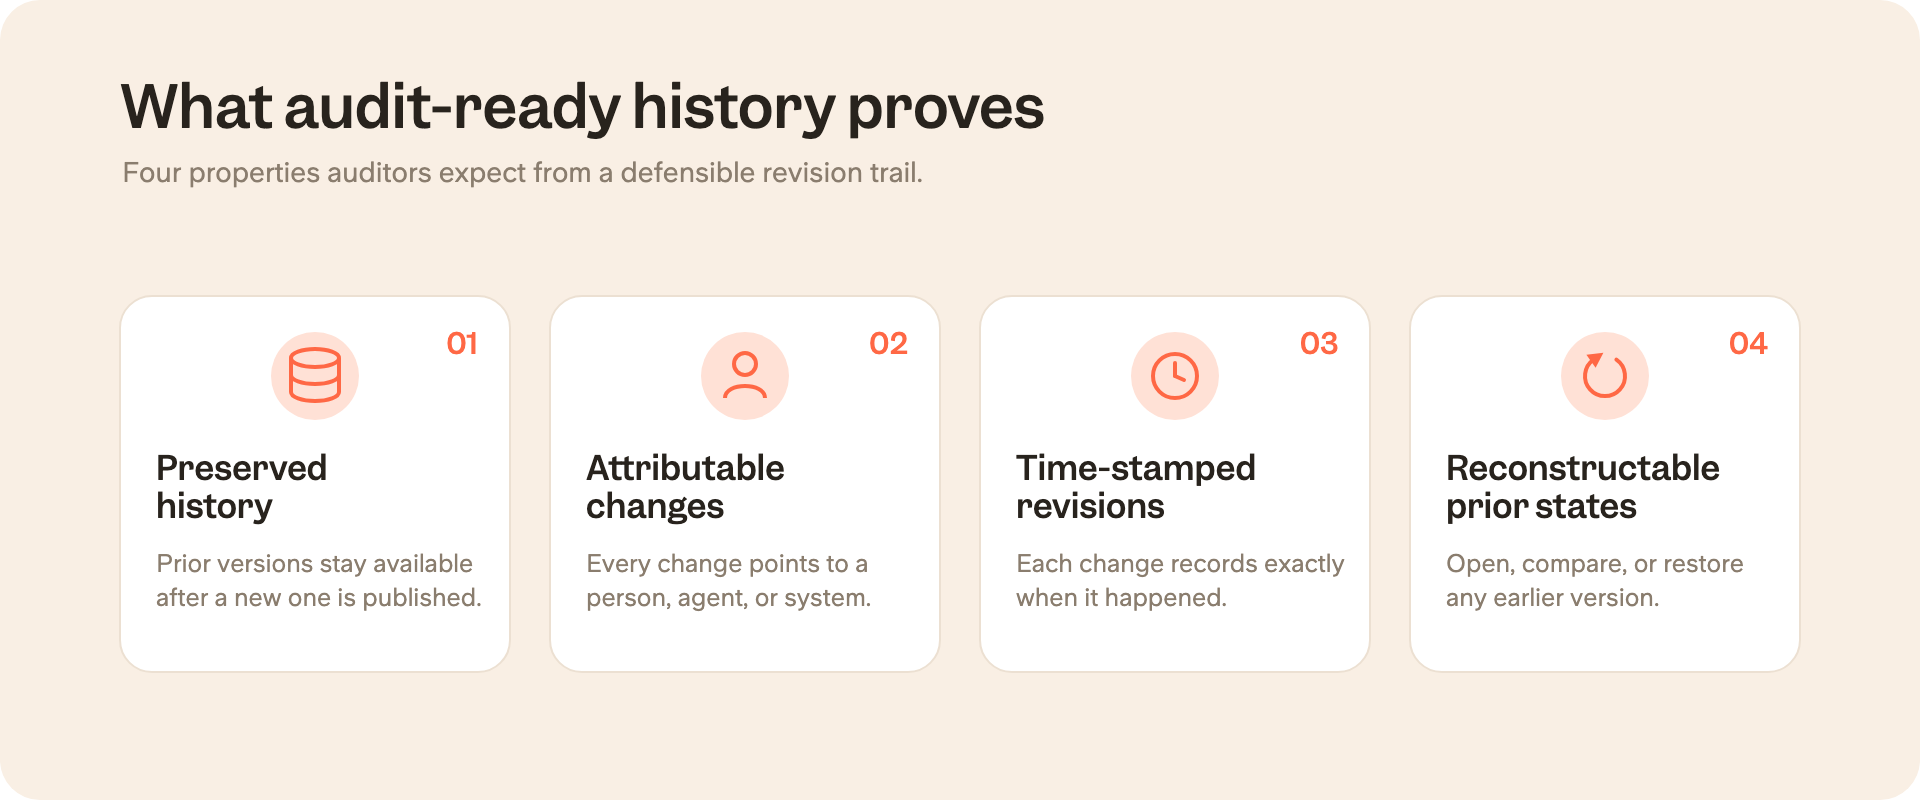
Prüferinnen und Prüfern ist der Name des Werkzeugs meist weniger wichtig als die Nachweise, die es liefern kann.
- Kann das Team die freigegebene Version zeigen?
- Kann es zeigen, wer sie geändert hat?
- Kann es zeigen, wann die Änderung stattfand?
- Kann es zeigen, dass frühere Informationen nicht stillschweigend überschrieben wurden?
Teams, die Software als Medizinprodukt entwickeln, und andere regulierte Teams müssen in Audits oft dasselbe belegen: die letzte freigegebene Version, den Zeitpunkt der Verifizierung und jede Änderung nach der Freigabe. Manche Teams versuchen, diese Aufzeichnung in einer manuellen Tabelle am Anfang jedes Dokuments zu führen, doch die Tabelle selbst kann veralten.
Slite führt diese Aufzeichnung in der Dokumentenhistorie. Wenn die verantwortliche Person eine Seite verifiziert, hält Slite das Verifizierungsereignis direkt in der Zeitleiste des Dokuments fest, zusammen mit der prüfenden Person, dem Zeitstempel und den Änderungen nach der Freigabe, wortgenau.
Bewahrte Historie
Frühere Versionen sollten nach der Veröffentlichung einer neuen Version verfügbar bleiben. Eine Revisionshistorie, die alte Informationen überschreibt, kann für die Zusammenarbeit nützlich sein, als Auditnachweis ist sie jedoch schwach.
Zuordenbare Änderungen
Jede wichtige Änderung sollte auf eine handelnde Instanz verweisen: eine Autorin, eine prüfende Person, eine freigebende Person, eine Administratorin, eine API-Aktion oder einen Agenten. Wenn sich ein Dokument geändert hat, sollte das Team nicht raten müssen, wer es geändert hat.
Änderungen mit Zeitstempel
Die Änderungshistorie sollte zeigen, wann jede relevante Änderung stattfand. Das ist besonders wichtig, wenn ein Team belegen muss, was während eines Vorfalls, einer Prüfung, einer Kundenbeschwerde oder eines regulatorischen Audits galt.
Rekonstruierbare frühere Stände
Das Team sollte eine frühere Version öffnen oder wiederherstellen und mit der aktuellen vergleichen können. Eine Übersichtstabelle hilft, doch die Source of Truth sollte die tatsächliche Historie im System sein.
Die regulatorische Sprache variiert, die Richtung ist jedoch einheitlich:
- FDA 21 CFR Part 11 verlangt sichere, computergenerierte Audit-Trails mit Zeitstempel, die das Erstellen, Ändern oder Löschen elektronischer Aufzeichnungen erfassen, ohne frühere Informationen zu verdecken.
- PCAOB AS 1215 behandelt Auditdokumentation als Nachweis, der die Schlussfolgerungen stützt.
Für Dokumentationsverantwortliche lautet die Erwartung: Die Revisionshistorie muss einer Prüfung standhalten.
Inhaltliche Versionshistorie, Zugriffsprotokolle und Verifizierungsstatus
Inhaltliche Versionshistorie, Zugriffsprotokolle und Verifizierungsstatus hängen zusammen, beantworten aber unterschiedliche Auditfragen.
| Begriff | Was er belegt | Beispielfrage, die er beantwortet |
|---|---|---|
| Inhaltliche Versionshistorie | Was das Dokument zu einem bestimmten Zeitpunkt sagte und was sich zwischen Versionen geändert hat. | Was stand am 3. März in dieser Richtlinie? |
| Zugriffsprotokolle | Wer im System was getan hat, etwa Anmeldungen, Exporte, Freigaben, Berechtigungsänderungen oder Administrationsaktionen. | Wer hat auf diesen Datensatz zugegriffen oder ihn exportiert? |
| Verifizierungsstatus | Ob die aktuelle Version geprüft, freigegeben, abgelaufen oder als veraltet markiert ist. | Ist das die letzte freigegebene Version? |
Diese Unterscheidungen helfen in Audits, denn ein Dokument kann ein einwandfreies Zugriffsprotokoll haben und trotzdem veraltete Inhalte enthalten. Es kann eine verifizierte aktuelle Version haben und trotzdem eine frühere Version für einen vergangenen Auditzeitraum brauchen. Es kann eine manuelle Versionstabelle haben und trotzdem die wortgenaue Änderung nicht zeigen, die das Risiko verursacht hat.
Rekonstruktion zu einem bestimmten Zeitpunkt für Audits
Der Belastungstest für die Versionierung von Dokumenten ist die Rekonstruktion zu einem bestimmten Zeitpunkt.
Eine prüfende Person, das Rechtsteam oder die Leitung eines Vorfalls kann fragen: Was stand in diesem Dokument, als das Ereignis stattfand? Nicht, was heute darin steht. Nicht, was die verantwortliche Person erinnert, freigegeben zu haben. Was sagte die gelenkte Version an diesem Datum?
Ein belastbarer Ablauf sähe etwa so aus:
- Wählen Sie das relevante Datum, Ereignis, den Auditzeitraum, den Vorfall, die Streitigkeit oder die Prüfung.
- Finden Sie die Version, die zu diesem Zeitpunkt aktiv oder freigegeben war.
- Prüfen Sie die Änderungen vor und nach dieser Version.
- Bestätigen Sie, wer das betreffende Dokument erstellt, geprüft, freigegeben oder wiederhergestellt hat.
- Nutzen Sie diese Historie, um zu erklären, warum sich das Team auf diese Version gestützt hat.
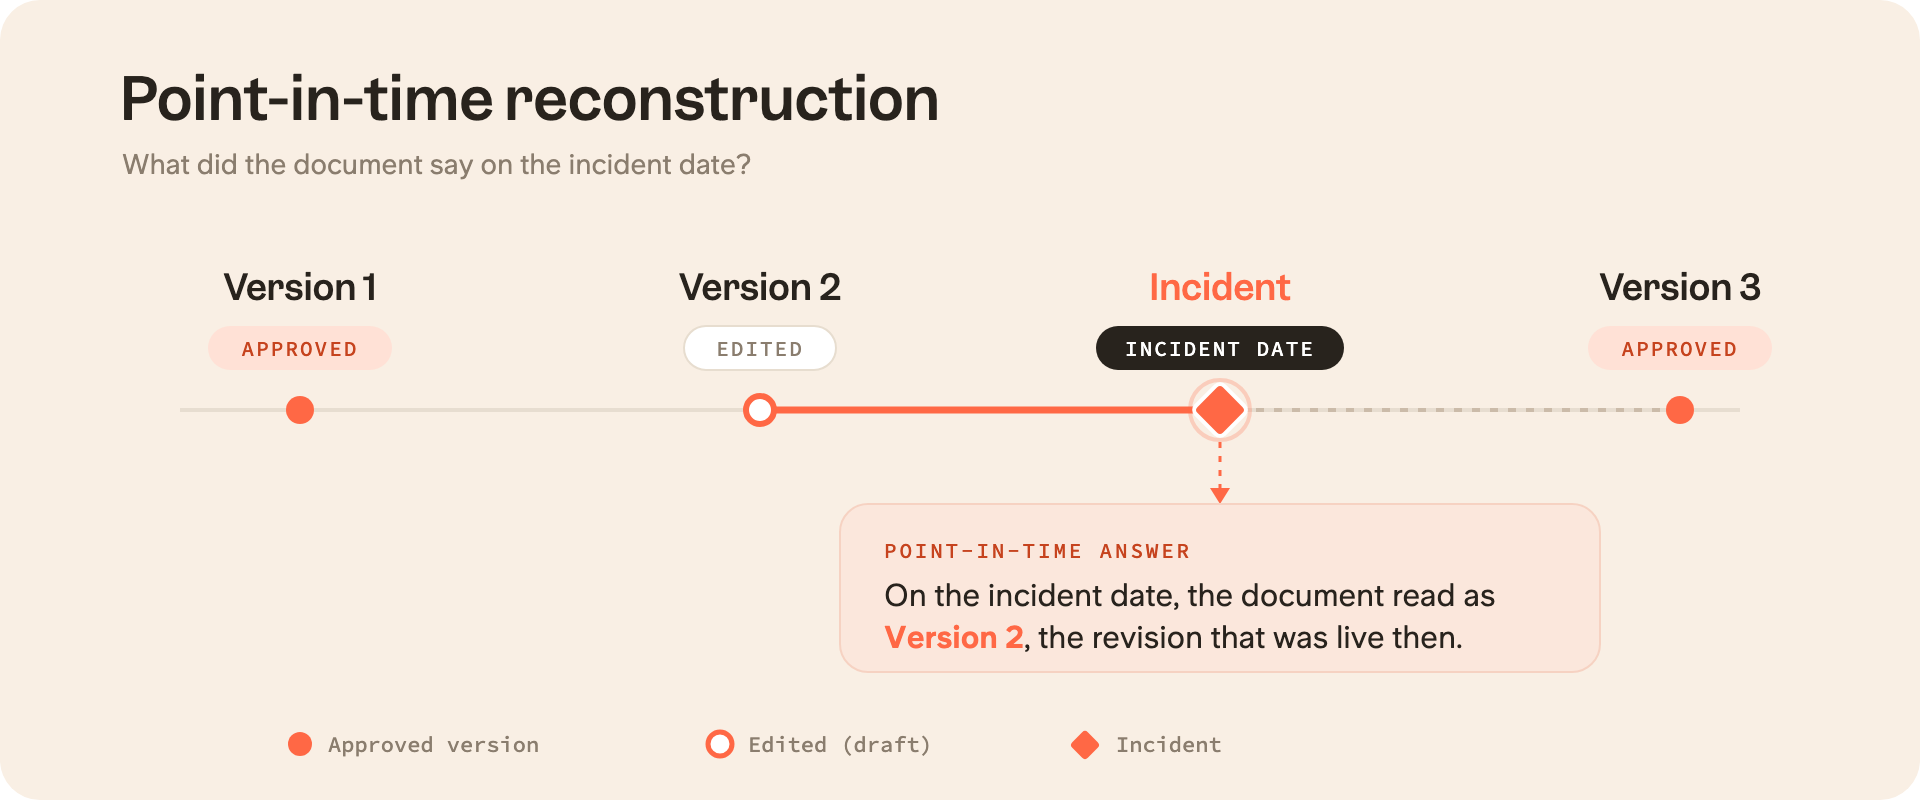
Dieser Ablauf legt die Schwäche manueller Versionstabellen offen. Sie fassen den Lebenszyklus zusammen, sie sind aber nicht der Lebenszyklus. Wenn jemand vergisst, die Tabelle zu aktualisieren, wird die Tabelle zu einem weiteren veralteten Dokument.
Anforderungen an die Versionierung von Dokumenten nach Regelwerk
Verschiedene Regelwerke verwenden verschiedene Begriffe. Einige sprechen von elektronischen Aufzeichnungen, einige von dokumentierter Information, einige von Auditdokumentation und einige von Datenintegrität. Der gemeinsame Faden ist die Nachvollziehbarkeit.
Zum Beispiel:
- Das HIPAA-Auditprotokoll verlangt von Organisationen, Richtlinien, Verfahren, die Verfügbarkeit der Dokumentation, regelmäßige Prüfungen, Aktualisierungen und die Aufbewahrung nachzuweisen.
- Die ISO-Leitlinie zu dokumentierter Information versteht dokumentierte Information als Nachweis, dass geplante Arbeit tatsächlich erledigt wurde.
- Die CGMP-Leitlinie der FDA zur Datenintegrität verknüpft Datenintegrität mit Merkmalen wie zuordenbaren, lesbaren, zeitnahen, originalen und korrekten Aufzeichnungen.
| Regelwerk | Was Teams damit belegen sollen | Nachzuweisende Versionierungsfähigkeit |
|---|---|---|
| FDA 21 CFR Part 11 | Sichere Änderungsaufzeichnungen mit Zeitstempel, die frühere Informationen nicht verdecken. | Revisionshistorie mit Zeitstempel und bewahrten früheren Versionen. |
| HIPAA | Richtlinien, Verfahren, Verfügbarkeit der Dokumentation, regelmäßige Prüfung, Aktualisierungen und Aufbewahrung. | Aktivitätsaufzeichnungen, geschützte Dokumentenhistorie und prüfbare Richtlinienänderungen. |
| SOC 2 | Gelenktes Änderungsmanagement und den Nachweis, dass Änderungen genehmigt und dokumentiert wurden. | Zuordnung, Zeitstempel, Prüf- und Freigabespur sowie Änderungshistorie. |
| ISO 9001 / ISO 27001 | Gelenkte dokumentierte Information, den aktuellen Revisionsstand und den Nachweis, dass Prozesse wie geplant funktionieren. | Versionsstatus, Verifizierung, Spur von Verantwortlichen und Prüfenden sowie Lenkung veralteter Versionen. |
| SOX / PCAOB | Auditdokumentation, die Schlussfolgerungen stützt und spätere Ergänzungen oder Änderungen klar festhält. | Bewahrte Historie von Ergänzungen und Änderungen mit klarer Zuordnung. |
| GxP / ALCOA+ | Zuordenbare, lesbare, zeitnahe, originale, korrekte, vollständige, konsistente, dauerhafte und verfügbare Aufzeichnungen. | Nachvollziehbare Aufzeichnung des Lebenszyklus von der Erstellung über die Freigabe bis zu späteren Änderungen. |
Was in eine Versionstabelle für Dokumente gehört
Für auditintensive Teams sollte die Tabelle den Lebenszyklus des Dokuments leicht erfassbar machen: Erstellung, Prüfung, Freigabe, Veröffentlichung und spätere Änderungen.
Zum Beispiel:
| Feld | Was festzuhalten ist |
|---|---|
| Versionsnummer | Haupt- oder Nebenversion oder eine andere einheitliche Namenskonvention. |
| Datum | Wann die Version erstellt, geprüft, freigegeben, veröffentlicht, abgelaufen oder wiederhergestellt wurde. |
| Autor oder Bearbeiter | Die Person oder der Agent, die für die Änderung verantwortlich ist. |
| Prüfende oder freigebende Person | Die Person, die die Version geprüft oder freigegeben hat. |
| Änderungszusammenfassung | Was sich geändert hat und warum. |
| Status | Entwurf, geprüft, freigegeben, veröffentlicht, abgelaufen, veraltet oder archiviert. |
| Gültigkeitsdatum | Wann die Version aktiv wurde, falls abweichend vom Freigabe- oder Veröffentlichungsdatum. |
| Verknüpfter Nachweis | Ticket, Vorfall, Maßnahme, Richtlinienprüfung, Freigabeantrag oder ein anderes zugehöriges Auditartefakt. |
Manuelle Versionstabellen sind als Zusammenfassung nützlich, als einziger Nachweis sind sie jedoch fragil. Ein Dokumentenmanagementsystem oder eine gelenkte Wissensdatenbank sollte die zugrunde liegende Historie automatisch bewahren, damit die Tabelle den Lebenszyklus abbildet und nicht selbst zum Lebenszyklus wird.
Best Practices der Versionierung für Compliance-Teams
Für Compliance-Teams läuft eine auditfähige Dokumentenhistorie auf fünf Gewohnheiten hinaus:
- klare Bezeichnungen,
- sichtbare Freigaben,
- gelenkte Zugriffe,
- bewahrte Historie,
- und nachvollziehbare Änderungen durch Menschen oder Agenten.
Verwenden Sie klare Versionsnamen und Statusbezeichnungen
Wählen Sie eine Versionskonvention, die während einer Prüfung verständlich ist. Hauptversionen können freigegebene Richtlinienänderungen markieren. Nebenversionen können kleinere Änderungen erfassen. Statusbezeichnungen sollten die Zustände Entwurf, geprüft, freigegeben, veröffentlicht, abgelaufen, veraltet und archiviert voneinander trennen.
Das Ziel ist, den Lebenszyklus des Dokuments für jemanden offensichtlich zu machen, der an der Bearbeitung nicht beteiligt war.
Halten Sie Erstellung, Prüfung, Freigabe und Veröffentlichung fest
Der Lebenszyklus zählt genauso viel wie der Inhalt. Ein Dokument, das von Entwurf zu geprüft, dann zu freigegeben und dann zu veröffentlicht gewandert ist, sollte über diese Schritte eine Spur hinterlassen.
Die auditfreundliche Tabellenidee von Declan McGrane bringt das gut auf den Punkt: Erstellen, Prüfen, Freigeben und Veröffentlichen sind verschiedene Tätigkeiten. Die Aufzeichnung sollte diese Übergaben sichtbar machen.
Lenken Sie Zugriffe und reduzieren Sie veraltete Kopien
Die Versionierung wird schwächer, wenn alte PDFs, private Downloads, doppelte Seiten und Kopien auf gemeinsamen Laufwerken außerhalb des gelenkten Wegs weiter zirkulieren. Diese Kopien sind vielleicht praktisch, sie können aber auch zu der Version werden, auf die sich jemand im entscheidenden Moment stützt.
Versionierung funktioniert nur, wenn Menschen die gelenkte Version finden und nutzen können. Eine gute Sicherheit der Wissensdatenbank macht die aktuelle Version leichter zu finden und schwerer zu umgehen. Sie gibt Teams außerdem die Berechtigungen, Audit-Logs und KI-Zugriffskontrollen, die sie brauchen, um sensible Dokumente zu schützen, ohne alte Kopien zur bequemsten Antwort werden zu lassen.
Bewahren Sie die Historie selbst
Teams müssen außerdem die Revisionshistorie, den Freigabekontext und die Metadaten bewahren, die nötig sind, um das Dokument später zu erklären.
HIPAA-, Part-11- und GxP-Kontexte zeigen dasselbe Muster: Ein Nachweis verliert an Wert, wenn die Metadaten um ihn herum verschwinden. Das Dokument, seine Historie und der Kontext wichtiger Änderungen sollten für den erforderlichen Zeitraum verfügbar bleiben.
Hinweis: Aufbewahrung ist außerdem nicht dasselbe wie eine rechtliche Sicherungsanordnung. Ein System kann die Dokumentenhistorie ab der Erstellung bewahren und trotzdem keinen formellen Legal-Hold-Prozess und kein Service-Level-Agreement dafür bieten. Compliance-Teams sollten klar benennen, was ihr Werkzeug bewahrt und was ihr rechtlicher oder regulatorischer Prozess weiterhin regeln muss.
Verfolgen Sie Änderungen von Menschen und KI-Agenten
KI macht die Zuordnung wichtiger, nicht unwichtiger. Wenn Agenten Dokumente entwerfen, aktualisieren, zusammenfassen oder umstrukturieren, müssen Teams wissen, ob eine Änderung von einer Kollegin, einem Agenten, der API, MCP oder einem anderen Workflow kam.
Die Compliance-Frage bleibt dieselbe: Wer hat das geändert? Im KI-Zeitalter kann dieses „Wer“ eine Person, ein System und den Menschen umfassen, der die endgültige Änderung freigegeben hat.
Wie Slite eine auditfähige Versionierung von Dokumenten unterstützt
Slite ersetzt kein Compliance-Programm. Slite gibt Dokumentationsverantwortlichen eine klarere Nachweisebene für gelenktes Wissen: was sich geändert hat, wer es geändert hat, wann es sich geändert hat und ob der aktuellen Version weiterhin zu vertrauen ist.
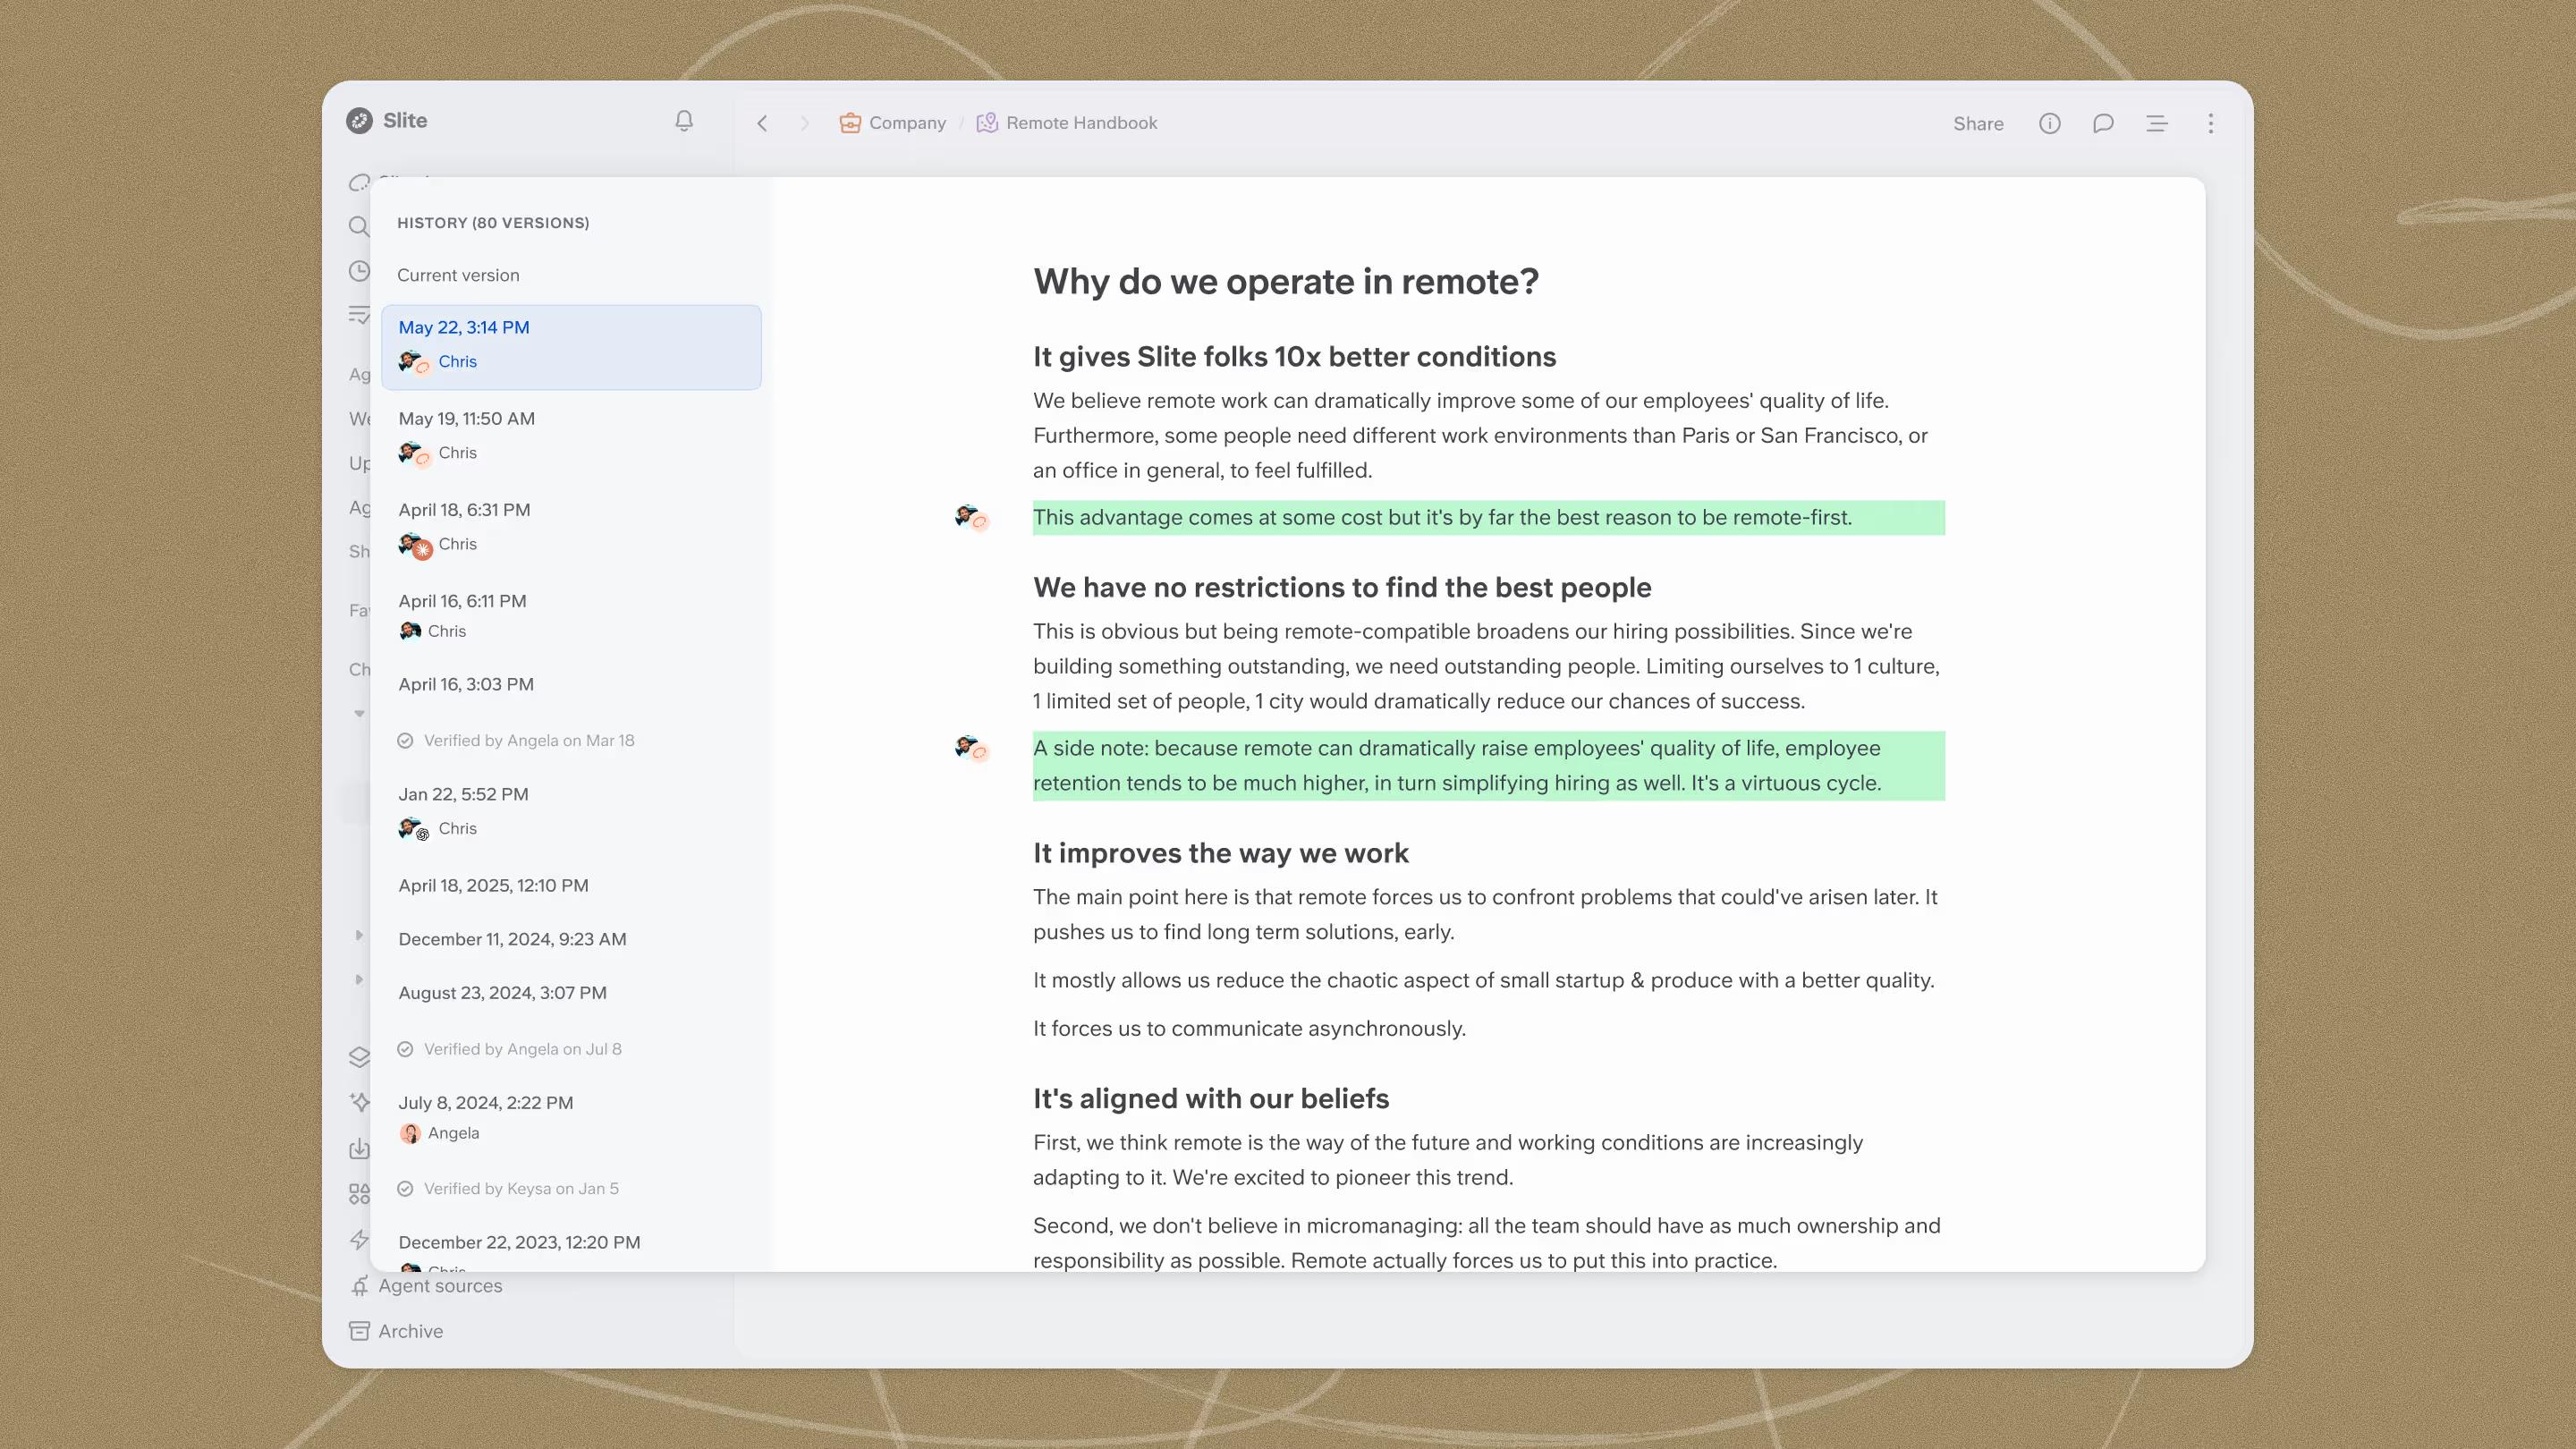
Dokumentenhistorie
Sehen Sie sich frühere Versionen an, prüfen Sie wortgenaue Unterschiede, sehen Sie, wer was wann geändert hat, bewegen Sie sich mit dem Zeitleistenregler durch die Historie und stellen Sie bei Bedarf eine frühere Version wieder her. Slite speichert fünf Minuten nach der letzten Aktivität eine neue Version, damit die Historie zusammenhängende Arbeitssitzungen abbildet und nicht jeden Tastenanschlag.
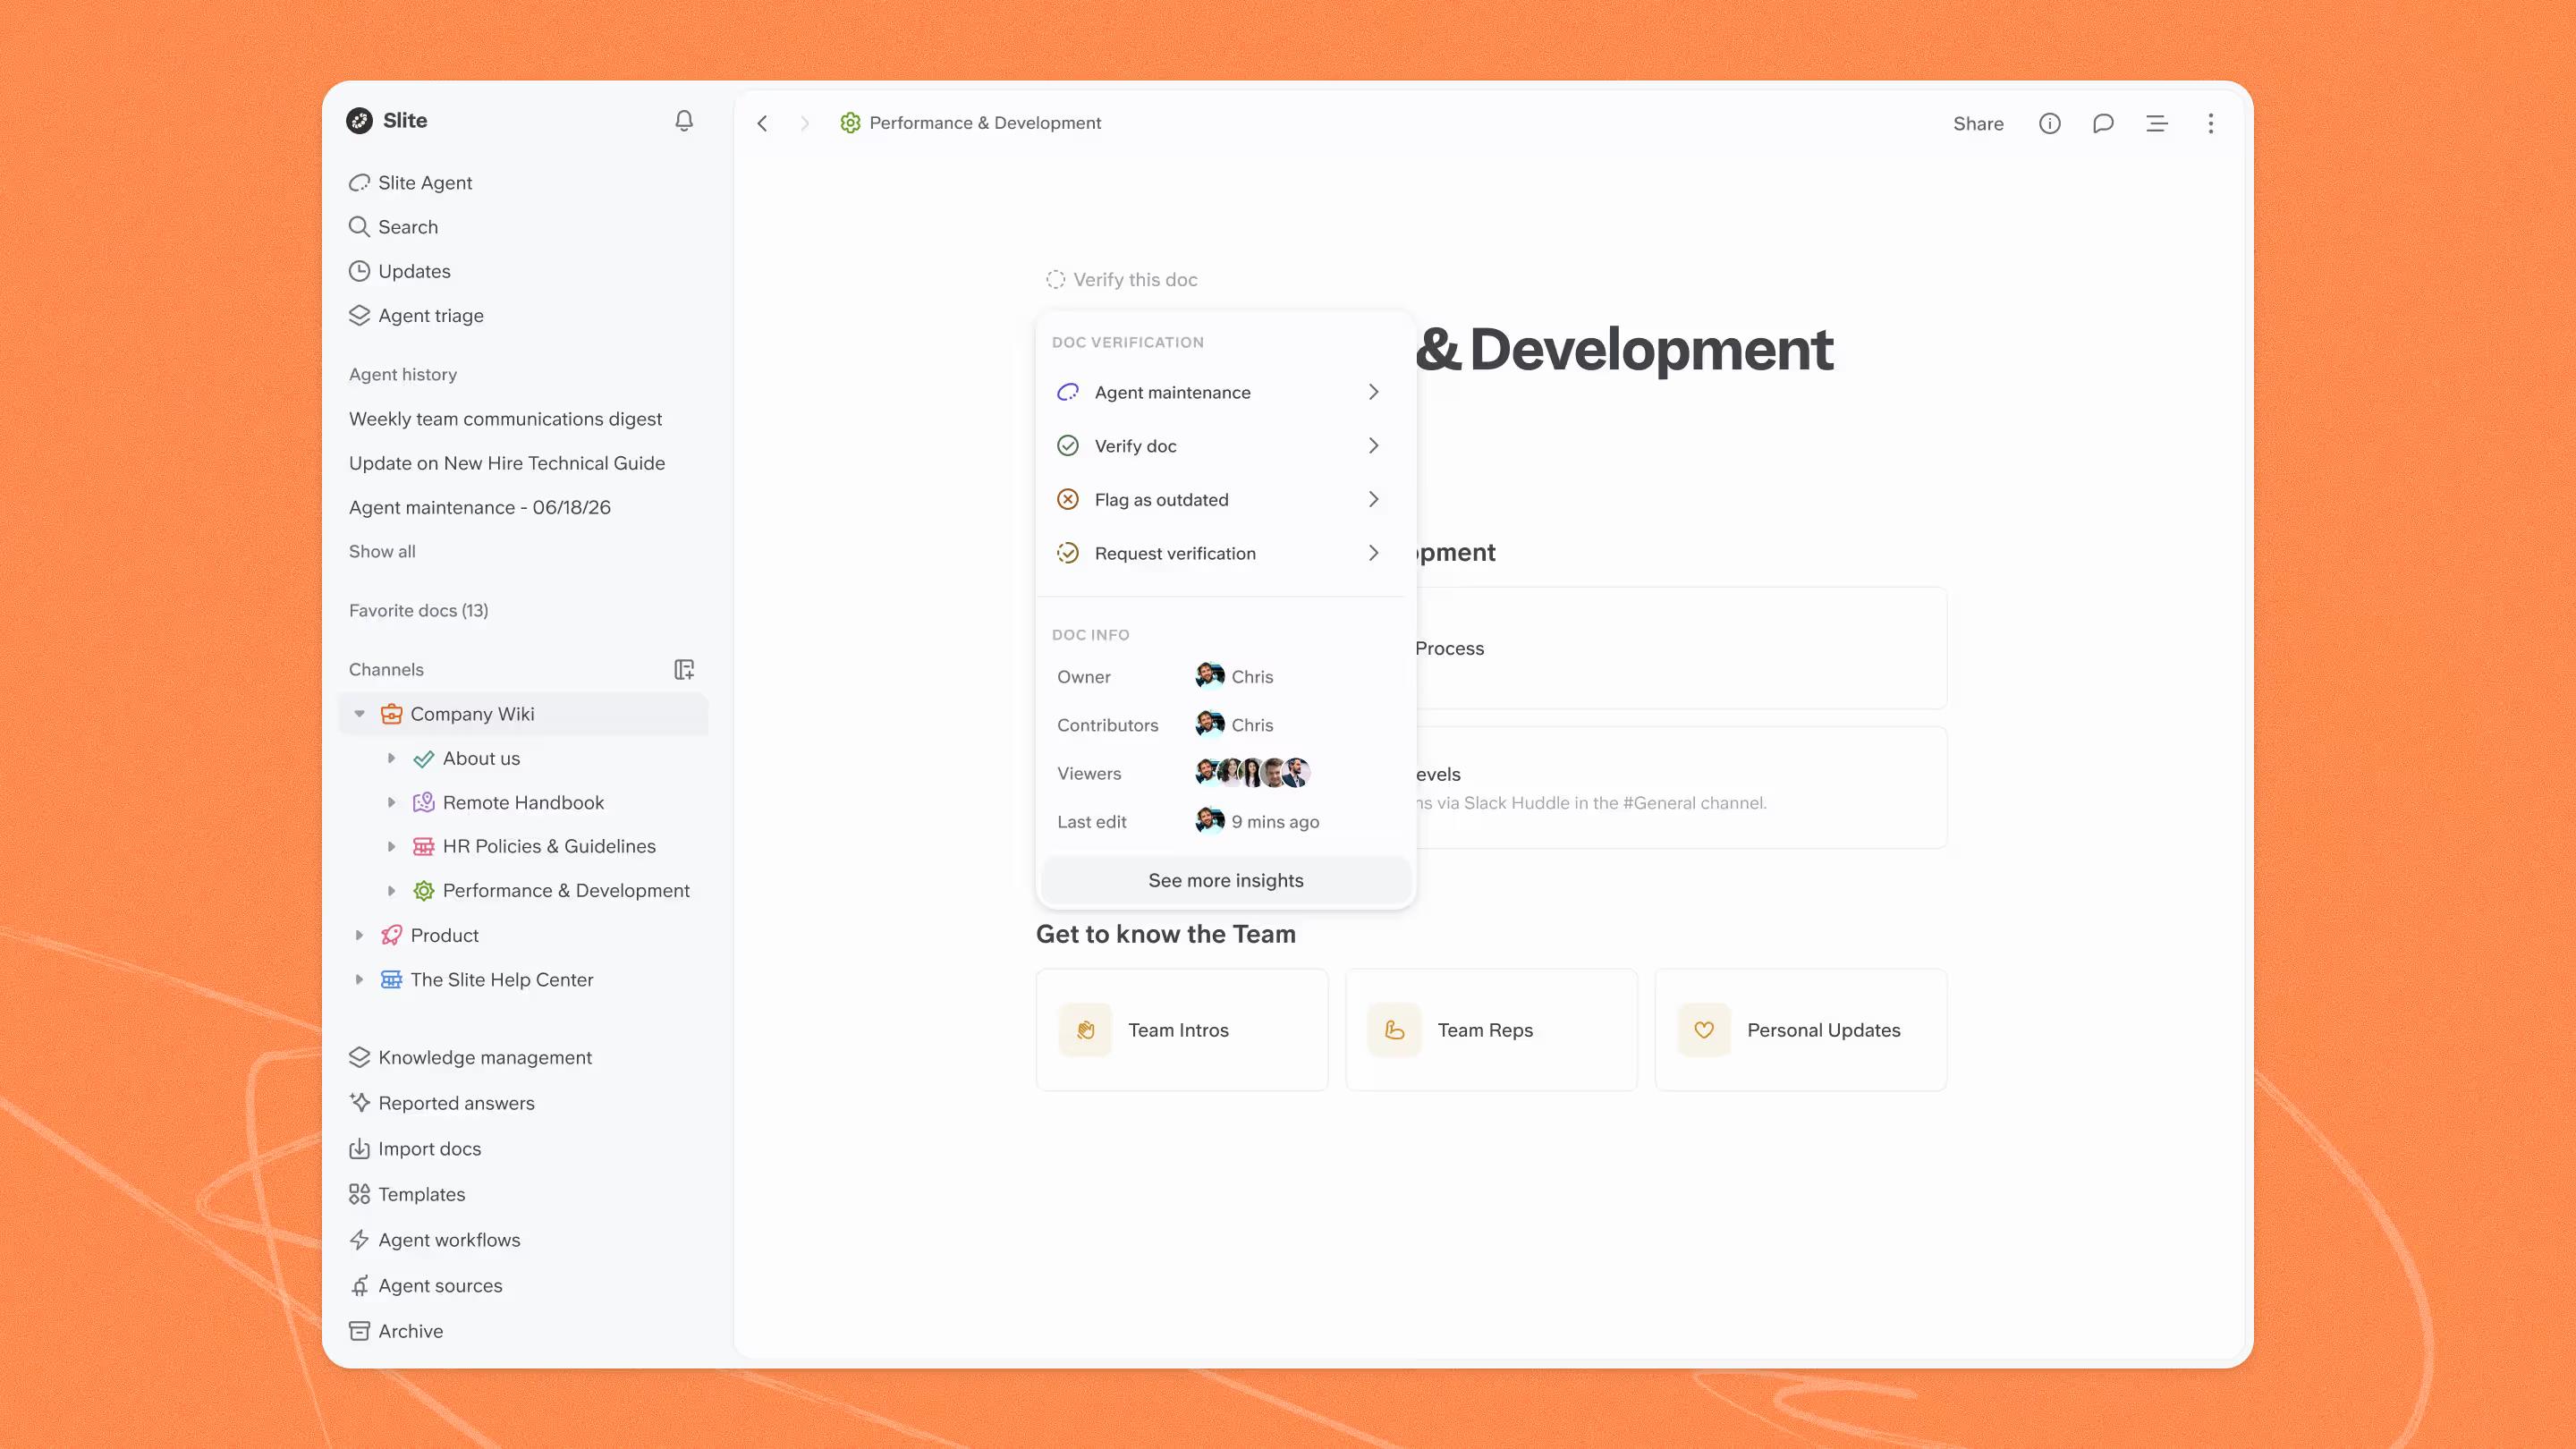
Verifizierungsstatus
Die Verifizierungszustände zeigen, ob ein Dokument verifiziert, abgelaufen, veraltet oder noch nicht verifiziert ist, damit Menschen wissen, ob sie sich auf die aktuelle Version stützen können. Verifizierungsereignisse können auch in der Zeitleiste des Dokuments erscheinen. So lässt sich leichter sehen, wann ein Dokument verifiziert wurde und was sich danach geändert hat.
Zuordnung von Menschen und Agenten
Verfolgen Sie, ob Änderungen von einer Kollegin, von Slite Agent, von MCP, von der API oder aus einer anderen Quelle kamen. In der Historie von Slite werden Änderungen von Agenten genauso zugeordnet wie die von Menschen, damit Teams sehen, was sich tatsächlich geändert hat. Das wird umso wichtiger, je mehr Teams KI an ihren Dokumentations-Workflows teilhaben lassen und sich in Richtung einer selbstpflegenden Wissensdatenbank bewegen.
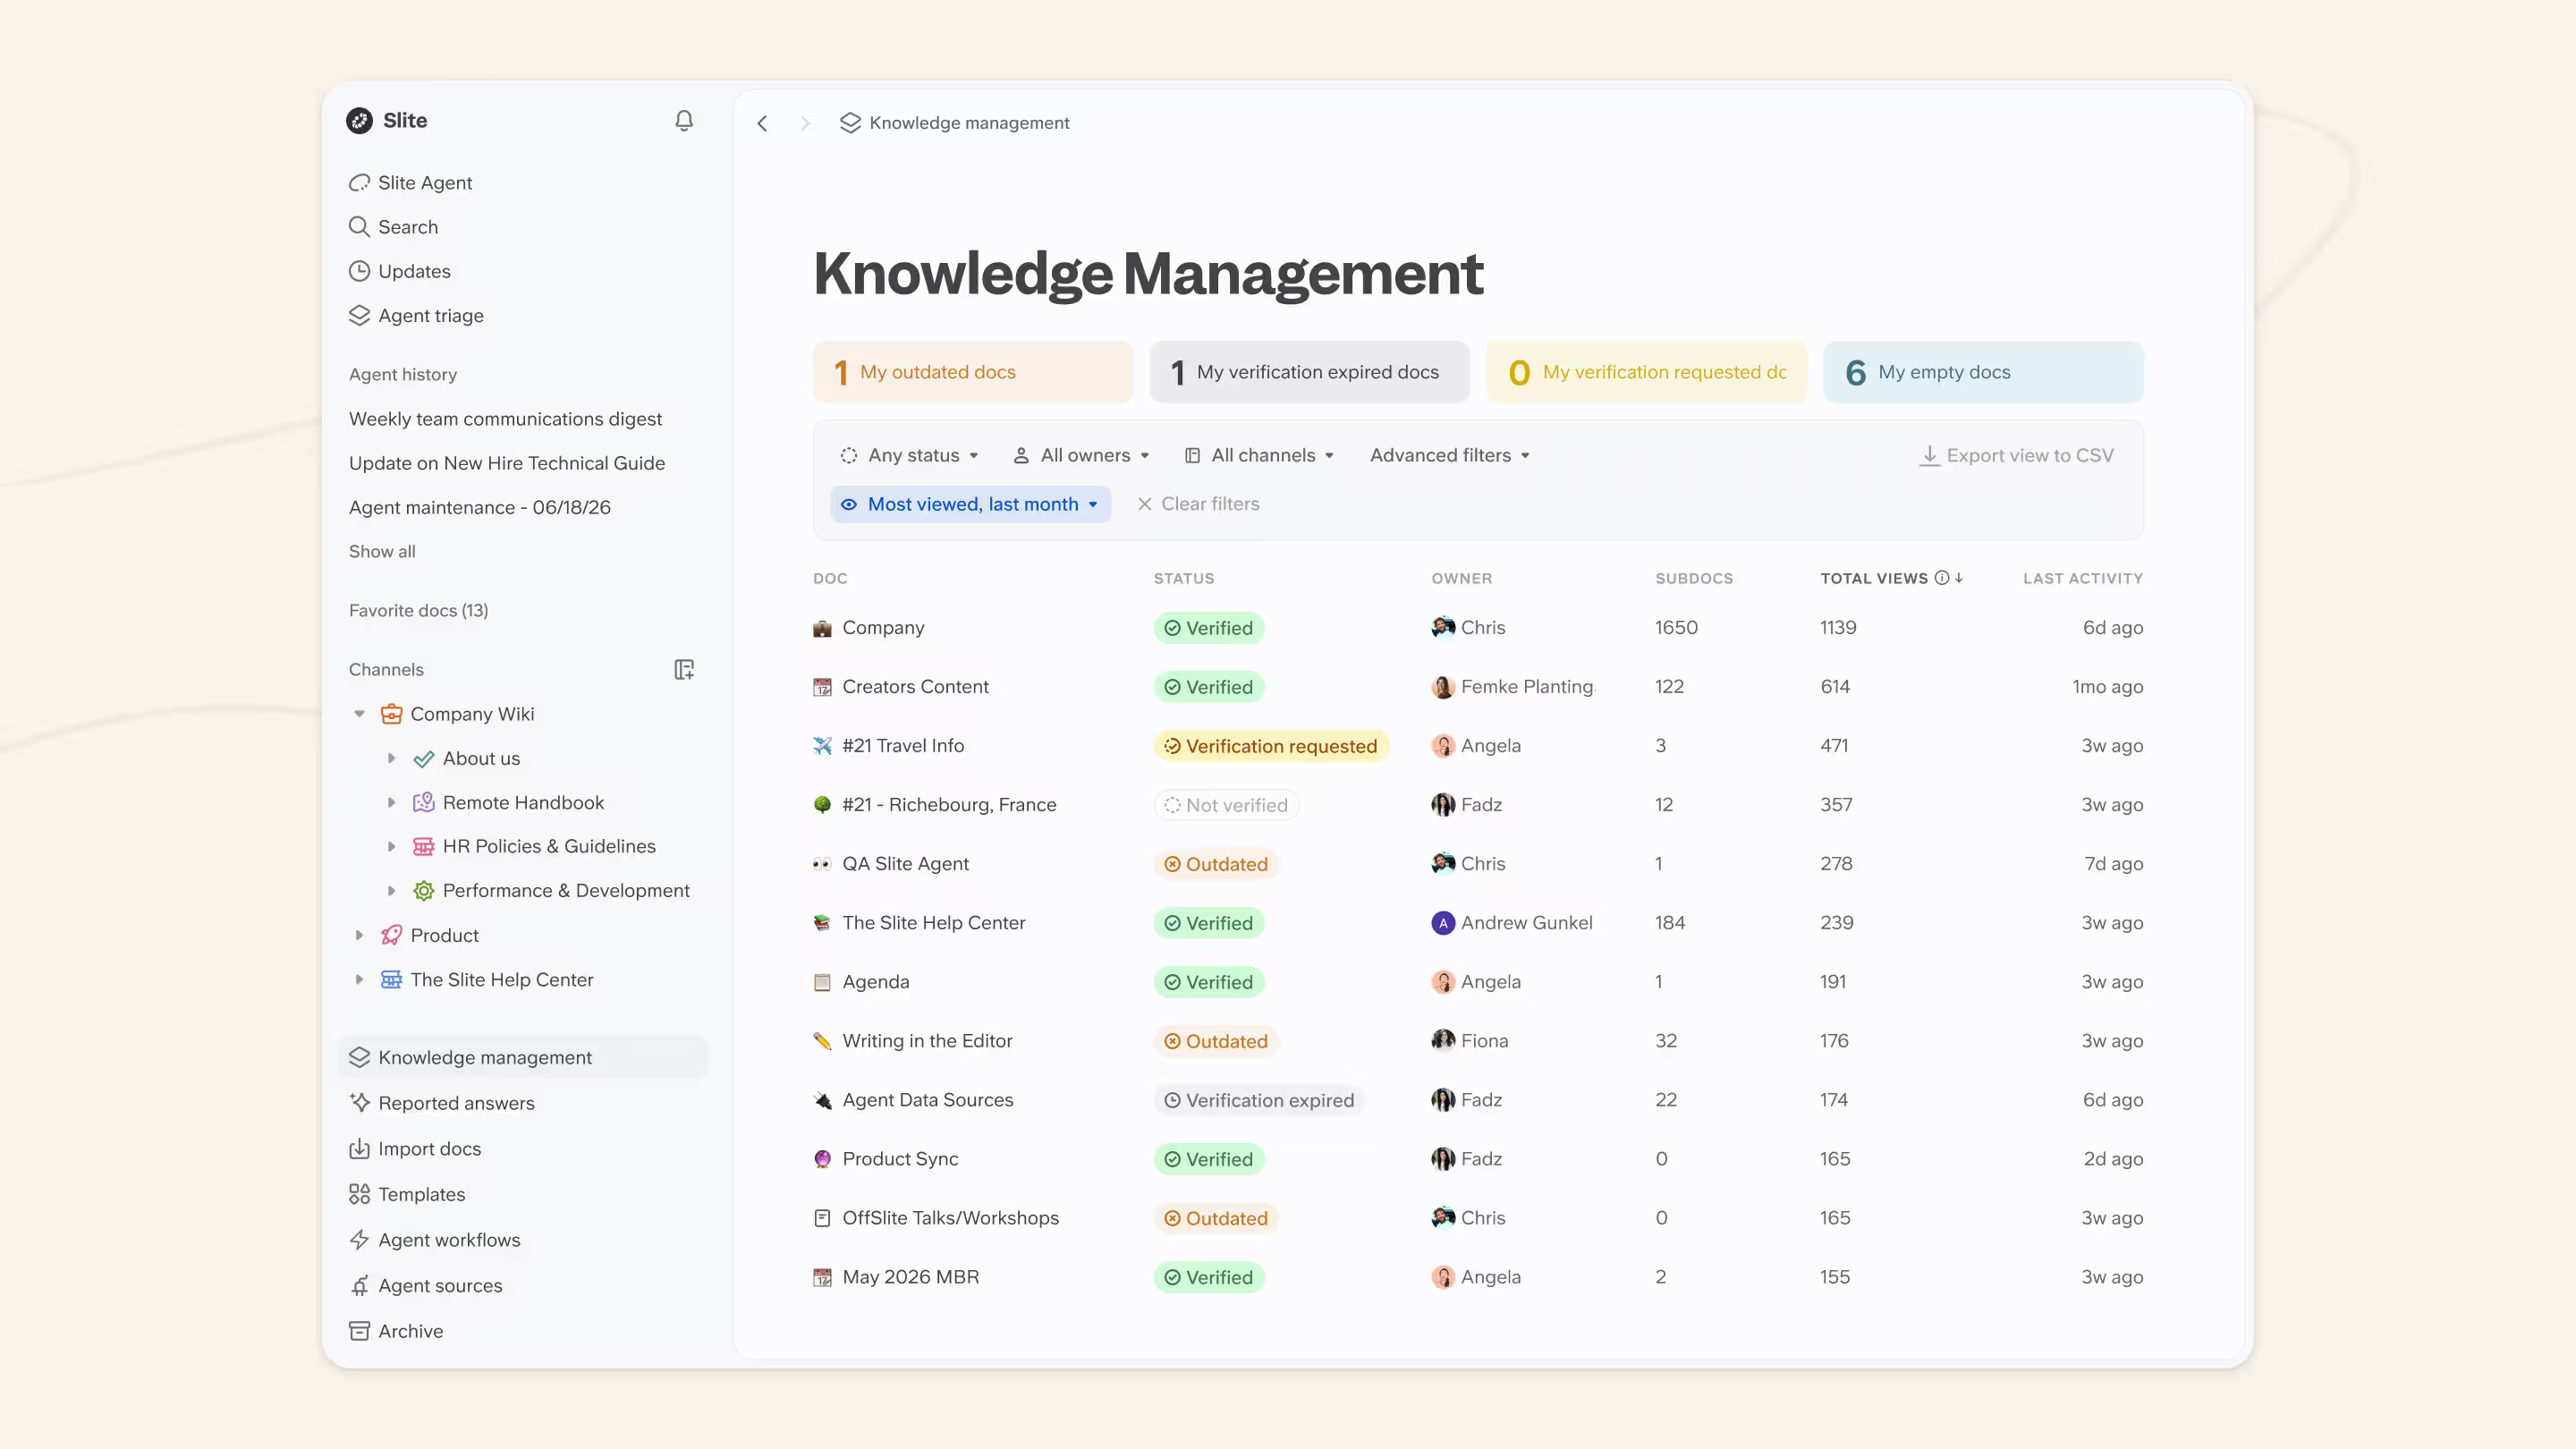
Knowledge Management Panel
Eine praktische Sicht auf Aktualität, Verifizierung und Dokumente, die Aufmerksamkeit brauchen. Teams haben damit einen Ort, an dem sie die Prüfarbeit verfolgen, statt den Status Seite für Seite zu suchen.
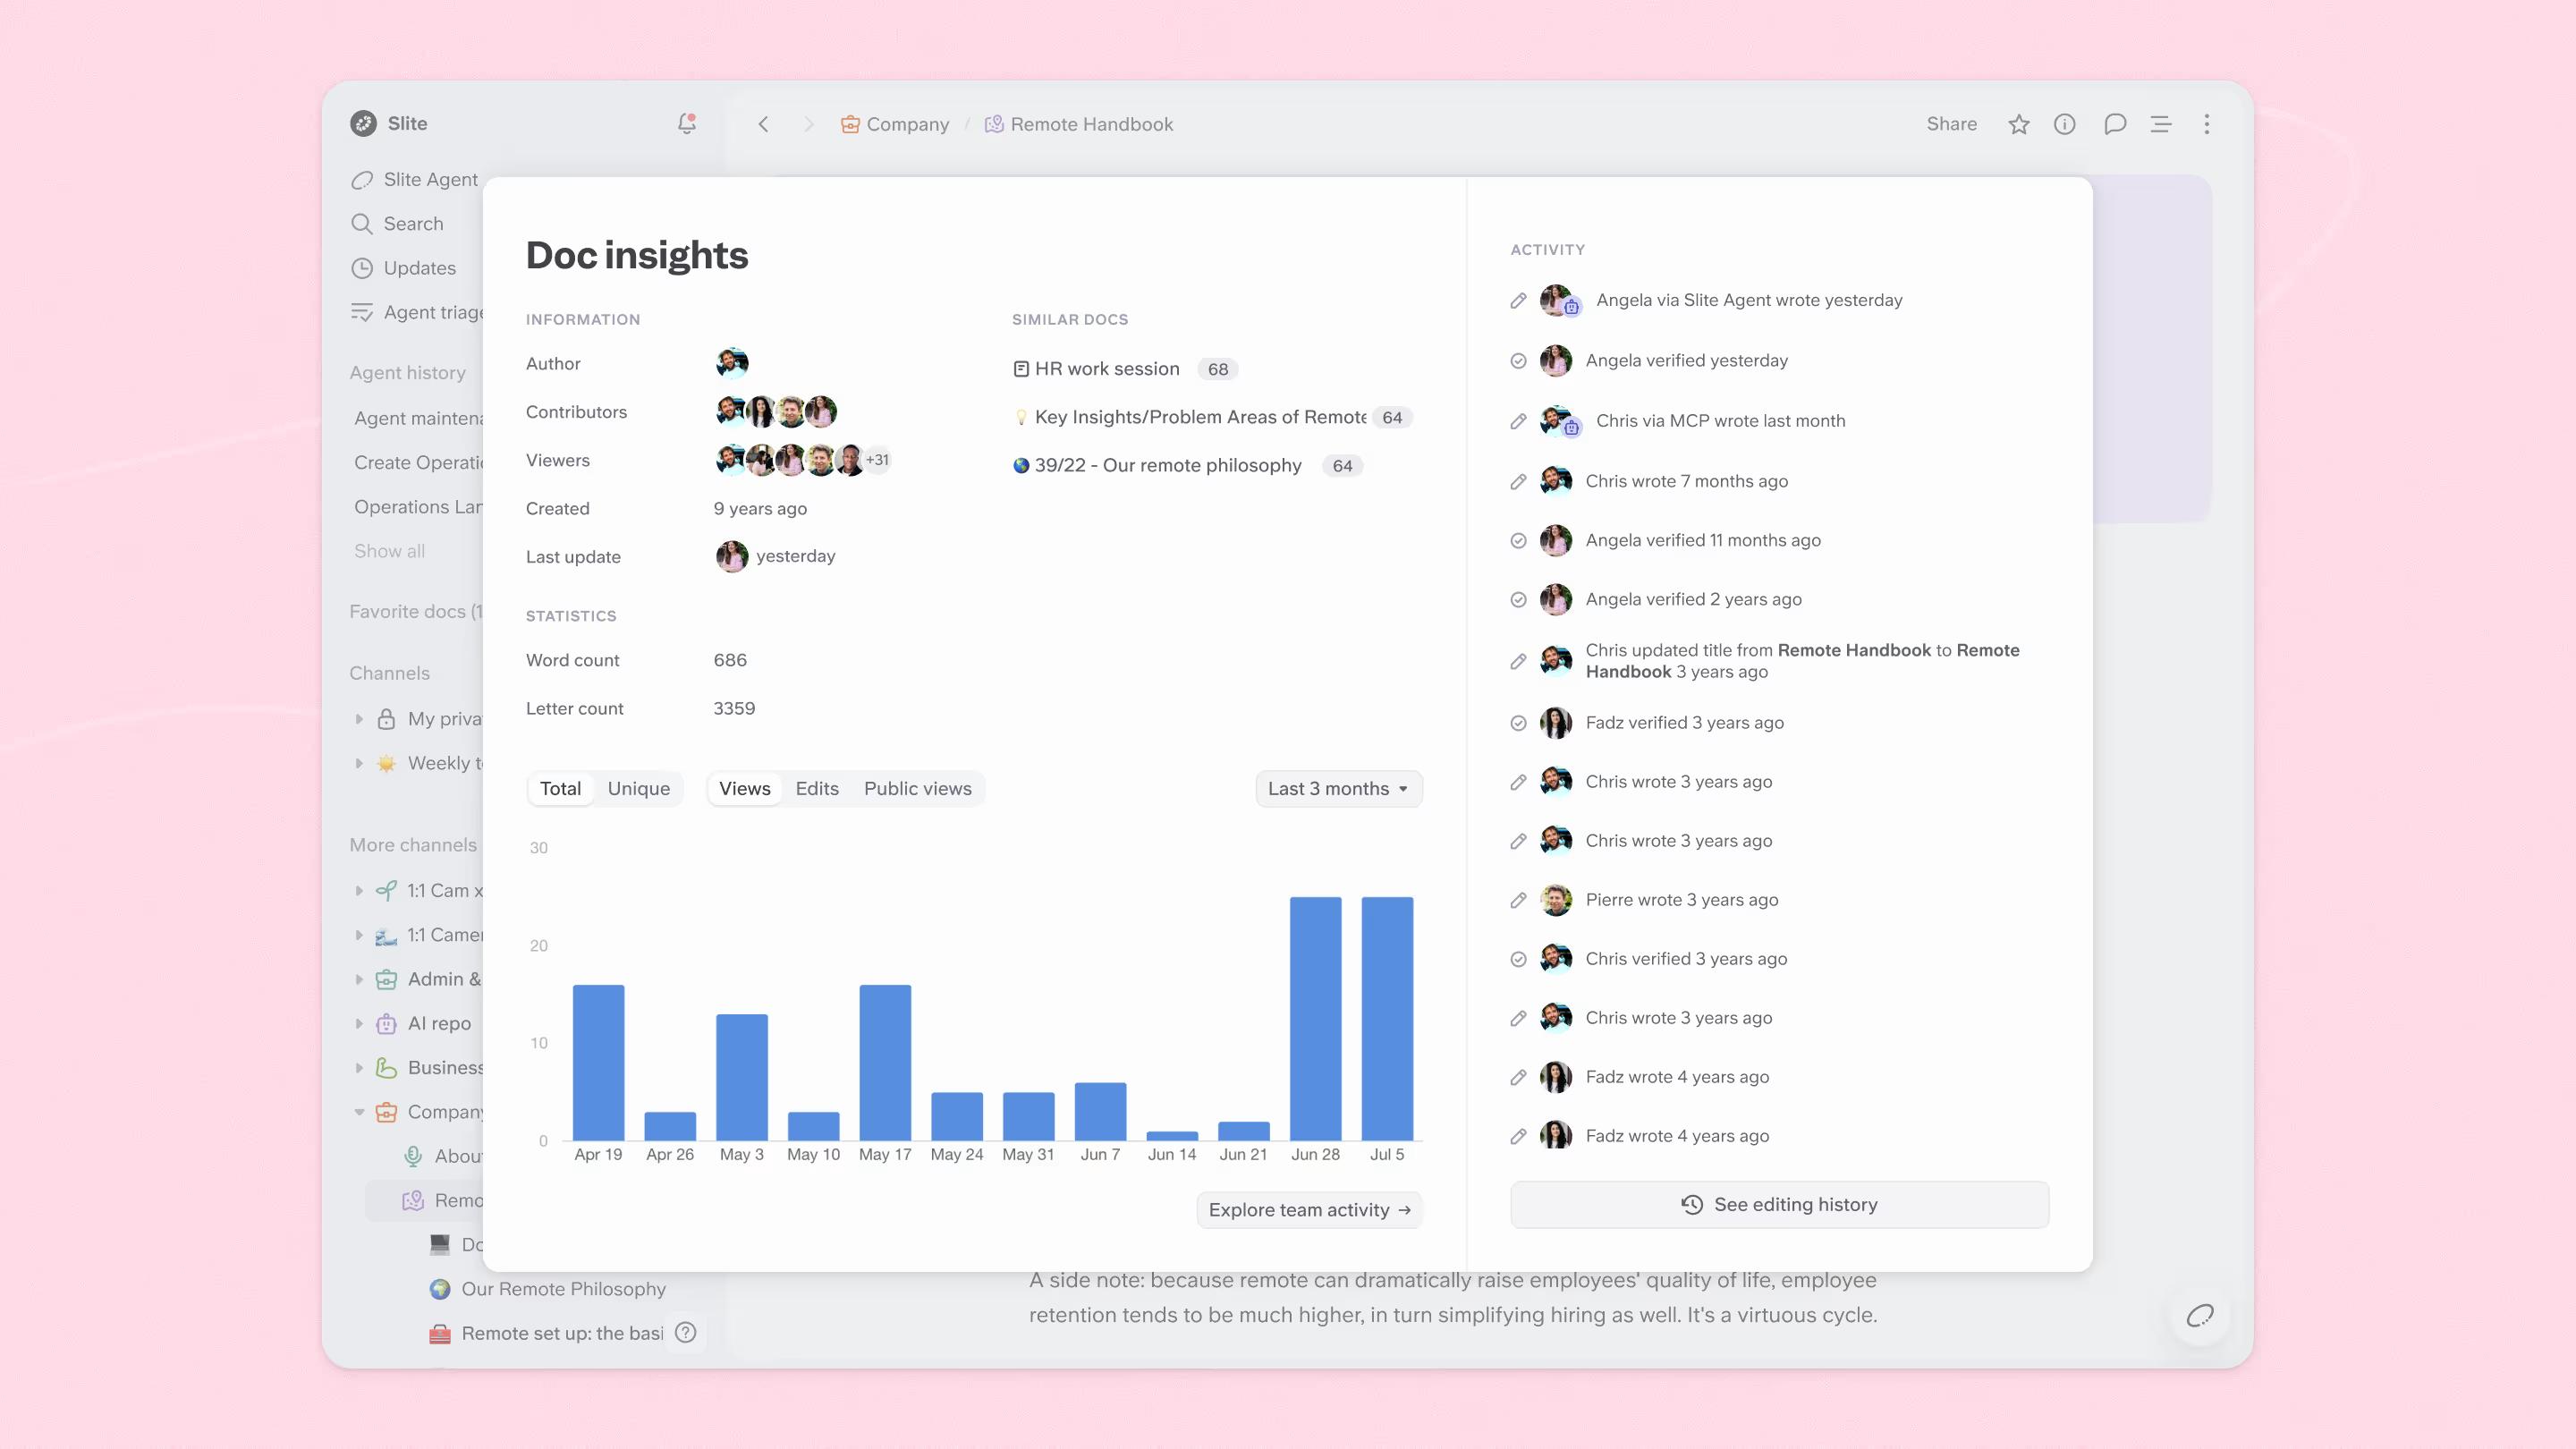
Aktivitätsprotokoll und Audit-Logs
Nutzen Sie Aktivitätsaufzeichnungen als zusätzliche Kontrollebene. Die Dokumentenhistorie zeigt, wie sich der Inhalt geändert hat, während Aktivitäts- und Audit-Logs Teams helfen zu verstehen, was rund um den Inhalt passiert ist: Änderungen, Kommentare, Verifizierungsaktivität, Administrationsaktionen, Freigaben, Exporte oder andere Ereignisse auf Workspace-Ebene.
Fazit
Compliance-Teams brauchen Dokumente mit einer Historie, die sie belegen können.
Kann das Team belegen, was im Dokument damals stand? <br>Kann es zeigen, wer es geändert hat? <br>Kann es zeigen, wann die Änderung stattfand? <br>Kann es erklären, welche Version freigegeben wurde und warum der aktuellen Version zu vertrauen ist?
Mit Slite bleibt diese Historie für Teams sichtbar. Jedes wichtige Dokument kann mit seinen Änderungen, Mitwirkenden, seinem Verifizierungsstatus und seinen von Menschen oder Agenten unterstützten Änderungen verbunden bleiben, damit Teams die Nachweisspur nicht erst aufbauen, wenn das Audit beginnt.
Buchen Sie eine Demo und sehen Sie, wie Slite Teams hilft, eine auditfähige Historie ihrer Dokumentänderungen zu behalten.
FAQ
Wie sichert die Dokumentenlenkung die Compliance?
Die Dokumentenlenkung unterstützt Compliance, indem wichtige Dokumente eine verantwortliche Person haben, geprüft und freigegeben werden, für die richtigen Personen zugänglich sind und über die Zeit nachvollziehbar bleiben. Sie liefert Teams den Nachweis, was sich geändert hat, wer es geändert hat, wann es sich geändert hat und welche Version freigegeben wurde.
Wie führt man Versionierung in der Dokumentation ein?
Der erste Schritt ist zu entscheiden, welche Dokumente gelenkt werden, Verantwortliche zu benennen, Versionsnamen und Statuswerte festzulegen, die Revisionshistorie zu bewahren, Prüf- und Freigabeschritte festzuhalten, Zugriffe zu lenken und frühere Versionen bei Bedarf leicht rekonstruierbar zu machen.
Was sind Beispiele für Compliance-Dokumentation?
Beispiele sind Arbeits- und Verfahrensanweisungen, Qualitätsmanagementdokumente, Sicherheitsrichtlinien, Verfahren zur Reaktion auf Vorfälle, Finanzkontrollen, Rechtsvorlagen, klinische Dokumentation, Personalrichtlinien, Risikobewertungen und Aufzeichnungen von Auditnachweisen.
Was sind die drei Arten der Versionierung?
In der Dokumentation brauchen Teams üblicherweise die inhaltliche Versionshistorie, den Freigabe- oder Verifizierungsstatus und Aktivitätsprotokolle auf Systemebene.
Können von KI bearbeitete Dokumente eine auditfähige Versionshistorie haben?
Ja, aber nur, wenn KI-gestützte Änderungen zugeordnet, geprüft und wie jede andere wichtige Änderung bewahrt werden. Teams sollten sehen können, ob ein Mensch, ein Agent, die API oder ein MCP-Workflow die Änderung vorgenommen hat und wer die endgültige Version freigegeben hat.