Un document approuvé n'est utile que si vous pouvez prouver son historique.
Un auditeur peut commencer par la politique en vigueur, mais il s'arrête rarement là. Il demande quelle version a été approuvée et quand le processus a eu lieu. Il demande ce qui a changé après l'approbation, qui a fait la modification, qui l'a relue, et si la version précédente est toujours disponible.
C'est à ce stade que les fissures apparaissent dans beaucoup de systèmes de gestion documentaire. Le fichier en cours est peut-être correct, mais la preuve qui le soutient est éparpillée entre un tableau de versions, un disque partagé, un e-mail d'approbation, un PDF téléchargé et le souvenir de quelqu'un sur ce qui était en vigueur à l'époque.
Pour les équipes réglementées, cela ne suffit pas. La conformité repose sur la preuve. Si un document du système qualité, un contrôle de sécurité, un modèle juridique ou un processus clinique change, l'équipe a besoin d'une trace défendable de la modification : ce que le document disait avant, qui l'a modifié, quand il a changé et quelle version était approuvée à un moment précis.
La gestion des versions de documents pour la conformité est le système qui préserve cette preuve. Elle montre ce qui a changé, qui l'a modifié, quand cela a changé et quelle version était approuvée à ce moment-là.
Dans cet article, nous détaillons ce qu'un historique de versions prêt pour l'audit doit prouver, en quoi il diffère des journaux d'accès et du statut de vérification, ce qu'il faut inclure dans un tableau de gestion des versions, et comment Slite aide les équipes à garder un historique de documents traçable, consultable et plus facile à défendre.
Points clés
- La gestion des versions de documents pour la conformité consiste à conserver un historique défendable de chaque révision importante.
- Un historique de révisions prêt pour l'audit doit montrer ce qui a changé, qui l'a modifié, quand cela a changé et quelle version a été approuvée.
- L'historique des versions du contenu, les journaux d'accès et le statut de vérification prouvent des choses différentes. Les équipes ont besoin des trois, mais elles ne doivent pas les confondre en une seule idée.
- Les équipes réglementées ont besoin d'une reconstitution à une date donnée : la capacité de montrer ce que disait une politique, une procédure, un document qualité ou un processus contrôlé au moment où un processus, un incident, une revue ou un audit a eu lieu.
- Des référentiels comme la FDA 21 CFR Part 11, HIPAA, SOC 2, ISO, SOX/PCAOB et les BPx poussent tous les équipes vers des pratiques documentaires traçables, horodatées et attribuables.
- Slite accompagne le côté pratique avec l'historique du document, la comparaison au mot près, l'attribution, la restauration, les états de vérification et la traçabilité des modifications humaines ou faites par un agent.
Qu'est-ce que la gestion des versions de documents pour la conformité ?
La gestion des versions de documents pour la conformité consiste à suivre et à préserver les révisions importantes d'un document pour qu'une équipe puisse prouver ce qui a changé, qui l'a modifié, quand cela a changé et quelle version a été approuvée.
Un historique de versions général vous dit qu'un document a changé. Un historique de versions prêt pour l'audit va plus loin. Il vous aide à reconstituer le cycle de vie du document : rédaction, relecture, approbation, publication, expiration et révisions ultérieures.
Cette différence compte parce que les documents contrôlés sont rarement du simple matériel de référence.
Une politique de remboursement peut définir ce que le support a le droit de promettre. Une procédure de sécurité peut définir comment un incident est traité. Un document qualité peut définir comment un processus réglementé est exécuté. Un modèle juridique peut définir quelles clauses étaient approuvées au moment d'une revue de contrat.
Dans ces cas, le document fait partie de l'environnement de contrôle. L'équipe n'a pas seulement besoin d'une version courante propre. Elle a besoin d'un historique capable d'expliquer comment la version courante est devenue la version courante.
C'est aussi pour cela que la gestion des versions de documents est liée à une source unique de vérité, sans être la même chose. Une source de vérité dit aux gens quelle réponse croire maintenant. La gestion des versions montre comment cette réponse a évolué dans le temps.
Ce que les auditeurs attendent d'un historique de révisions
Les auditeurs s'intéressent généralement moins au nom de l'outil qu'aux preuves qu'il peut produire.
- L'équipe peut-elle montrer la version approuvée ?
- Peut-elle montrer qui l'a modifiée ?
- Peut-elle montrer quand la modification a eu lieu ?
- Peut-elle montrer que les informations antérieures n'ont pas été écrasées en silence ?
Les équipes qui développent des logiciels dispositifs médicaux, et d'autres équipes réglementées, doivent souvent prouver les mêmes choses lors des audits : la dernière version approuvée, le moment de la vérification et chaque modification faite après l'approbation. Certaines équipes essaient de tenir cette trace dans un tableau manuel au début de chaque document, mais le tableau lui-même peut devenir obsolète.
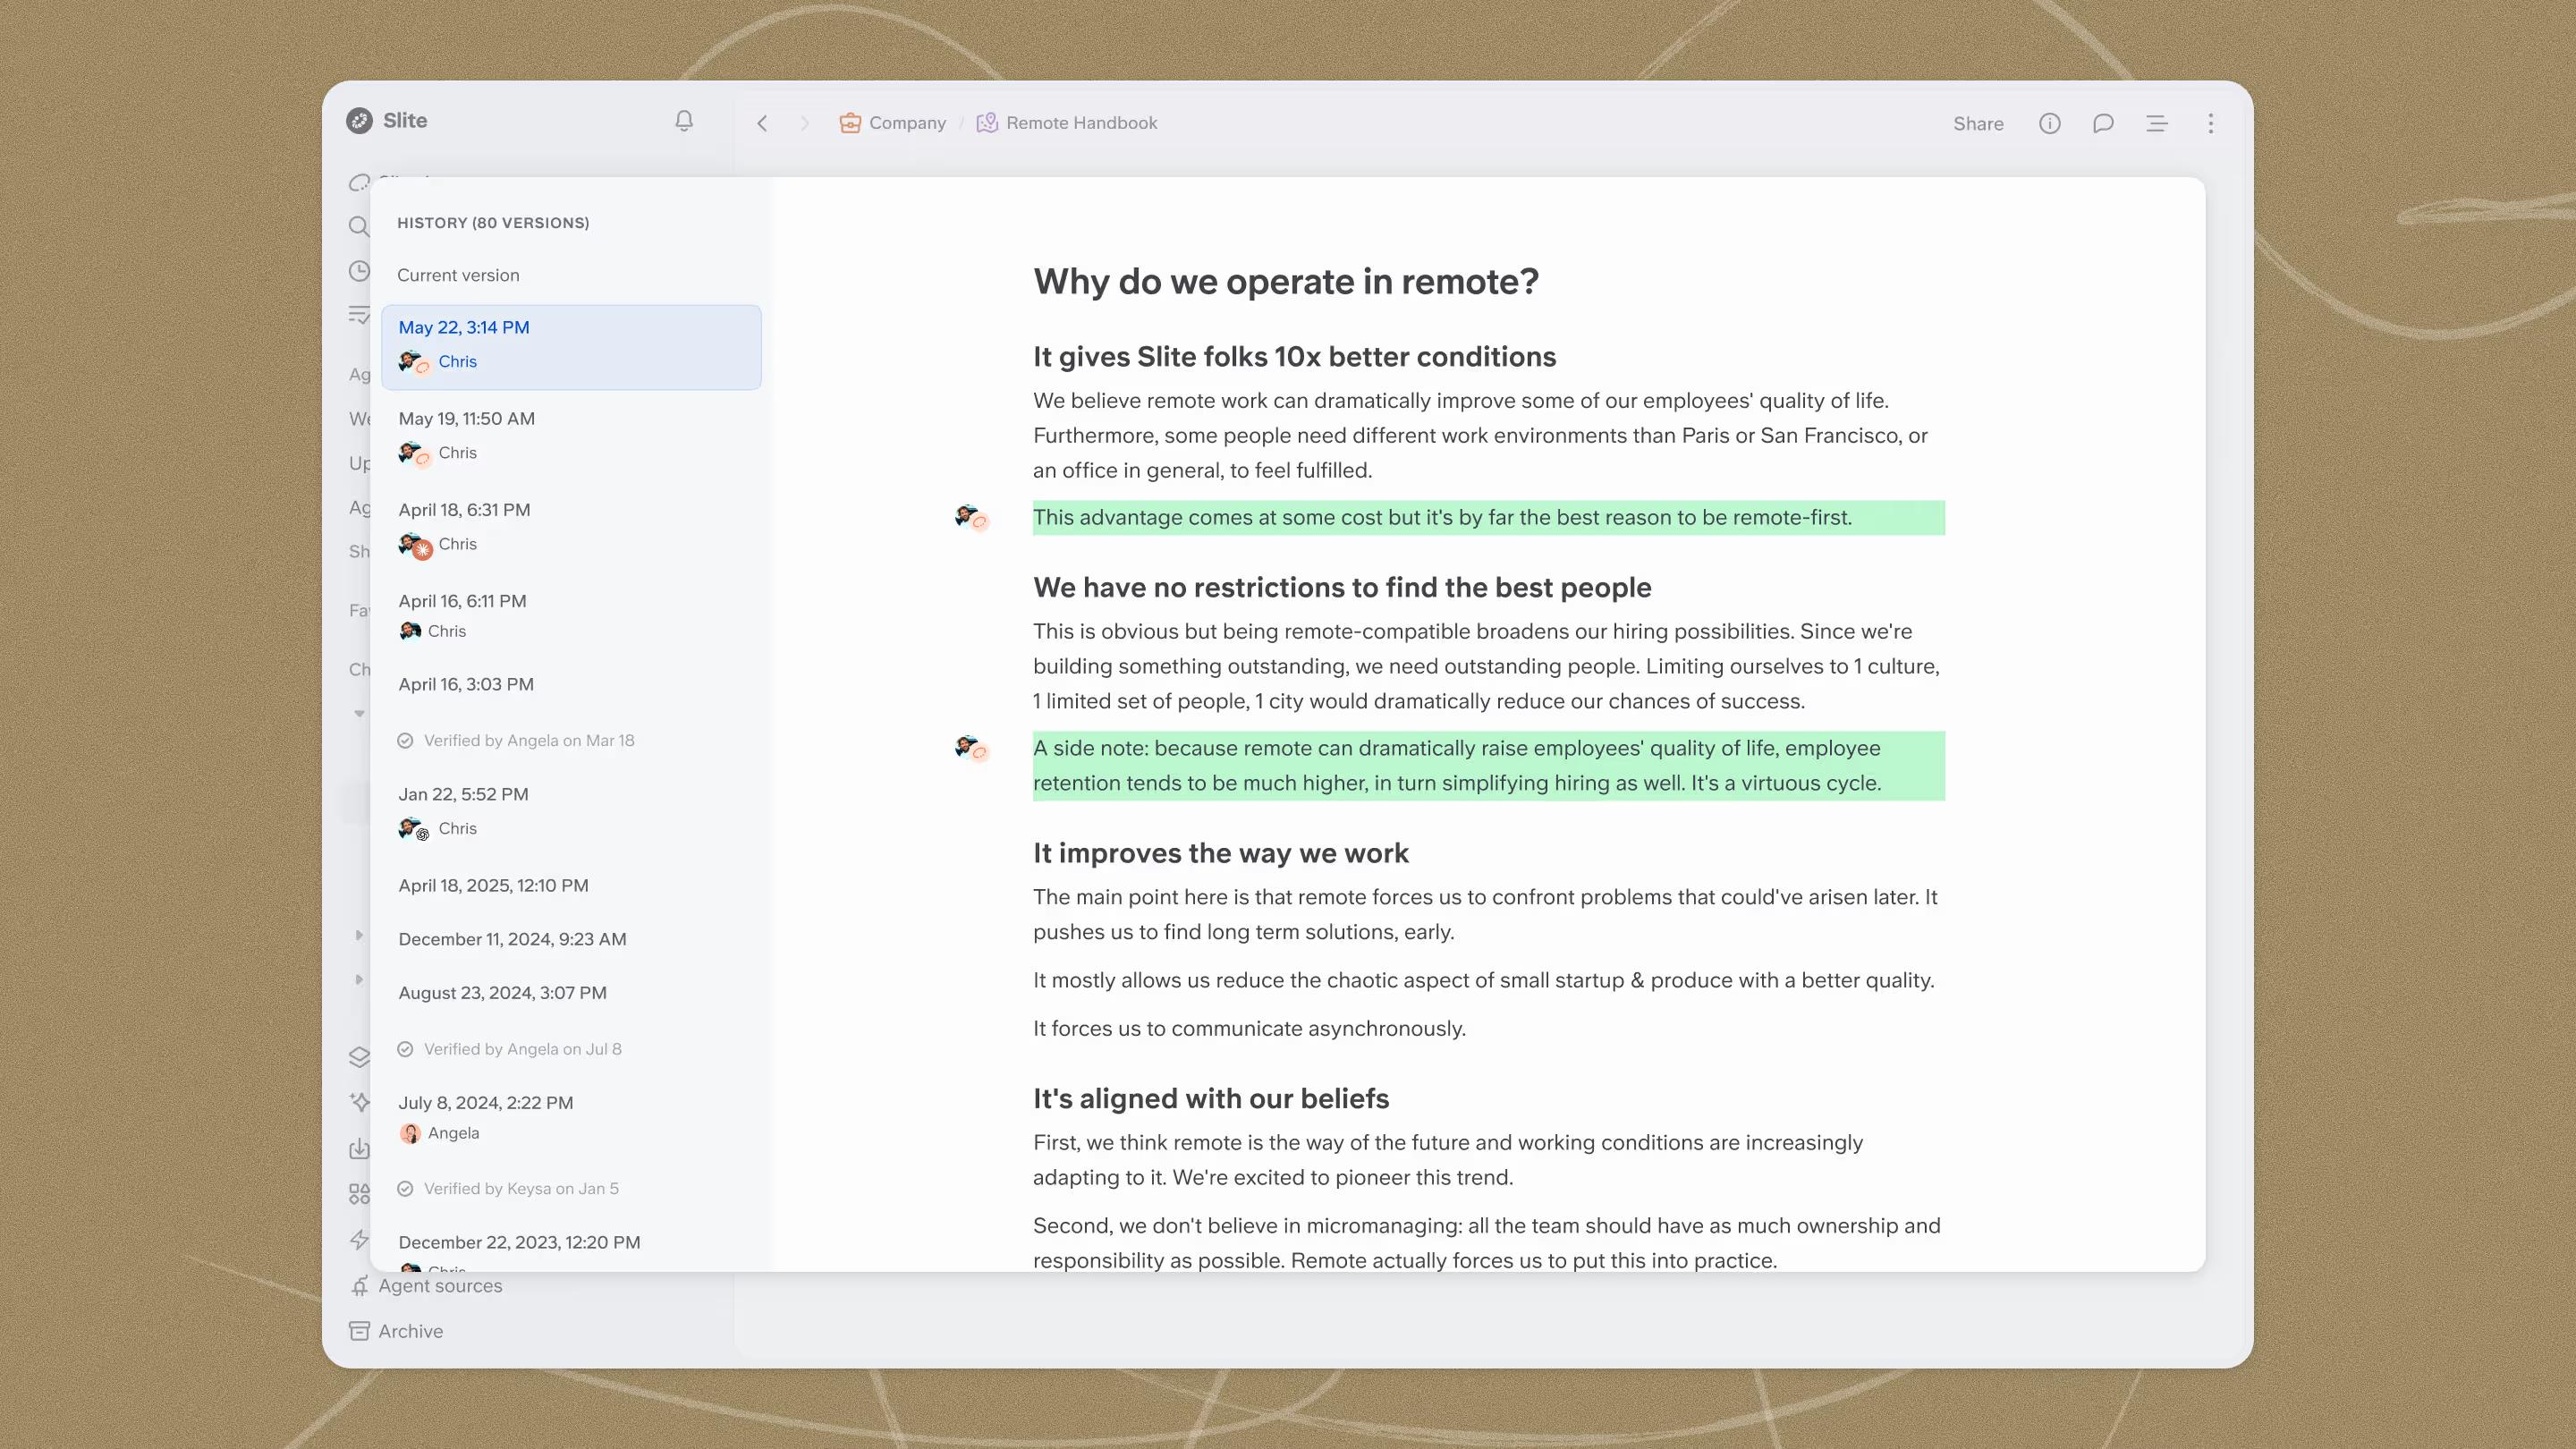
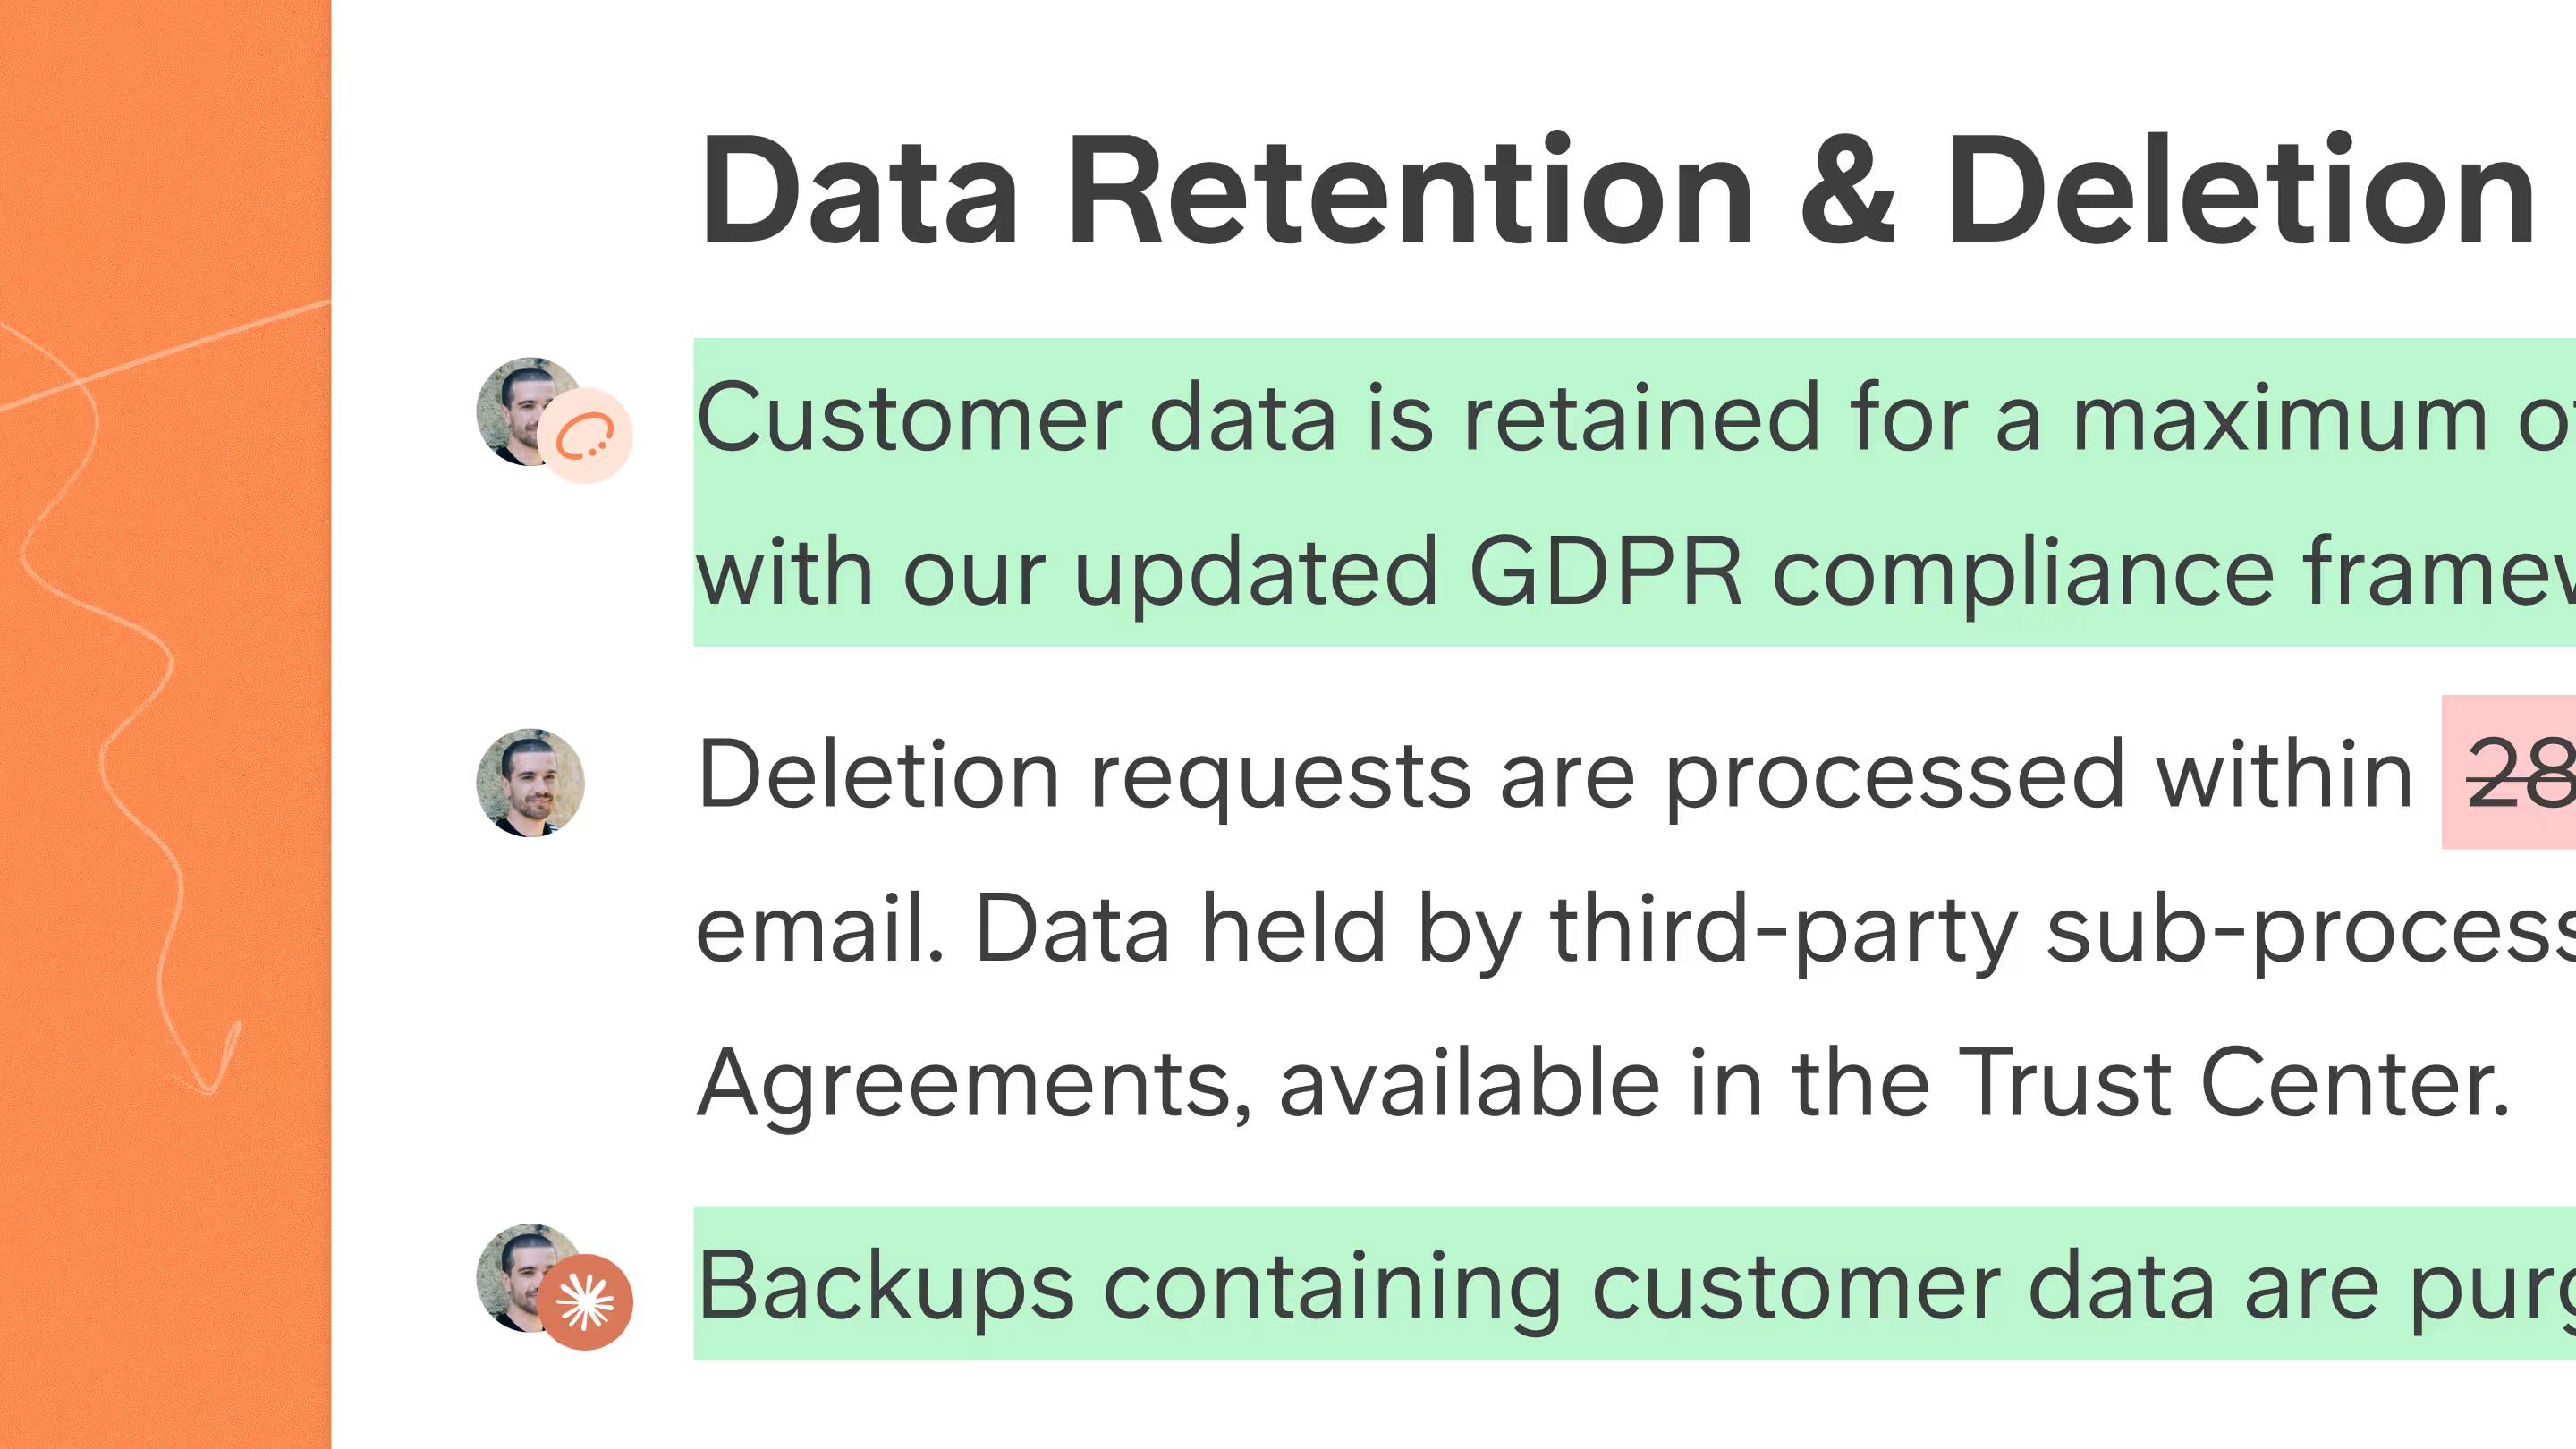
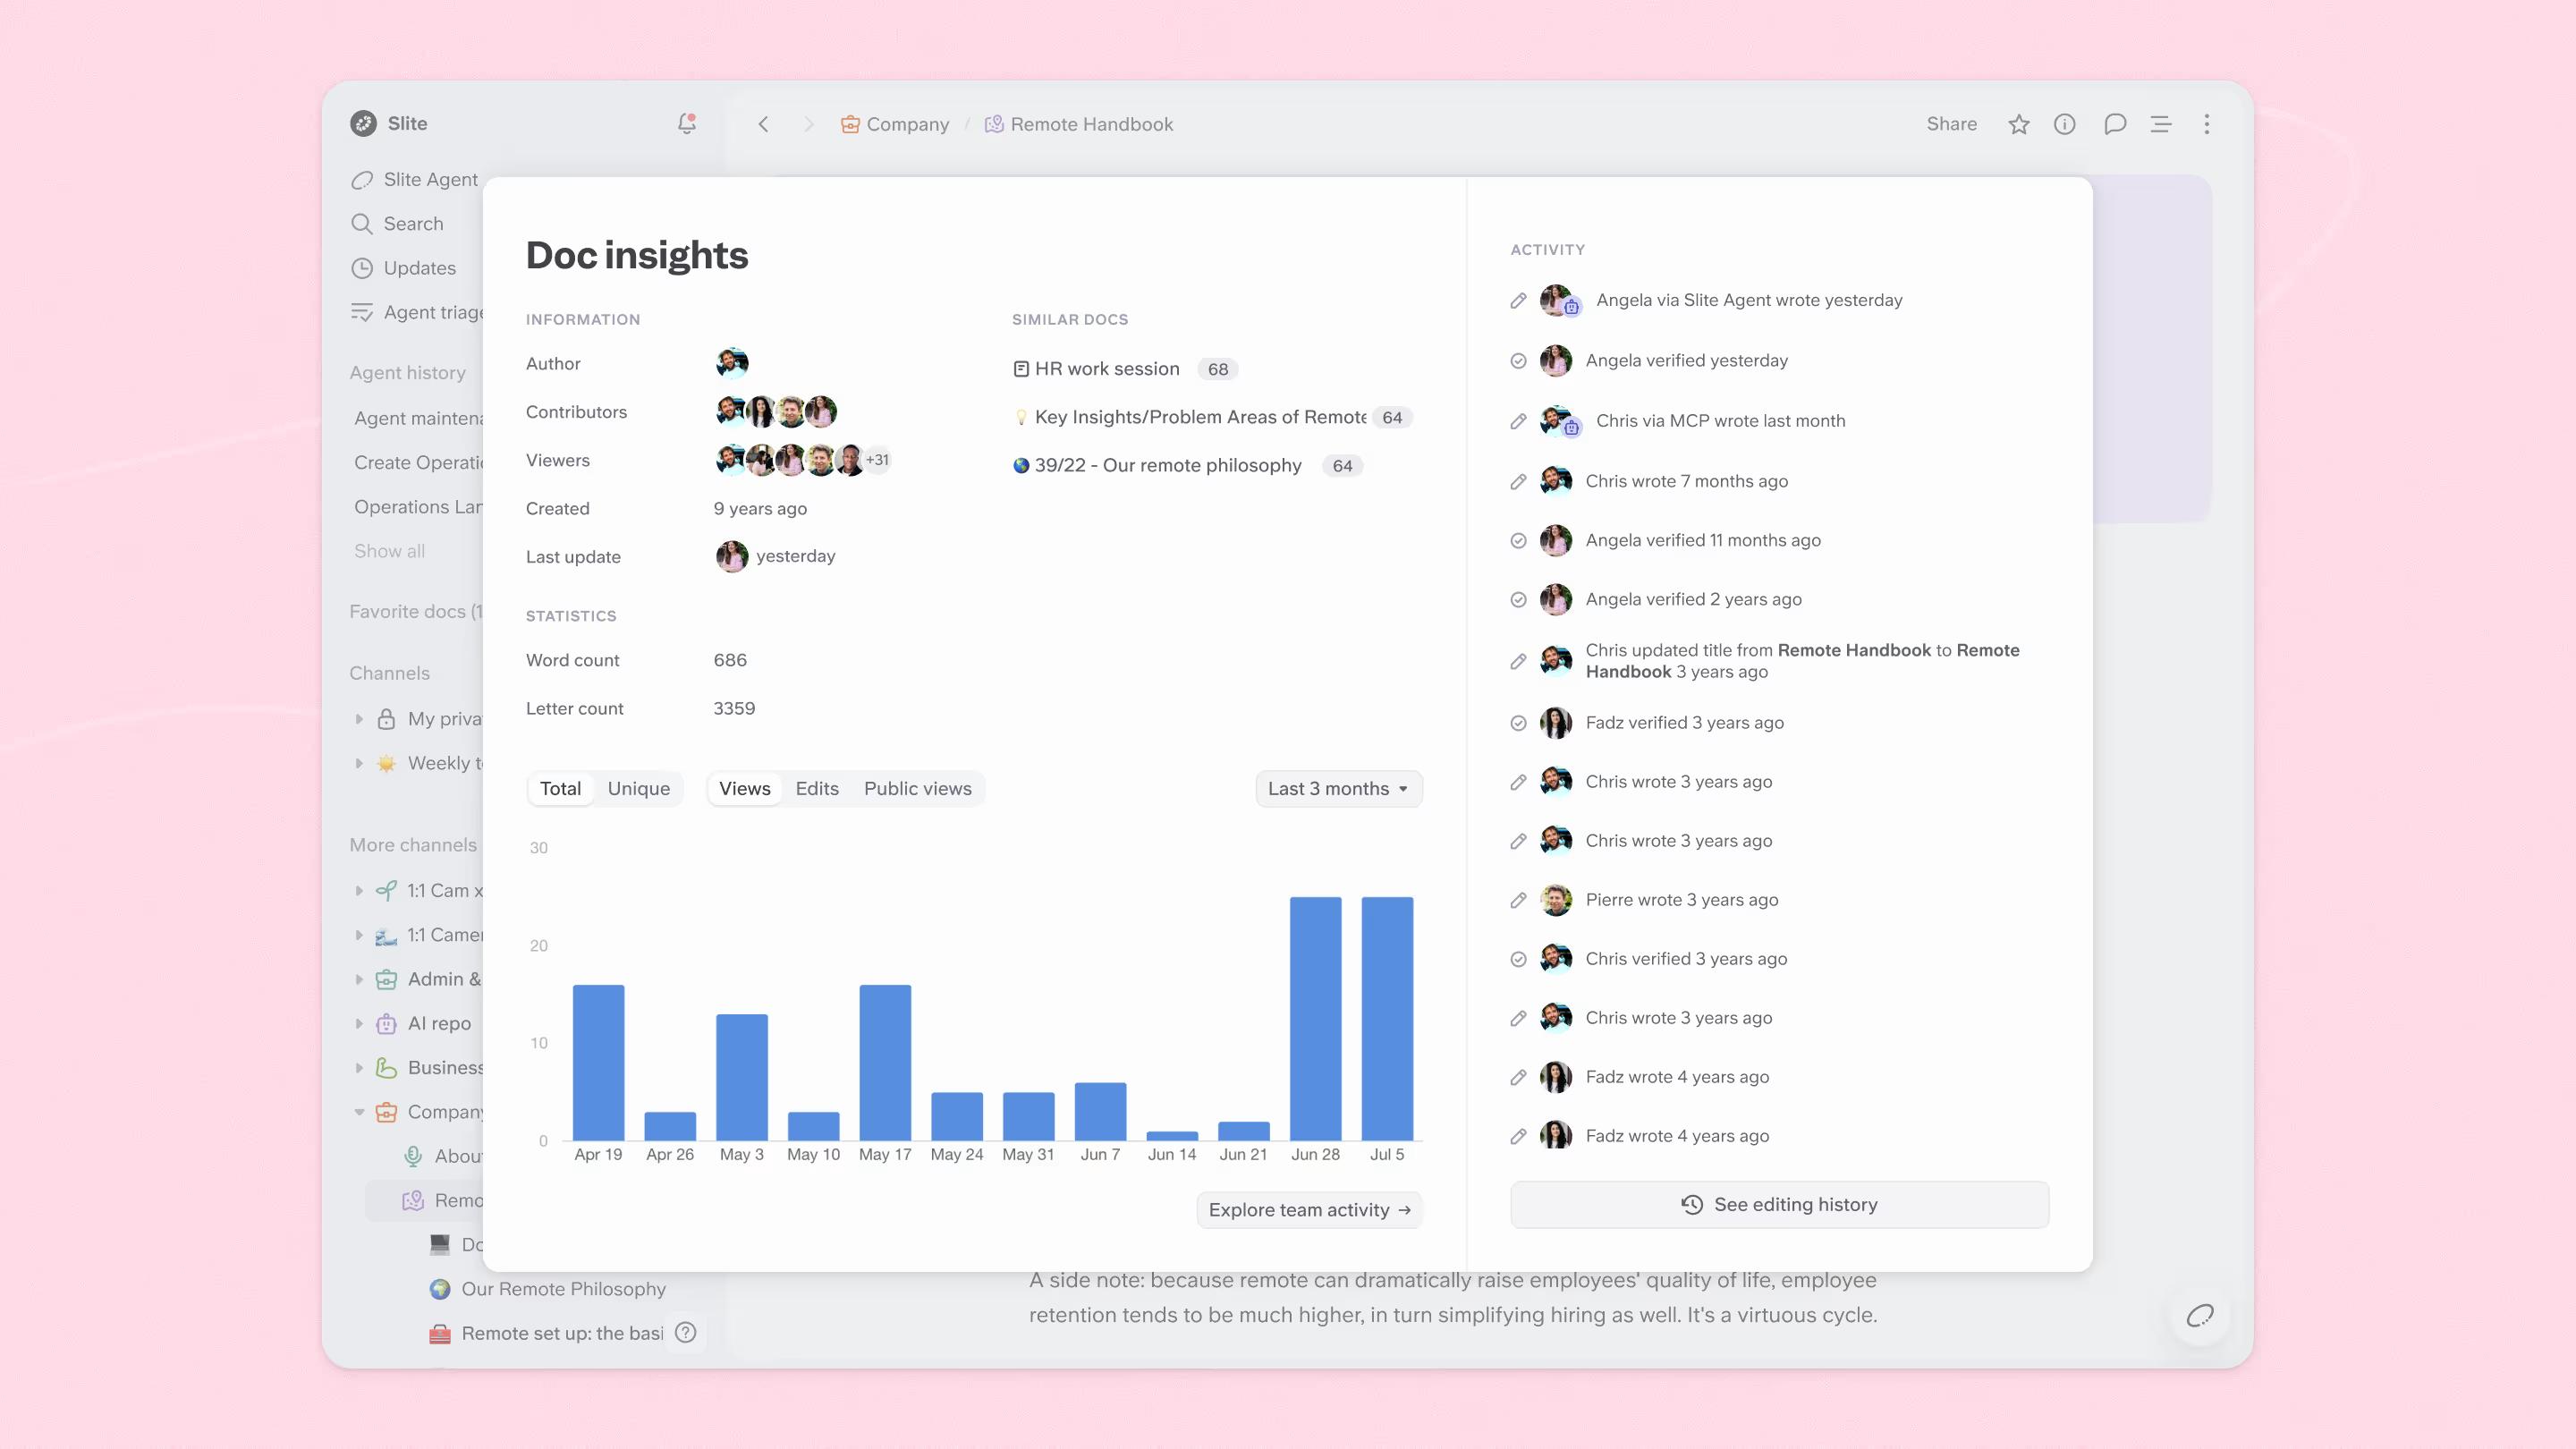
Slite gère cette trace dans l'historique du document. Quand le propriétaire d'un document le vérifie, Slite enregistre l'événement de vérification directement dans la chronologie du document, avec le vérificateur, l'horodatage et les modifications postérieures à l'approbation, au mot près.
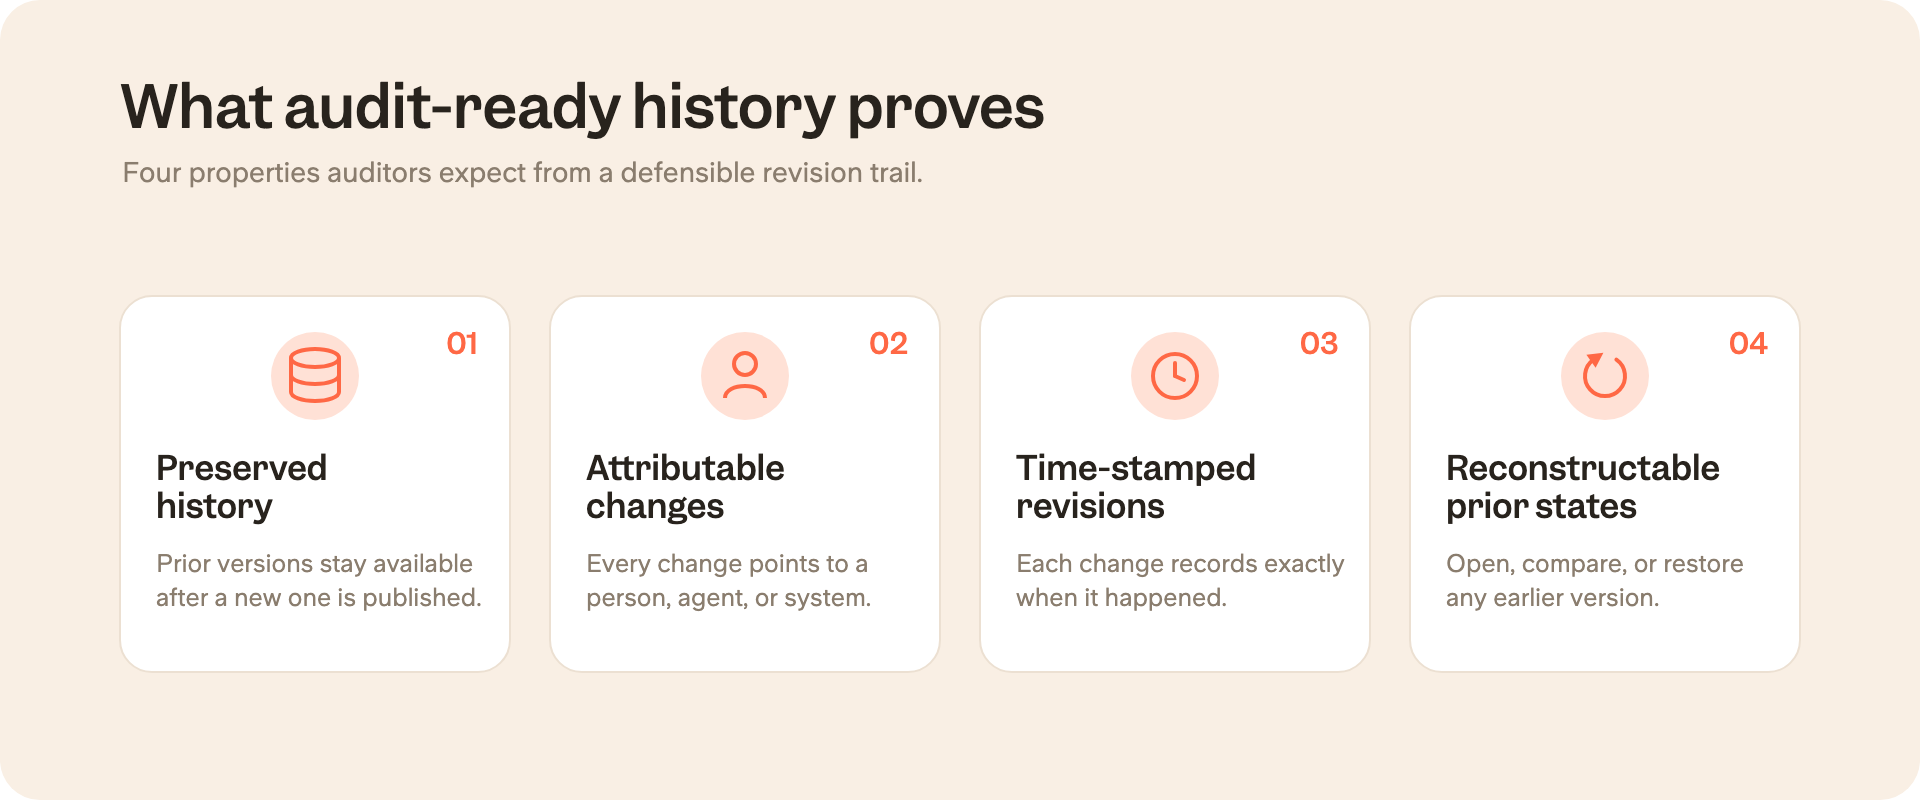
Historique préservé
Les versions antérieures doivent rester disponibles après la publication d'une nouvelle version. Un historique de révisions qui écrase les anciennes informations peut être utile pour la collaboration, mais il est faible comme preuve d'audit.
Modifications attribuables
Chaque modification importante doit pointer vers un acteur : un auteur, un relecteur, un approbateur, un administrateur, une action d'API ou un agent. Si un document a changé, l'équipe ne doit pas avoir à deviner qui l'a modifié.
Révisions horodatées
L'historique des modifications doit montrer quand chaque changement significatif a eu lieu. C'est particulièrement important quand une équipe doit défendre ce qui était en vigueur pendant un incident, une revue, un litige client ou un audit réglementaire.
États antérieurs reconstituables
L'équipe doit pouvoir ouvrir ou restaurer une version précédente et la comparer à la version courante. Un tableau récapitulatif aide, mais la source de vérité doit être l'historique réel du système.
Le langage réglementaire varie, mais la direction est constante :
- La FDA 21 CFR Part 11 exige des pistes d'audit sécurisées, générées par ordinateur et horodatées, qui enregistrent les actions de création, de modification ou de suppression d'enregistrements électroniques sans masquer les informations antérieures.
- La norme PCAOB AS 1215 traite la documentation d'audit comme la preuve qui soutient les conclusions.
Pour les responsables de la documentation, l'attente est la suivante : l'historique des révisions doit résister à l'examen.
Historique des versions du contenu, journaux d'accès et statut de vérification
L'historique des versions du contenu, les journaux d'accès et le statut de vérification sont liés, mais ils répondent à des questions d'audit différentes.
| Notion | Ce qu'elle prouve | Exemple de question à laquelle elle répond |
|---|---|---|
| Historique des versions du contenu | Ce que le document disait à un moment donné et ce qui a changé entre deux versions. | Que disait cette politique le 3 mars ? |
| Journaux d'accès | Qui a fait quoi dans le système : connexions, exports, partages, changements de permissions ou actions d'administration. | Qui a consulté ou exporté cet enregistrement ? |
| Statut de vérification | Si la version courante a été relue, approuvée, expirée ou marquée comme obsolète. | Est-ce la dernière version approuvée ? |
Ces distinctions aident pendant les audits parce qu'un document peut avoir un journal d'accès impeccable et contenir malgré tout du contenu périmé. Il peut avoir une version courante vérifiée et nécessiter quand même une version précédente pour une période d'audit passée. Il peut avoir un tableau de versions manuel et ne pas montrer la modification au mot près qui a créé le risque.
Reconstitution à une date donnée pour les audits
Le véritable test de la gestion des versions de documents est la reconstitution à une date donnée.
Un auditeur, un relecteur, une équipe juridique ou un responsable d'incident peut demander : que disait ce document au moment des faits ? Pas ce qu'il dit aujourd'hui. Pas ce que son propriétaire se souvient d'avoir approuvé. Que disait la version contrôlée à cette date ?
Un processus défendable ressemblerait à ceci :
- Choisissez la date, l'événement, la période d'audit, l'incident, le litige ou la revue concernés.
- Trouvez la version qui était active ou approuvée à ce moment-là.
- Examinez les modifications avant et après cette version.
- Confirmez qui a rédigé, relu, approuvé ou restauré le document concerné.
- Utilisez cet historique pour expliquer pourquoi l'équipe s'est appuyée sur cette version.
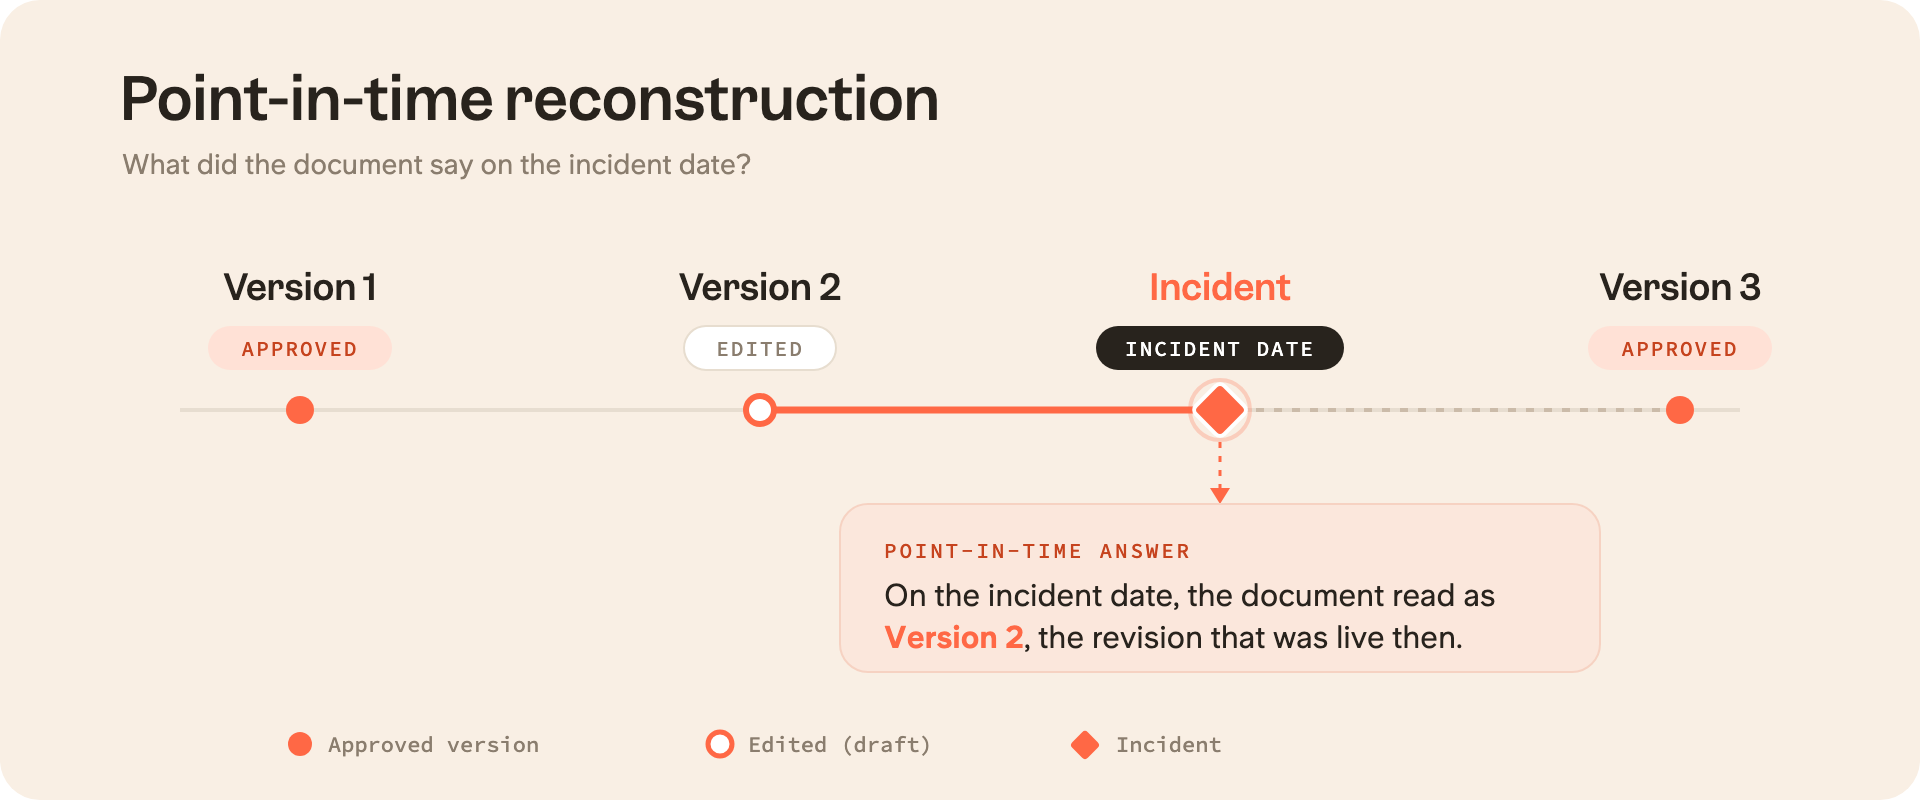
Ce processus révèle la faiblesse des tableaux de versions manuels. Ils résument le cycle de vie, mais ils ne sont pas le cycle de vie. Si quelqu'un oublie de mettre le tableau à jour, le tableau devient un document obsolète de plus.
Exigences de gestion des versions de documents par référentiel
Les référentiels emploient des termes différents. Certains parlent d'enregistrements électroniques, d'autres d'informations documentées, d'autres de documentation d'audit, d'autres encore d'intégrité des données. Le fil commun, c'est la traçabilité.
Par exemple :
- Le protocole d'audit HIPAA demande aux entités de montrer leurs politiques, leurs procédures, la disponibilité de la documentation, les revues périodiques, les mises à jour et la conservation.
- Les recommandations ISO sur les informations documentées présentent l'information documentée comme la preuve que le travail prévu a bien été réalisé.
- Les recommandations de la FDA sur l'intégrité des données en CGMP relient l'intégrité des données à des attributs comme des enregistrements attribuables, lisibles, contemporains, originaux et exacts.
| Référentiel | Ce qu'il pousse les équipes à prouver | Capacité de gestion des versions à démontrer |
|---|---|---|
| FDA 21 CFR Part 11 | Des enregistrements de modifications sécurisés et horodatés qui ne masquent pas les informations antérieures. | Un historique de révisions horodaté avec conservation des versions précédentes. |
| HIPAA | Politiques, procédures, disponibilité de la documentation, revue périodique, mises à jour et conservation. | Journaux d'activité, historique de documents protégé et changements de politique consultables. |
| SOC 2 | Une gestion du changement maîtrisée et la preuve que les modifications ont été autorisées et documentées. | Attribution, horodatages, trace de relecture et d'approbation, et historique des modifications. |
| ISO 9001 / ISO 27001 | Des informations documentées maîtrisées, le statut de révision en vigueur et la preuve que les processus fonctionnent comme prévu. | Statut de version, vérification, trace du propriétaire et du relecteur, et maîtrise des versions périmées. |
| SOX / PCAOB | Une documentation d'audit qui soutient les conclusions et consigne clairement les ajouts ou modifications ultérieurs. | Un historique préservé des ajouts et modifications avec une attribution claire. |
| BPx / ALCOA+ | Des enregistrements attribuables, lisibles, contemporains, originaux, exacts, complets, cohérents, durables et disponibles. | Une trace traçable du cycle de vie, de la création à l'approbation jusqu'aux modifications ultérieures. |
Ce qu'il faut inclure dans un tableau de gestion des versions
Pour les équipes soumises à de nombreux audits, le tableau doit rendre le cycle de vie du document facile à parcourir : rédaction, relecture, approbation, publication et révisions ultérieures.
Par exemple :
| Champ | Ce qu'il faut consigner |
|---|---|
| Numéro de version | Version majeure ou mineure, ou une autre convention de nommage cohérente. |
| Date | Quand la version a été créée, relue, approuvée, publiée, expirée ou restaurée. |
| Auteur / éditeur | La personne ou l'agent responsable de la modification. |
| Relecteur / approbateur | La personne qui a relu ou approuvé la version. |
| Résumé des modifications | Ce qui a changé et pourquoi. |
| Statut | Brouillon, relu, approuvé, publié, expiré, obsolète ou archivé. |
| Date d'entrée en vigueur | Quand la version est devenue active, si cette date diffère de l'approbation ou de la publication. |
| Preuve associée | Ticket, incident, contrôle, revue de politique, demande d'approbation ou autre élément d'audit lié. |
Les tableaux de versions manuels sont utiles comme résumés, mais ils sont fragiles comme unique source de preuve. Un système de gestion documentaire ou une base de connaissances contrôlée doit préserver l'historique sous-jacent automatiquement, pour que le tableau reflète le cycle de vie au lieu de le devenir.
Bonnes pratiques de gestion des versions pour les équipes conformité
Pour les équipes conformité, garder un historique de documents prêt pour l'audit tient à cinq habitudes :
- des libellés clairs,
- des approbations visibles,
- des accès maîtrisés,
- un historique préservé,
- et des modifications humaines ou faites par un agent qui restent traçables.
Utilisez des noms de version et des libellés de statut clairs
Choisissez une convention de versionnage compréhensible pendant une revue. Les versions majeures peuvent marquer les changements de politique approuvés. Les versions mineures peuvent capter les modifications plus petites. Les libellés de statut doivent séparer les états brouillon, relu, approuvé, publié, expiré, obsolète et archivé.
Le but final est de rendre le cycle de vie du document évident pour quelqu'un qui n'a pas participé à la modification.
Consignez la rédaction, la relecture, l'approbation et la publication
Le cycle de vie compte autant que le contenu. Un document passé de brouillon à relu, puis à approuvé, puis à publié doit laisser une trace à chacune de ces étapes.
L'idée de tableau pensé pour l'auditeur, proposée par Declan McGrane, le résume bien : rédiger, relire, approuver et publier sont des activités différentes. La trace doit rendre ces passages de relais visibles.
Maîtrisez les accès et réduisez les copies périmées
La gestion des versions s'affaiblit quand de vieux PDF, des téléchargements privés, des pages dupliquées et des copies sur disque partagé continuent de circuler en dehors du circuit contrôlé. Ces copies sont peut-être pratiques, mais elles peuvent aussi devenir la version sur laquelle quelqu'un s'appuie à un moment critique.
La gestion des versions ne fonctionne que si les gens peuvent trouver et utiliser la version contrôlée. Une bonne sécurité de la base de connaissances rend la version courante plus facile à trouver et plus difficile à contourner. Elle donne aussi aux équipes les permissions, les journaux d'audit et les contrôles d'accès pour l'IA dont elles ont besoin pour protéger les documents sensibles, sans laisser les anciennes copies devenir la réponse la plus accessible.
Conservez l'historique lui-même
Les équipes doivent aussi préserver l'historique des révisions, le contexte d'approbation et les métadonnées nécessaires pour expliquer le document plus tard.
Les contextes HIPAA, Part 11 et BPx montrent tous le même schéma : une preuve perd de sa valeur quand les métadonnées qui l'entourent disparaissent. Le document, son historique et le contexte autour des modifications importantes doivent rester disponibles pendant la durée requise.
Remarque : la conservation est aussi distincte de la conservation à des fins juridiques. Un système peut préserver l'historique d'un document depuis sa création sans pour autant fournir un processus formel de mise sous séquestre judiciaire ou un engagement de niveau de service. Les équipes conformité doivent être claires sur ce que leur outil préserve et sur ce que leur processus juridique ou réglementaire doit encore encadrer.
Suivez les modifications humaines et celles faites par des agents IA
L'IA rend l'attribution plus importante, pas moins. À mesure que des agents rédigent, mettent à jour, résument ou restructurent des documents, les équipes doivent savoir si une modification vient d'un coéquipier, d'un agent, de l'API, de MCP ou d'un autre workflow.
La question de conformité reste la même : qui a modifié ceci ? À l'ère de l'IA, ce « qui » peut inclure une personne, un système et l'humain qui a approuvé la modification finale.
Comment Slite soutient une gestion des versions prête pour l'audit
Slite ne remplace pas un programme de conformité. Slite donne aux responsables de la documentation une couche de preuve plus claire pour les connaissances contrôlées : ce qui a changé, qui l'a modifié, quand cela a changé et si la version courante est toujours fiable.
Historique du document
Consultez les versions précédentes, examinez les différences au mot près, voyez qui a changé quoi et quand, parcourez la chronologie avec le curseur et restaurez une version antérieure si besoin. Slite enregistre une nouvelle version après cinq minutes d'inactivité suivant une modification, pour que l'historique reflète des sessions de travail réelles plutôt que chaque frappe au clavier.
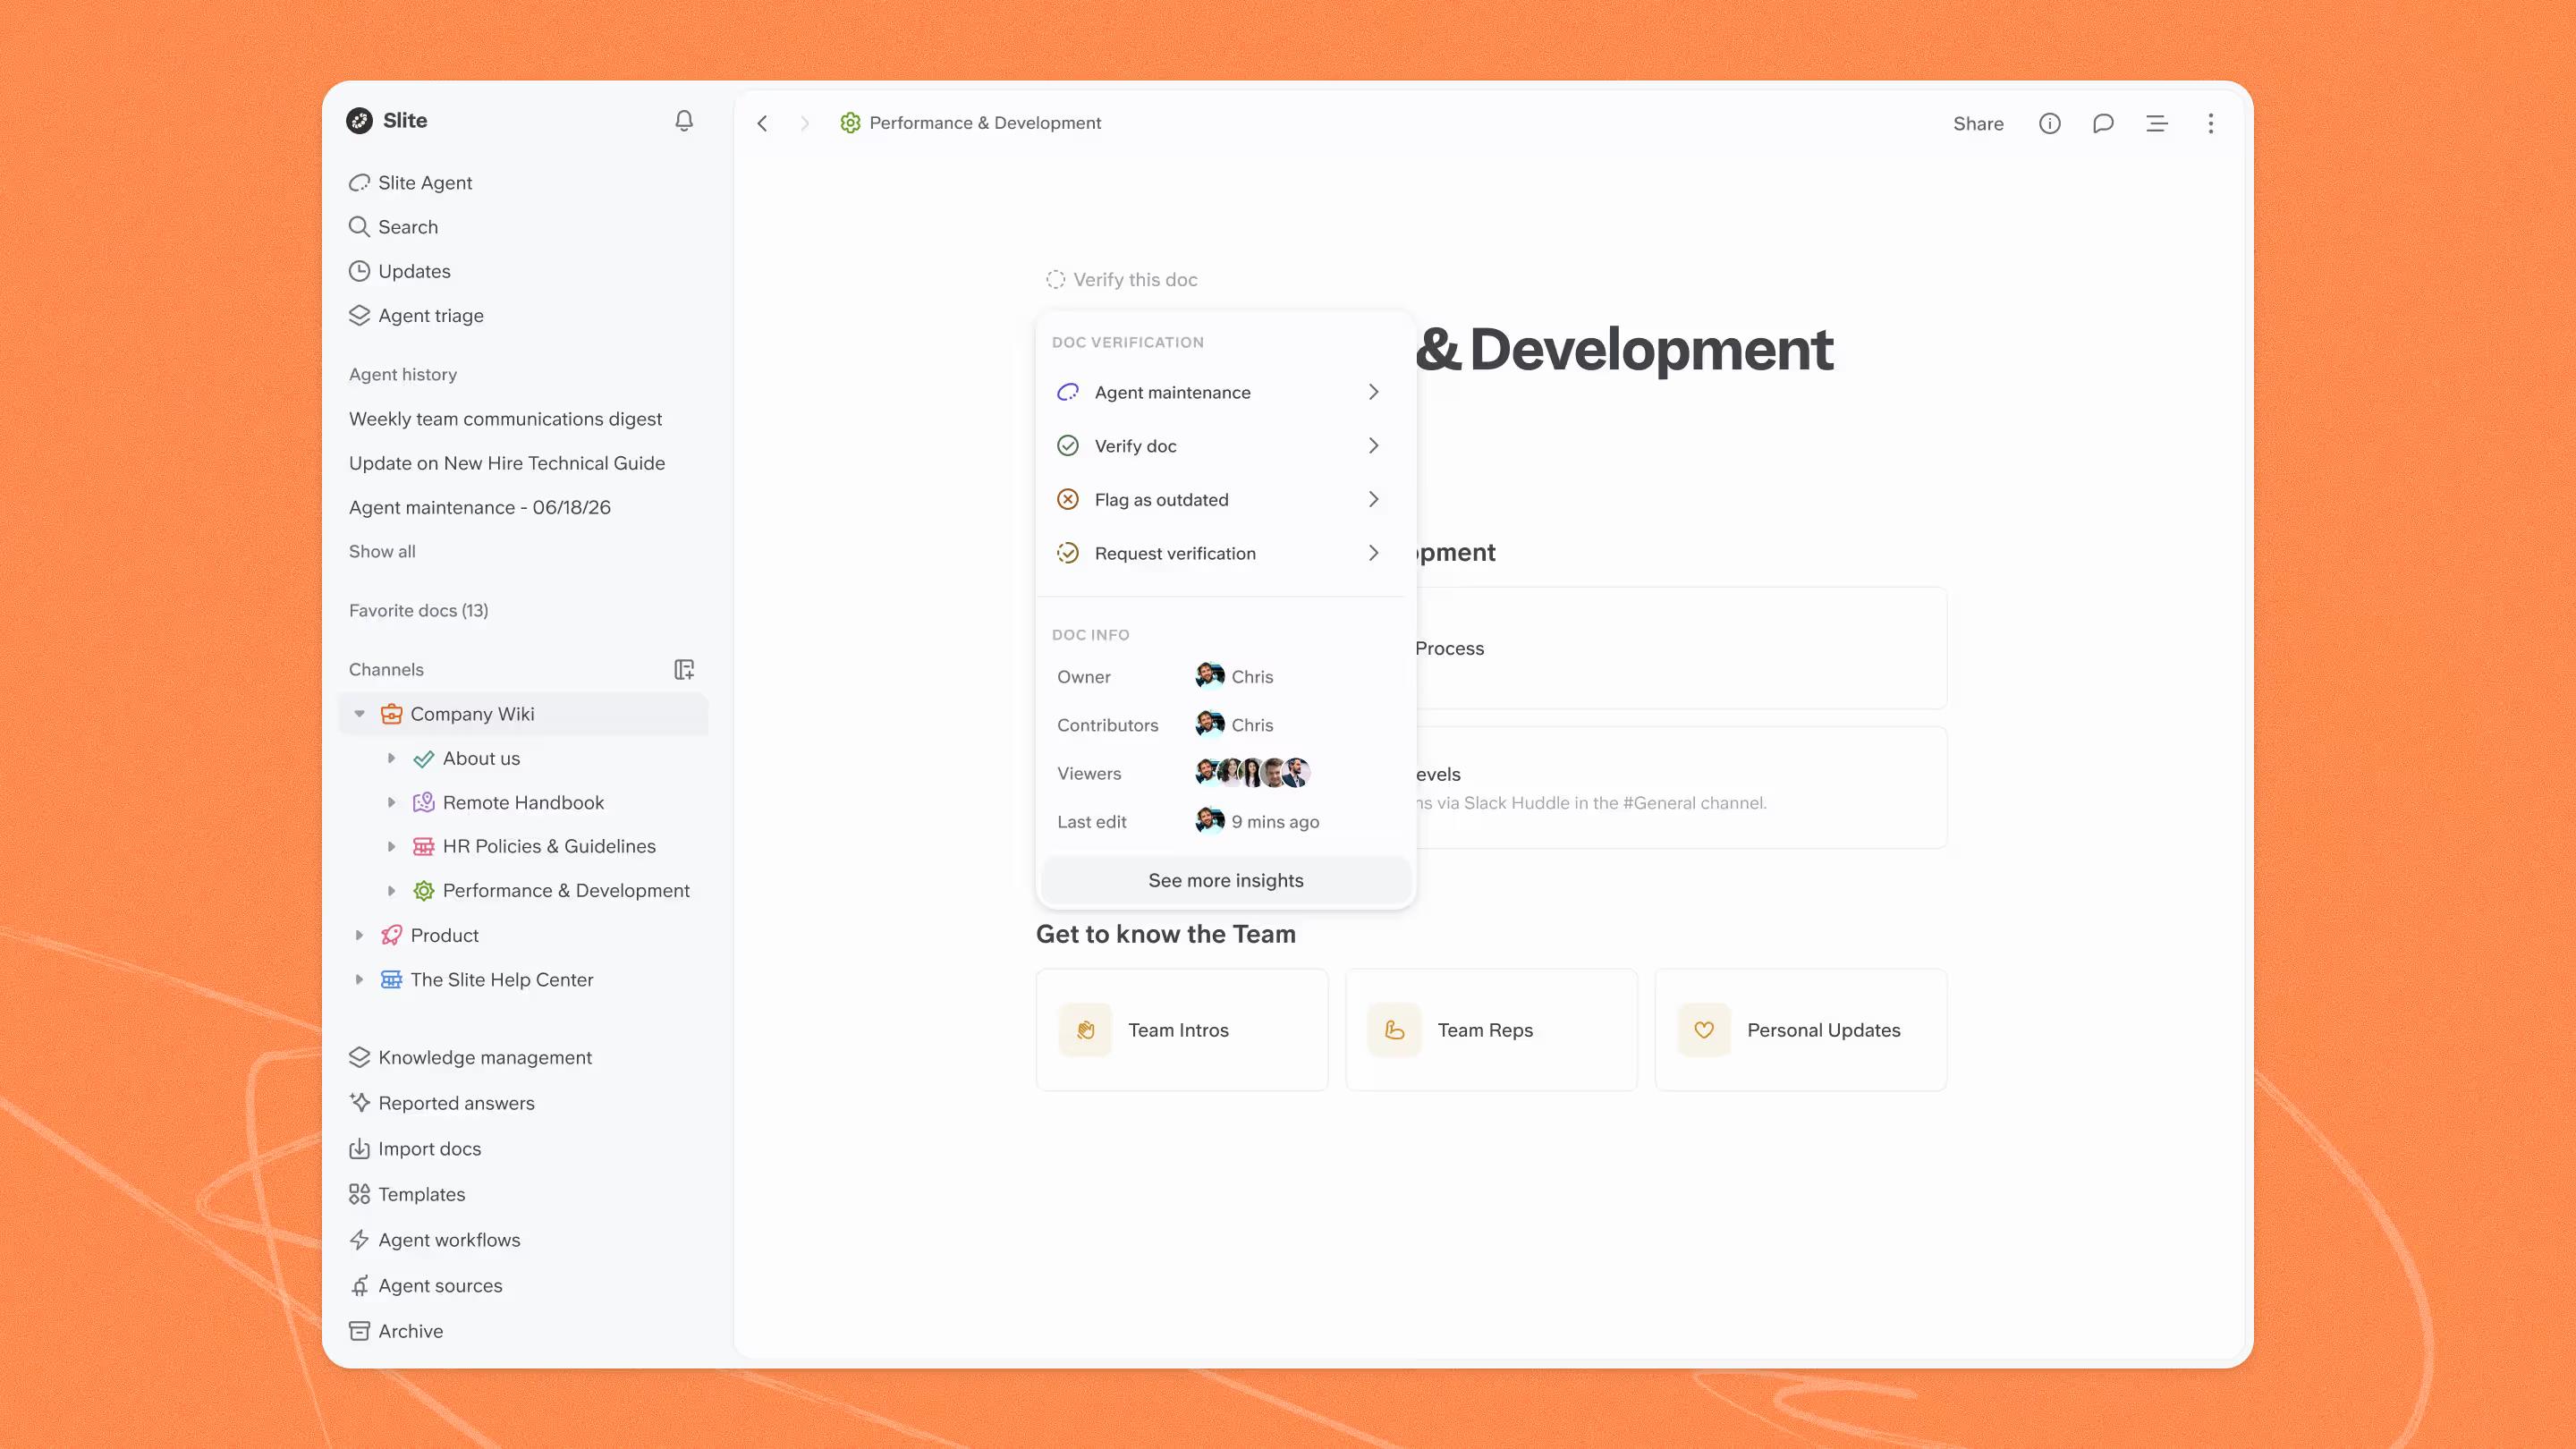
Statut de vérification
Les états de vérification indiquent si un document est vérifié, expiré, obsolète ou en attente de vérification, pour que les gens sachent si la version courante est fiable. Les événements de vérification peuvent aussi apparaître dans la chronologie du document, ce qui permet de voir plus facilement quand un document a été vérifié et ce qui a changé depuis.
Attribution humaine et agent
Suivez si les modifications viennent d'un coéquipier, de Slite Agent, de MCP, de l'API ou d'une autre source. Dans l'historique de Slite, les modifications d'agent sont attribuées comme celles des humains, pour que les équipes voient ce qui a réellement changé. C'est d'autant plus important que de plus en plus d'équipes laissent l'IA participer à leurs workflows documentaires et avancent vers une base de connaissances auto-entretenue.
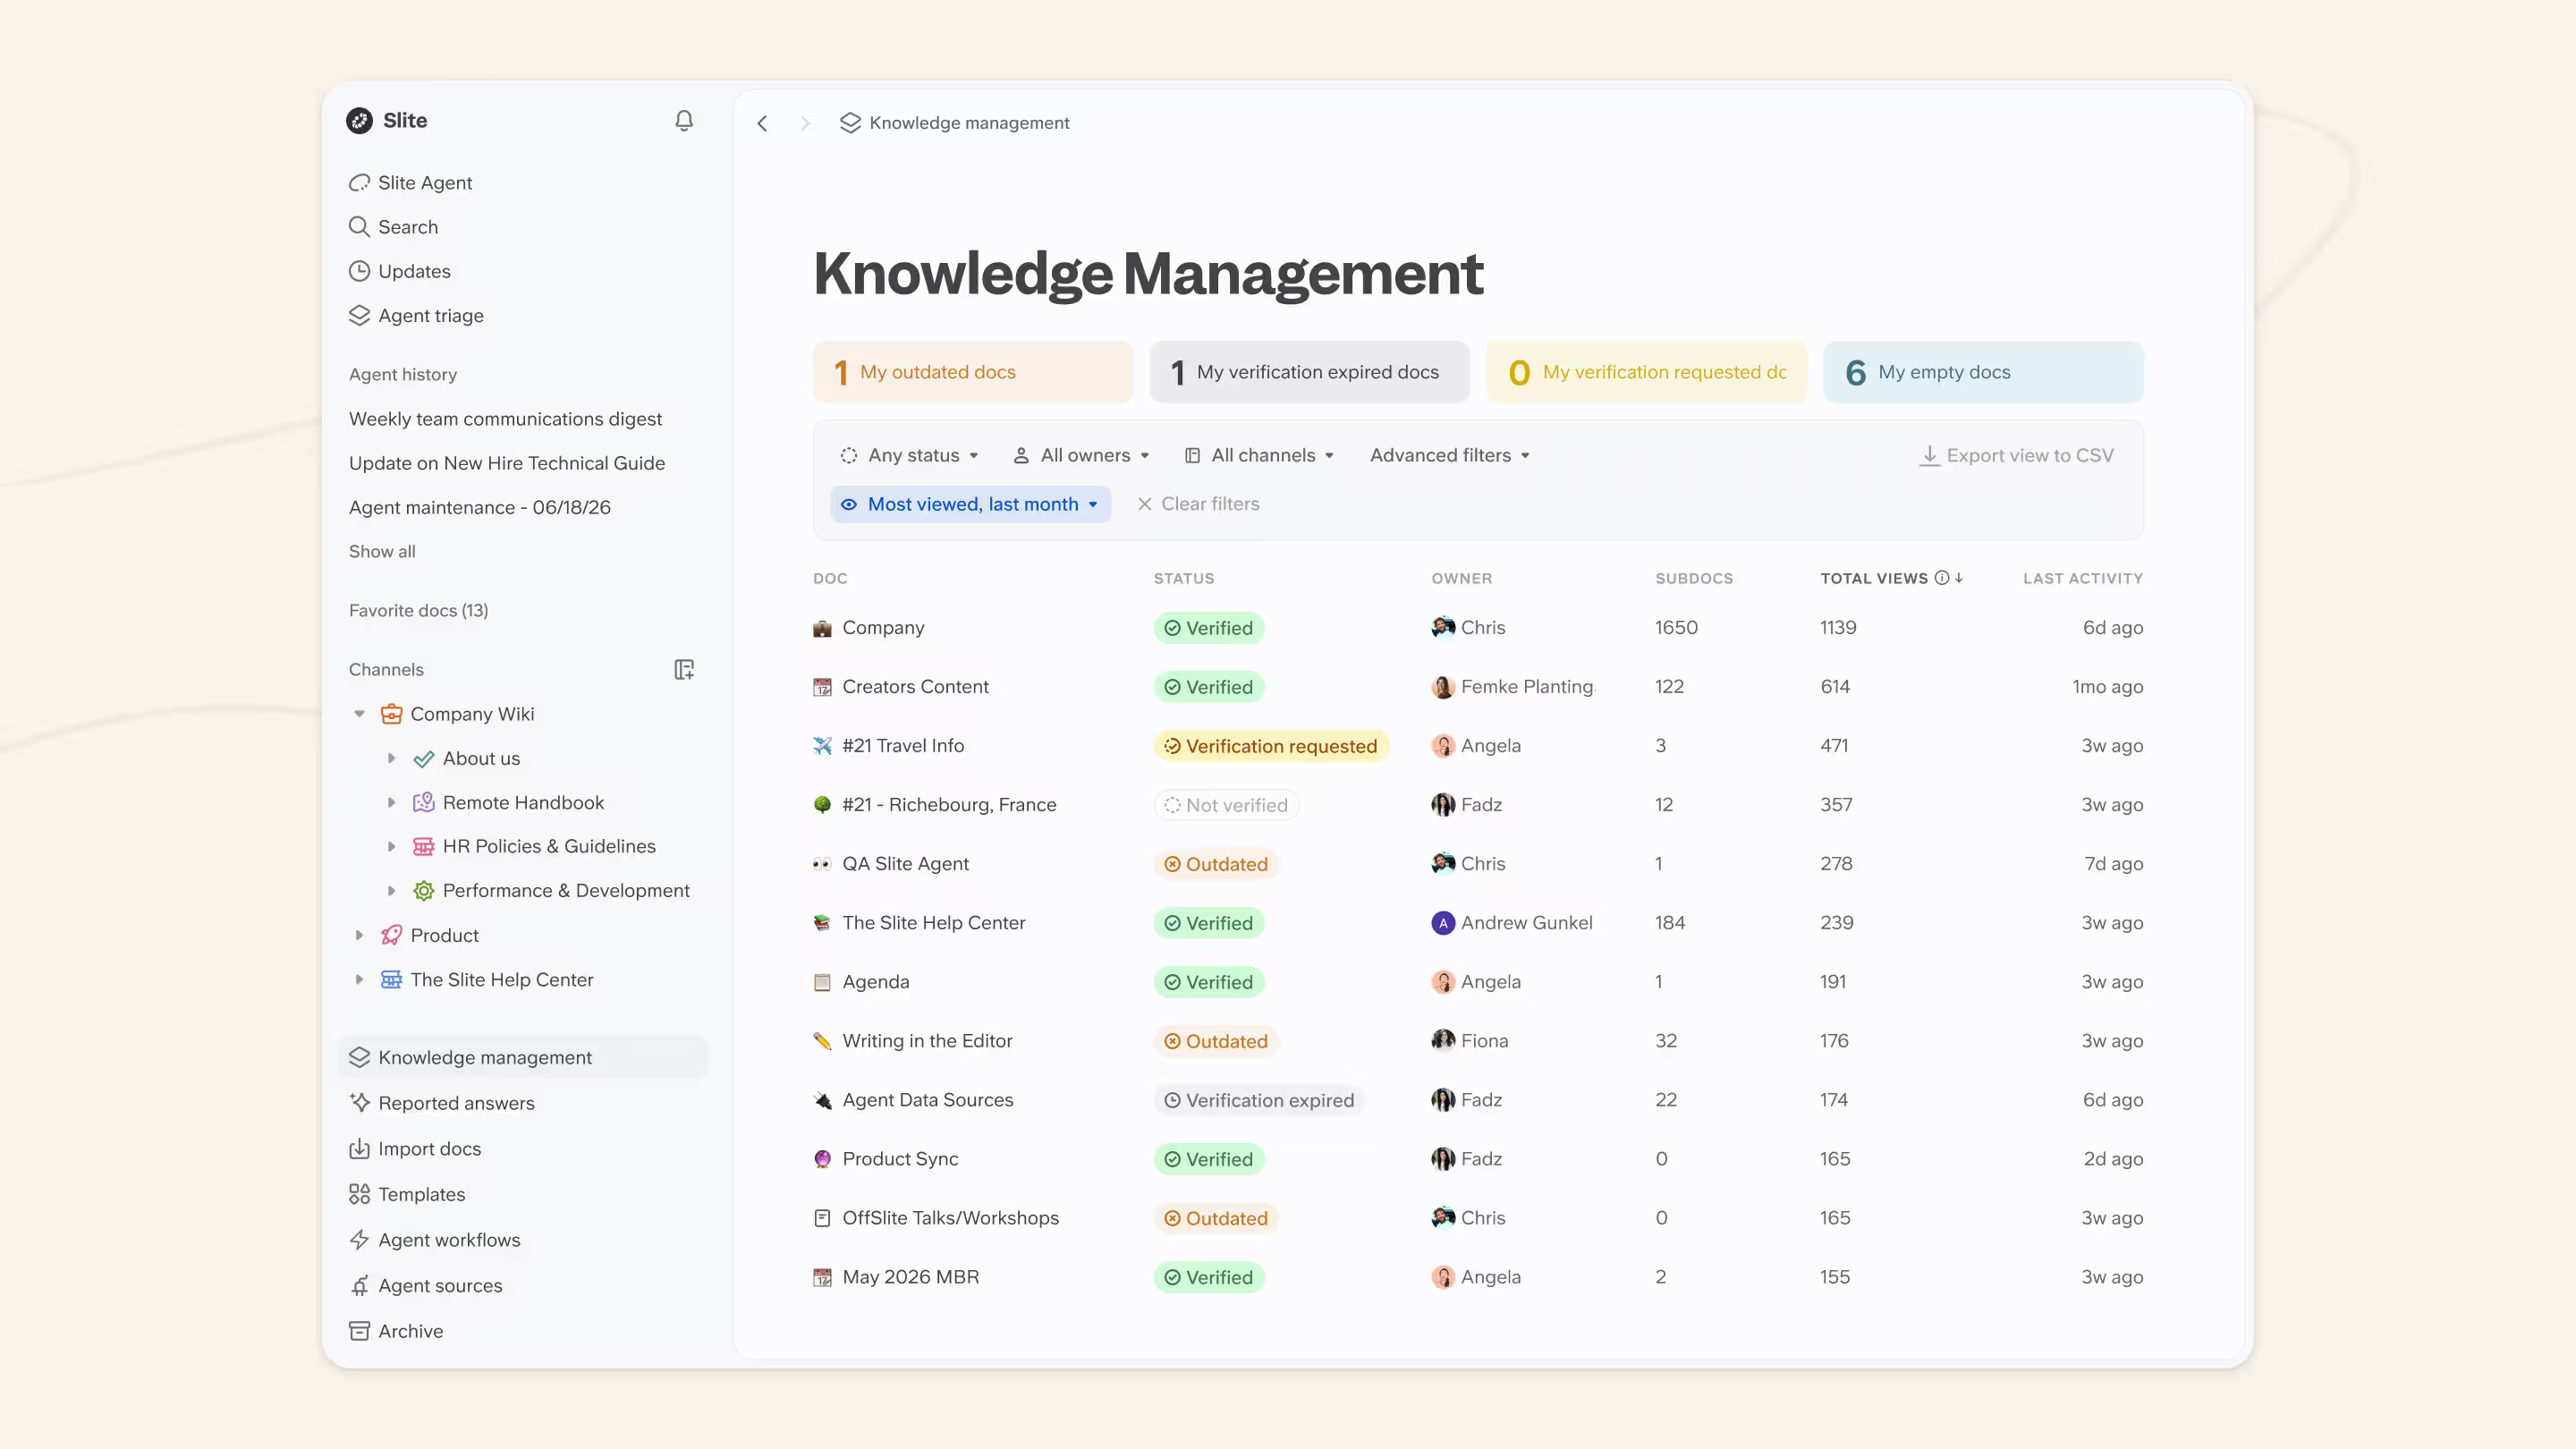
Knowledge Management Panel
Une vue concrète de la fraîcheur, de la vérification et des documents qui demandent de l'attention. Elle donne aux équipes un seul endroit pour suivre le travail de relecture, au lieu de vérifier le statut des documents page par page.
Journal d'activité et journaux d'audit
Utilisez les enregistrements d'activité comme couche de contrôle complémentaire. L'historique du document montre comment le contenu a changé, tandis que les journaux d'activité et d'audit aident les équipes à comprendre ce qui s'est passé autour du contenu : modifications, commentaires, activité de vérification, actions d'administration, partages, exports ou autres événements au niveau de l'espace de travail.
Pour finir
Les équipes conformité ont besoin de documents dont l'historique est défendable.
L'équipe peut-elle prouver ce que le document disait à l'époque ? <br>Peut-elle montrer qui l'a modifié ? <br>Peut-elle montrer quand la modification a eu lieu ? <br>Peut-elle expliquer quelle version a été approuvée et pourquoi la version courante mérite d'être suivie ?
Avec Slite, les équipes gardent cet historique visible. Chaque document important peut rester relié à ses révisions, à ses contributeurs, à son état de vérification et à ses modifications humaines ou assistées par un agent, pour que les équipes n'aient pas à reconstruire la trace des preuves quand l'audit commence.
Réservez une démo pour voir comment Slite aide les équipes à garder un historique des modifications prêt pour l'audit.
FAQ
Comment le contrôle documentaire garantit-il la conformité ?
Le contrôle documentaire soutient la conformité en rendant les documents importants pris en charge, relus, approuvés, accessibles aux bonnes personnes et traçables dans le temps. Il donne aux équipes la preuve de ce qui a changé, de qui l'a modifié, de quand cela a changé et de quelle version a été approuvée.
Comment mettre en place la gestion des versions dans la documentation ?
La première étape consiste à décider quels documents sont contrôlés, à désigner des propriétaires, à définir des noms et des statuts de version, à préserver l'historique des révisions, à consigner les étapes de relecture et d'approbation, à maîtriser les accès et à rendre les versions précédentes faciles à reconstituer en cas de besoin.
Quels sont des exemples de documentation de conformité ?
On peut citer les procédures opératoires normalisées, les documents du système qualité, les politiques de sécurité, les procédures de réponse aux incidents, les contrôles financiers, les modèles juridiques, la documentation clinique, les politiques RH, les évaluations des risques et les enregistrements de preuves d'audit.
Quels sont les trois types de gestion des versions ?
Dans la documentation, les équipes ont généralement besoin de l'historique des versions du contenu, du statut d'approbation ou de vérification, et des journaux d'activité au niveau du système.
Les documents modifiés par l'IA peuvent-ils avoir un historique de versions prêt pour l'audit ?
Oui, mais seulement si les modifications assistées par l'IA sont attribuées, relues et préservées comme toute autre modification importante. Les équipes doivent pouvoir voir si un humain, un agent, l'API ou un workflow MCP a fait la modification, et qui a approuvé la version finale.