Un documento aprobado solo sirve si puedes demostrar su historial.
Un auditor puede empezar por la política vigente, pero rara vez se queda ahí. Pregunta qué versión se aprobó y cuándo ocurrió el proceso. Pregunta qué cambió después de la aprobación, quién hizo el cambio, quién lo revisó y si la versión anterior sigue disponible.
Esa es la fase en la que empiezan a verse las grietas de muchos sistemas de control documental. El archivo actual puede ser correcto, pero la prueba que lo respalda está repartida entre una tabla de versiones, una unidad compartida, un correo de aprobación, un PDF descargado y el recuerdo de alguien sobre lo que estaba en vigor en ese momento.
Para los equipos regulados, eso no basta. El cumplimiento depende de la prueba. Si cambia un documento del sistema de calidad, un control de seguridad, una plantilla legal o un proceso clínico, el equipo necesita un registro defendible del cambio: qué decía el documento antes, quién lo cambió, cuándo cambió y qué versión estaba aprobada en un momento concreto.
El control de versiones de documentos para el cumplimiento es el sistema que conserva esa prueba. Muestra qué cambió, quién lo cambió, cuándo cambió y qué versión estaba aprobada en ese momento.
En este artículo vemos qué tiene que demostrar un historial de versiones listo para auditoría, en qué se diferencia de los registros de acceso y del estado de verificación, qué incluir en una tabla de control de versiones y cómo Slite ayuda a los equipos a mantener el historial de sus documentos trazable, revisable y más fácil de defender.
Puntos clave
- El control de versiones de documentos para el cumplimiento consiste en conservar un historial defendible de cada revisión importante.
- Un historial de revisiones listo para auditoría debe mostrar qué cambió, quién lo cambió, cuándo cambió y qué versión se aprobó.
- El historial de versiones del contenido, los registros de acceso y el estado de verificación demuestran cosas distintas. Los equipos necesitan los tres, pero no deberían mezclarlos en una sola idea.
- Los equipos regulados necesitan reconstrucción a una fecha concreta: poder mostrar qué decía una política, un procedimiento, un documento de calidad o un proceso controlado cuando ocurrió un proceso, un incidente, una revisión o una auditoría.
- Marcos como la FDA 21 CFR Part 11, HIPAA, SOC 2, ISO, SOX/PCAOB y las GxP empujan a los equipos hacia prácticas documentales trazables, con fecha y hora y atribuibles.
- Slite cubre la parte práctica con el historial del documento, la comparación palabra por palabra, la atribución, la restauración, los estados de verificación y la trazabilidad de los cambios hechos por personas o por agentes.
¿Qué es el control de versiones de documentos para el cumplimiento?
El control de versiones de documentos para el cumplimiento es la práctica de registrar y conservar las revisiones importantes de un documento para que un equipo pueda demostrar qué cambió, quién lo cambió, cuándo cambió y qué versión se aprobó.
Un historial de versiones normal te dice que un documento cambió. Un historial de versiones listo para auditoría va más allá. Te ayuda a reconstruir el ciclo de vida del documento: redacción, revisión, aprobación, publicación, caducidad y revisiones posteriores.
Esa diferencia importa porque los documentos controlados rara vez son solo material de referencia.
Una política de reembolsos puede definir qué puede prometer Soporte. Un procedimiento de seguridad puede definir cómo se gestiona un incidente. Un documento de calidad puede definir cómo se ejecuta un proceso regulado. Una plantilla legal puede definir qué condiciones estaban aprobadas en el momento de revisar un contrato.
En esos casos, el documento forma parte del entorno de control. El equipo no solo necesita una versión actual limpia. Necesita un historial que explique cómo la versión actual llegó a serlo.
Por eso el control de versiones de documentos está relacionado con una única fuente de verdad, aunque no es lo mismo. Una fuente de verdad dice a las personas en qué respuesta confiar ahora. El control de versiones muestra cómo ha cambiado esa respuesta con el tiempo.
Qué esperan los auditores de un historial de revisiones
A los auditores suele importarles menos el nombre de la herramienta que las pruebas que puede producir.
- ¿Puede el equipo mostrar la versión aprobada?
- ¿Puede mostrar quién la cambió?
- ¿Puede mostrar cuándo ocurrió el cambio?
- ¿Puede mostrar que la información anterior no se sobrescribió en silencio?
Los equipos de software como producto sanitario y otros equipos regulados suelen tener que demostrar lo mismo en las auditorías: la última versión aprobada, el momento de la verificación y cada cambio hecho después de la aprobación. Algunos equipos intentan mantener ese registro en una tabla manual al principio de cada documento, pero la tabla también se queda desactualizada.
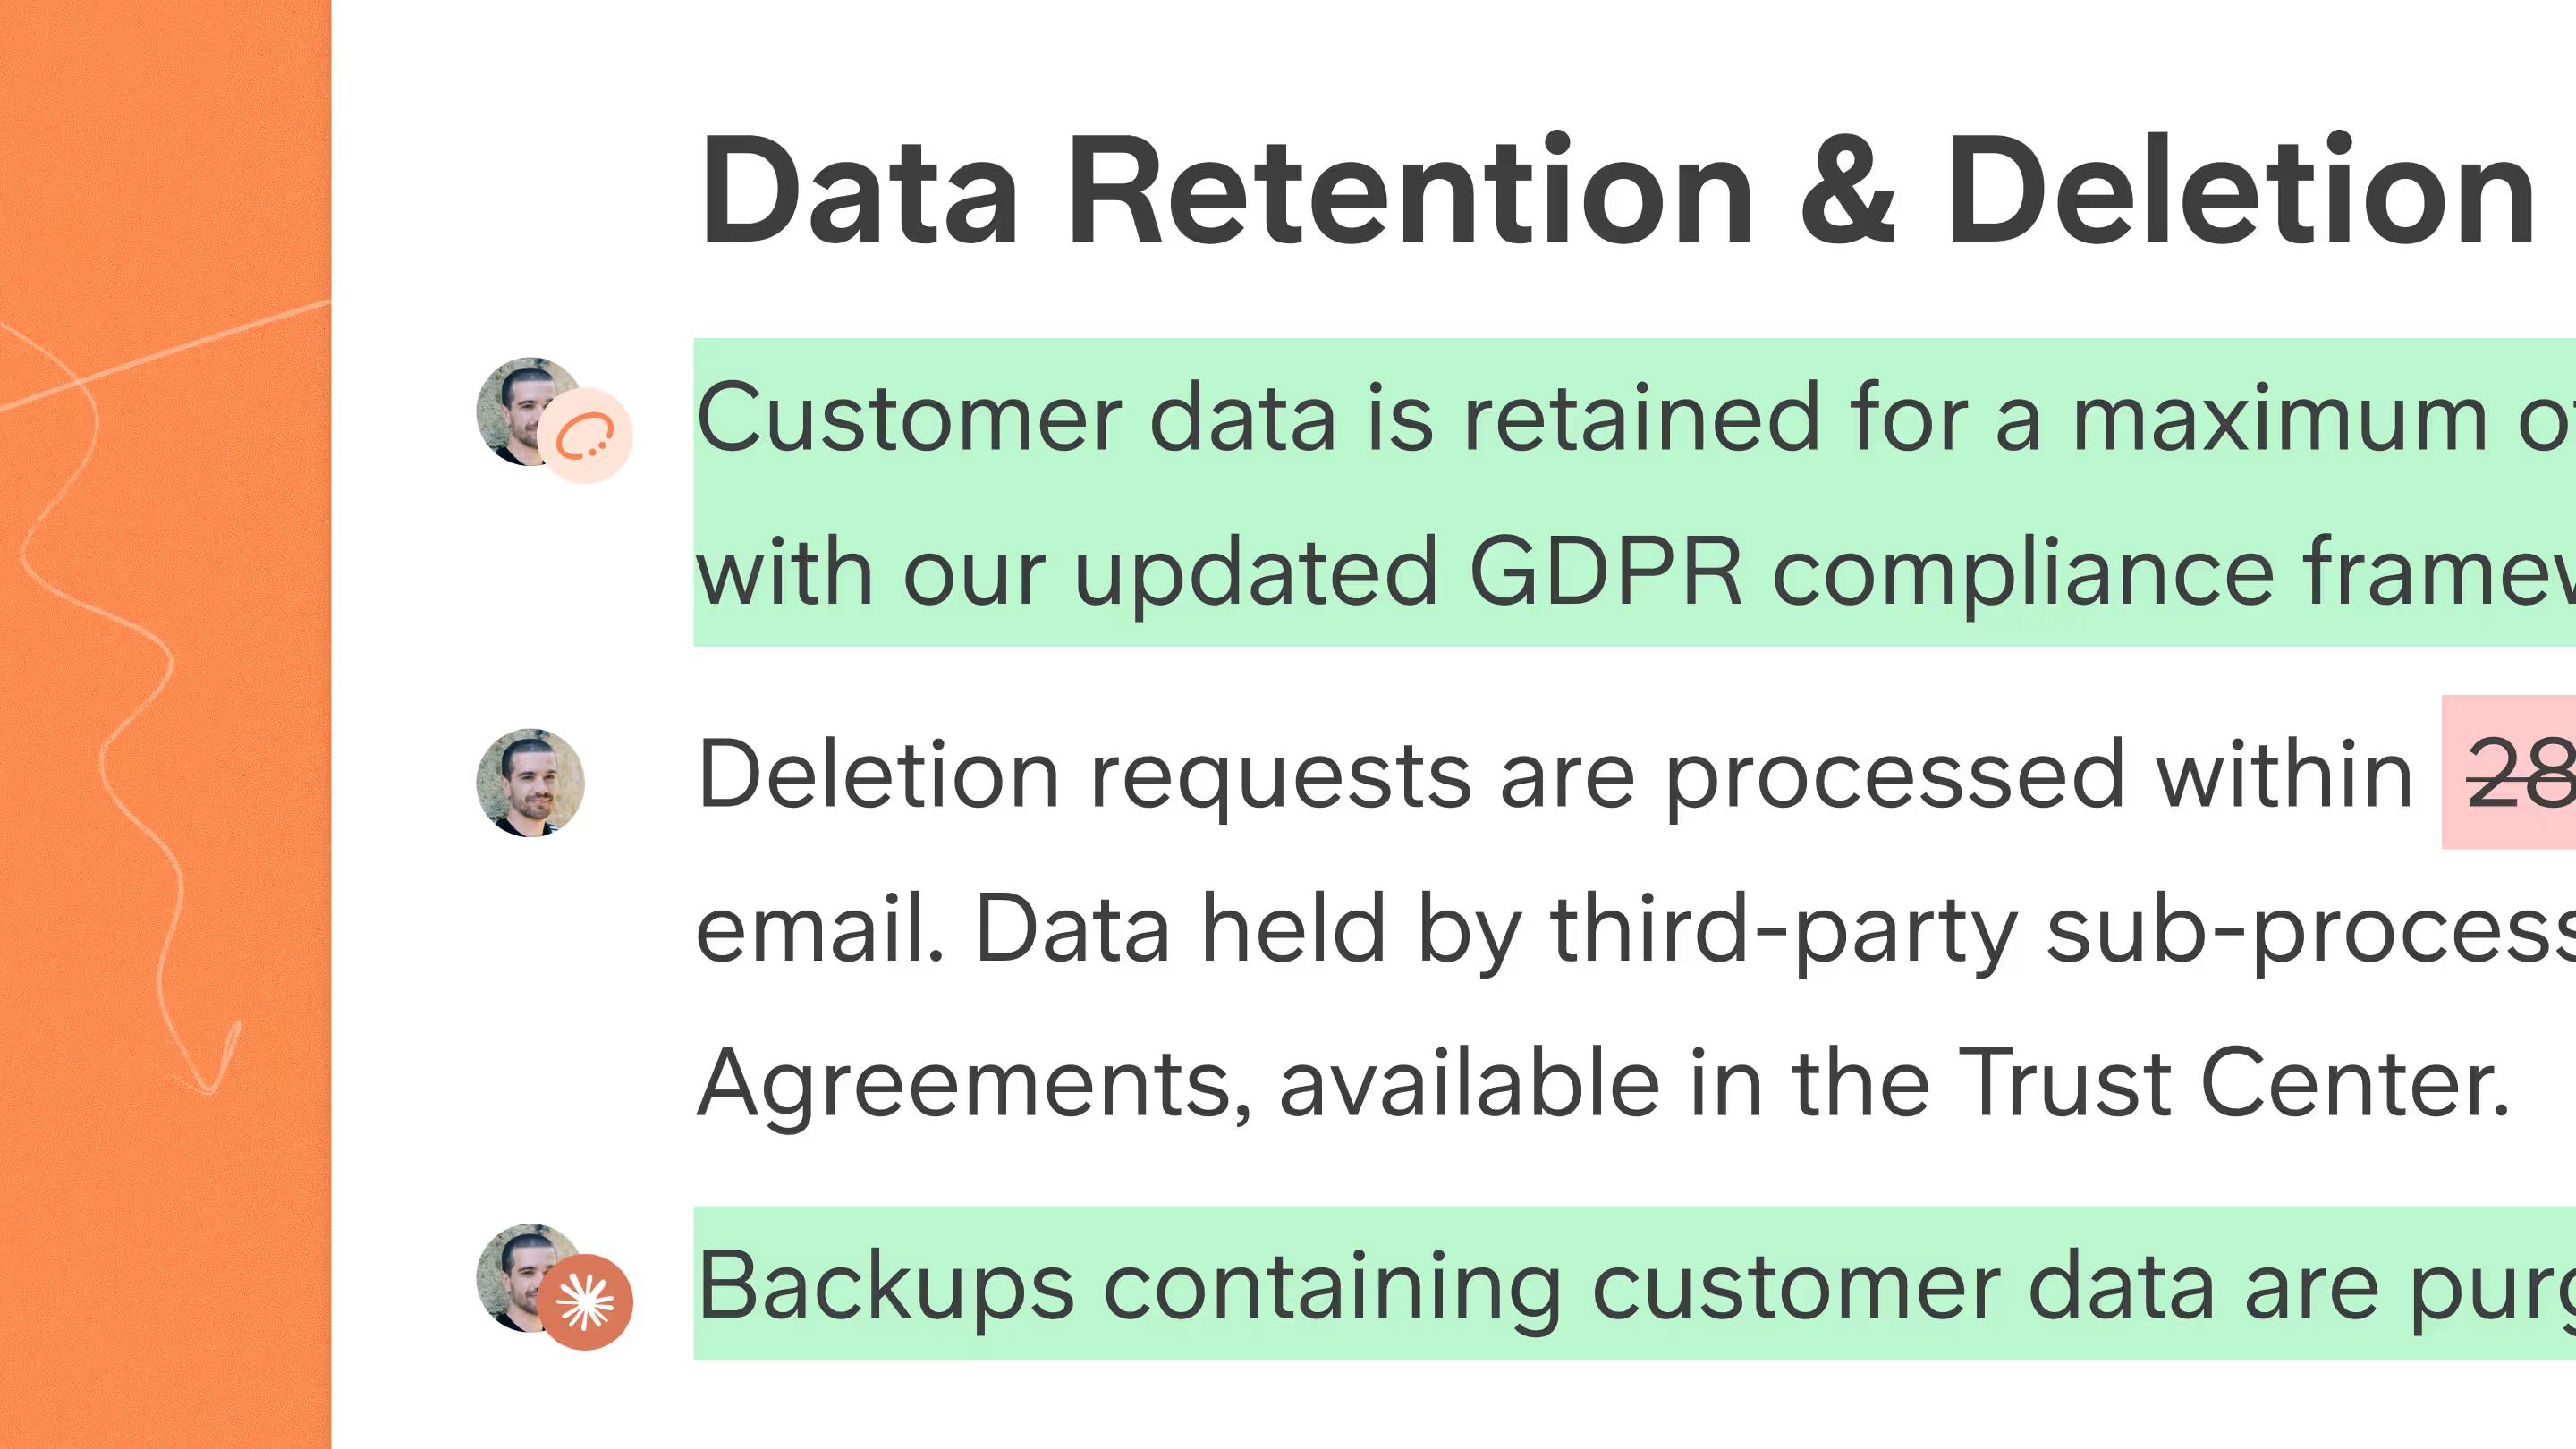
Slite gestiona ese registro dentro del historial del documento. Cuando la persona responsable verifica una página, Slite registra el evento de verificación directamente en la cronología del documento, junto con quién verificó, la fecha y hora y los cambios posteriores a la aprobación, con precisión de palabra.
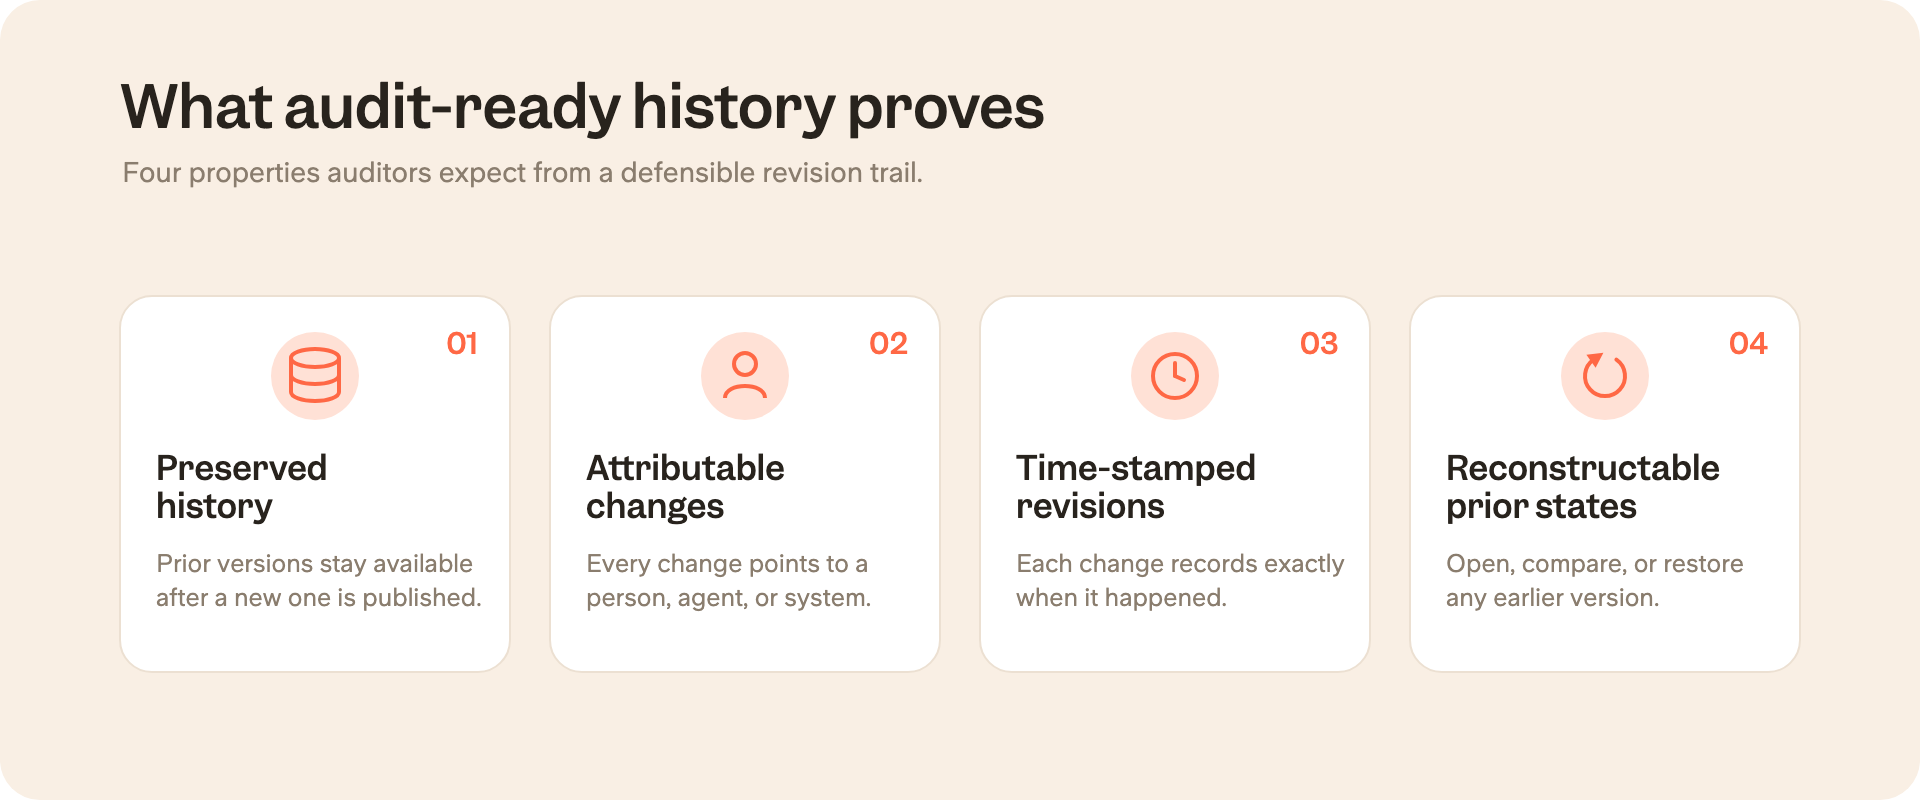
Historial conservado
Las versiones anteriores deben seguir disponibles después de publicar una nueva. Un historial de revisiones que sobrescribe la información antigua puede servir para colaborar, pero es débil como prueba de auditoría.
Cambios atribuibles
Cada cambio importante debe apuntar a alguien: un autor, un revisor, quien aprueba, un administrador, una acción de API o un agente. Si un documento cambió, el equipo no debería tener que adivinar quién lo cambió.
Revisiones con fecha y hora
El historial de cambios debe mostrar cuándo ocurrió cada cambio relevante. Esto importa especialmente cuando un equipo tiene que defender qué estaba en vigor durante un incidente, una revisión, una reclamación de un cliente o una auditoría regulatoria.
Estados anteriores reconstruibles
El equipo debe poder abrir o restaurar una versión anterior y compararla con la actual. Una tabla resumen ayuda, pero la fuente de verdad debe ser el historial real del sistema.
El lenguaje regulatorio varía, pero la dirección es la misma:
- La FDA 21 CFR Part 11 exige pistas de auditoría seguras, generadas por ordenador y con fecha y hora, que registren las acciones de creación, modificación o eliminación de registros electrónicos sin ocultar la información anterior.
- La norma PCAOB AS 1215 trata la documentación de auditoría como la prueba que respalda las conclusiones.
Para quien es responsable de la documentación, la expectativa es clara: el historial de revisiones tiene que aguantar el escrutinio.
Historial de versiones del contenido, registros de acceso y estado de verificación
El historial de versiones del contenido, los registros de acceso y el estado de verificación están relacionados, pero responden a preguntas de auditoría distintas.
| Concepto | Qué demuestra | Ejemplo de pregunta que responde |
|---|---|---|
| Historial de versiones del contenido | Qué decía el documento en un momento dado y qué cambió entre versiones. | ¿Qué decía esta política el 3 de marzo? |
| Registros de acceso | Quién hizo qué en el sistema: inicios de sesión, exportaciones, comparticiones, cambios de permisos o acciones de administración. | ¿Quién accedió a este registro o lo exportó? |
| Estado de verificación | Si la versión actual se ha revisado, aprobado, caducado o marcado como desactualizada. | ¿Es esta la última versión aprobada? |
Estas distinciones ayudan en las auditorías porque un documento puede tener un registro de acceso impecable y aun así contener contenido desactualizado. Puede tener una versión actual verificada y seguir necesitando una versión anterior para un periodo de auditoría pasado. Puede tener una tabla de versiones manual y no mostrar el cambio concreto, palabra por palabra, que creó el riesgo.
Reconstrucción a una fecha concreta para auditorías
La prueba de fuego del control de versiones de documentos es la reconstrucción a una fecha concreta.
Un auditor, un revisor, el equipo legal o quien lidera un incidente puede preguntar: ¿qué decía este documento cuando ocurrió? No qué dice hoy. No qué recuerda haber aprobado su responsable. ¿Qué decía la versión controlada en esa fecha?
Un flujo de trabajo defendible sería parecido a esto:
- Elige la fecha, el evento, el periodo de auditoría, el incidente, la reclamación o la revisión que te interesa.
- Localiza la versión que estaba activa o aprobada en ese momento.
- Revisa los cambios anteriores y posteriores a esa versión.
- Confirma quién redactó, revisó, aprobó o restauró el documento en cuestión.
- Usa ese historial para explicar por qué el equipo se apoyó en esa versión.
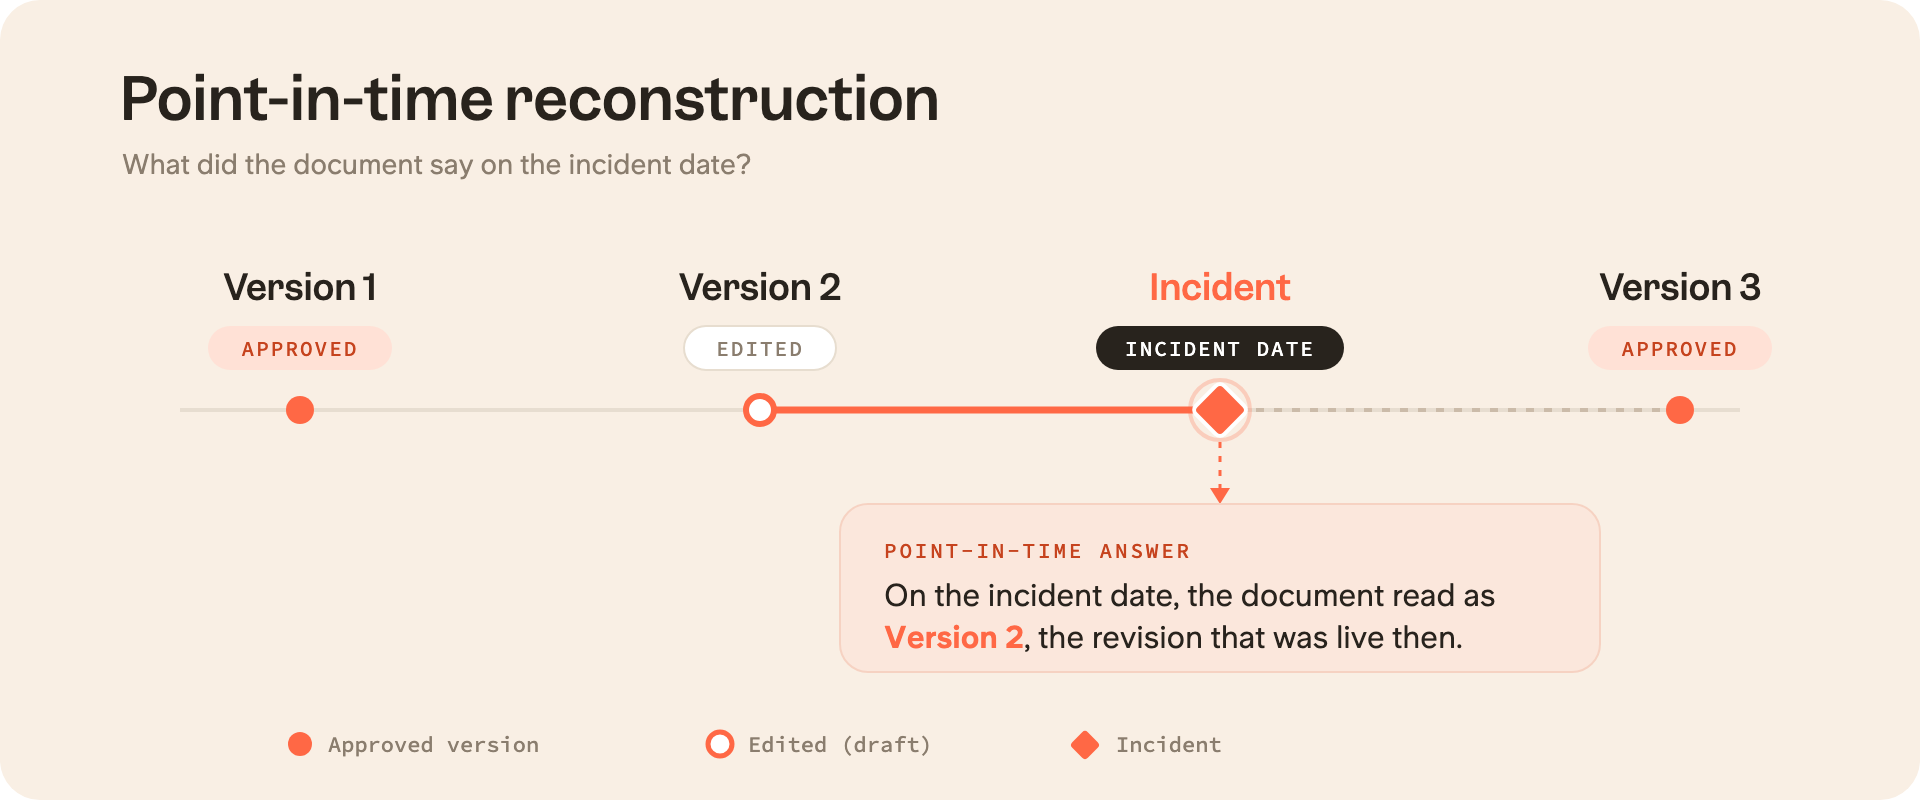
Este flujo de trabajo deja al descubierto la debilidad de las tablas de versiones manuales. Resumen el ciclo de vida, pero no son el ciclo de vida. Si alguien olvida actualizar la tabla, la tabla se convierte en otro documento desactualizado.
Requisitos de control de versiones de documentos por marco
Cada marco usa un lenguaje distinto. Unos hablan de registros electrónicos, otros de información documentada, otros de documentación de auditoría y otros de integridad de los datos. El hilo común es la trazabilidad.
Por ejemplo:
- El protocolo de auditoría de HIPAA pide a las entidades que muestren políticas, procedimientos, disponibilidad de la documentación, revisiones periódicas, actualizaciones y conservación.
- Las orientaciones de ISO sobre información documentada presentan la información documentada como la prueba de que el trabajo previsto se ha hecho de verdad.
- Las orientaciones de la FDA sobre integridad de datos en CGMP conectan la integridad de los datos con atributos como registros atribuibles, legibles, contemporáneos, originales y exactos.
| Marco | Qué empuja a demostrar a los equipos | Capacidad de control de versiones que hay que mostrar |
|---|---|---|
| FDA 21 CFR Part 11 | Registros de cambios seguros y con fecha y hora que no oculten la información anterior. | Historial de revisiones con fecha y hora y versiones anteriores conservadas. |
| HIPAA | Políticas, procedimientos, disponibilidad de la documentación, revisión periódica, actualizaciones y conservación. | Registros de actividad, historial de documentos protegido y cambios de política revisables. |
| SOC 2 | Gestión del cambio controlada y prueba de que los cambios se autorizaron y documentaron. | Atribución, fechas y horas, rastro de revisión y aprobación, e historial de cambios. |
| ISO 9001 / ISO 27001 | Información documentada controlada, estado de revisión vigente y prueba de que los procesos funcionan como estaba previsto. | Estado de versión, verificación, rastro de responsable y revisor, y control de versiones obsoletas. |
| SOX / PCAOB | Documentación de auditoría que respalde las conclusiones y recoja con claridad las adiciones o cambios posteriores. | Historial conservado de adiciones y cambios con atribución clara. |
| GxP / ALCOA+ | Registros atribuibles, legibles, contemporáneos, originales, exactos, completos, coherentes, duraderos y disponibles. | Registro trazable del ciclo de vida, desde la creación y la aprobación hasta los cambios posteriores. |
Qué incluir en una tabla de control de versiones de documentos
En equipos con muchas auditorías, la tabla debe hacer que el ciclo de vida del documento se lea de un vistazo: redacción, revisión, aprobación, publicación y revisiones posteriores.
Por ejemplo:
| Campo | Qué registrar |
|---|---|
| Número de versión | Versión mayor o menor, u otra convención de nombres coherente. |
| Fecha | Cuándo se creó, revisó, aprobó, publicó, caducó o restauró la versión. |
| Autor o editor | La persona o el agente responsable del cambio. |
| Revisor o aprobador | La persona que revisó o aprobó la versión. |
| Resumen del cambio | Qué cambió y por qué. |
| Estado | Borrador, revisado, aprobado, publicado, caducado, desactualizado o archivado. |
| Fecha de entrada en vigor | Cuándo pasó a estar activa la versión, si es distinta de la fecha de aprobación o publicación. |
| Prueba vinculada | Ticket, incidente, control, revisión de política, solicitud de aprobación u otro elemento de auditoría relacionado. |
Las tablas de versiones manuales son útiles como resumen, pero son frágiles como única fuente de prueba. Un sistema de gestión documental o una base de conocimiento controlada debería conservar el historial subyacente de forma automática, para que la tabla refleje el ciclo de vida en lugar de convertirse en él.
Buenas prácticas de control de versiones para equipos de cumplimiento
Para los equipos de cumplimiento, mantener el historial de los documentos listo para auditoría se reduce a cinco hábitos:
- etiquetas claras,
- aprobaciones visibles,
- accesos controlados,
- historial conservado,
- y cambios de personas o agentes que se puedan rastrear.
Usa nombres de versión y etiquetas de estado claros
Elige una convención de versiones que se entienda durante una revisión. Las versiones mayores pueden marcar cambios de política aprobados. Las menores pueden recoger ediciones más pequeñas. Las etiquetas de estado deben separar los estados de borrador, revisado, aprobado, publicado, caducado, desactualizado y archivado.
El objetivo final es que el ciclo de vida del documento resulte evidente para alguien que no participó en la edición.
Registra la redacción, la revisión, la aprobación y la publicación
El ciclo de vida importa tanto como el contenido. Un documento que pasó de borrador a revisado, a aprobado y a publicado debería dejar rastro en cada uno de esos pasos.
La idea de tabla pensada para auditores de Declan McGrane lo refleja bien: redactar, revisar, aprobar y publicar son actividades distintas. El registro debe hacer visibles esos relevos.
Controla el acceso y reduce las copias desactualizadas
El control de versiones se debilita cuando siguen circulando PDF antiguos, descargas privadas, páginas duplicadas y copias en unidades compartidas fuera del circuito controlado. Esas copias pueden ser cómodas, pero también pueden convertirse en la versión en la que alguien se apoya en un momento crítico.
El control de versiones solo funciona si las personas pueden encontrar y usar la versión controlada. Una buena seguridad de la base de conocimiento hace que la versión actual sea más fácil de encontrar y más difícil de esquivar. También da a los equipos los permisos, los registros de auditoría y los controles de acceso para la IA que necesitan para proteger documentos sensibles, sin que las copias antiguas acaben siendo la respuesta más fácil.
Conserva el historial en sí
Los equipos también necesitan conservar el historial de revisiones, el contexto de aprobación y los metadatos que harán falta para explicar el documento más adelante.
Los contextos de HIPAA, Part 11 y GxP muestran el mismo patrón: una prueba pierde valor cuando desaparecen los metadatos que la rodean. El documento, su historial y el contexto de los cambios importantes deben seguir disponibles durante el periodo exigido.
Nota: la conservación también es distinta de la retención legal. Un sistema puede conservar el historial del documento desde su creación y, aun así, no ofrecer un proceso formal de retención legal ni un acuerdo de nivel de servicio. Los equipos de cumplimiento deben tener claro qué conserva su herramienta y qué debe seguir cubriendo su proceso legal o regulatorio.
Registra los cambios de personas y de agentes de IA
La IA hace que la atribución sea más importante, no menos. A medida que los agentes redactan, actualizan, resumen o reestructuran documentos, los equipos necesitan saber si un cambio vino de un compañero, de un agente, de la API, de MCP o de otro flujo de trabajo.
La pregunta de cumplimiento sigue siendo la misma: ¿quién cambió esto? En la era de la IA, ese «quién» puede incluir a una persona, a un sistema y a la persona que aprobó la edición final.
Cómo ayuda Slite a tener un control de versiones listo para auditoría
Slite no sustituye a un programa de cumplimiento. Slite da a los responsables de documentación una capa de prueba más clara para el conocimiento controlado: qué cambió, quién lo cambió, cuándo cambió y si se puede seguir confiando en la versión actual.
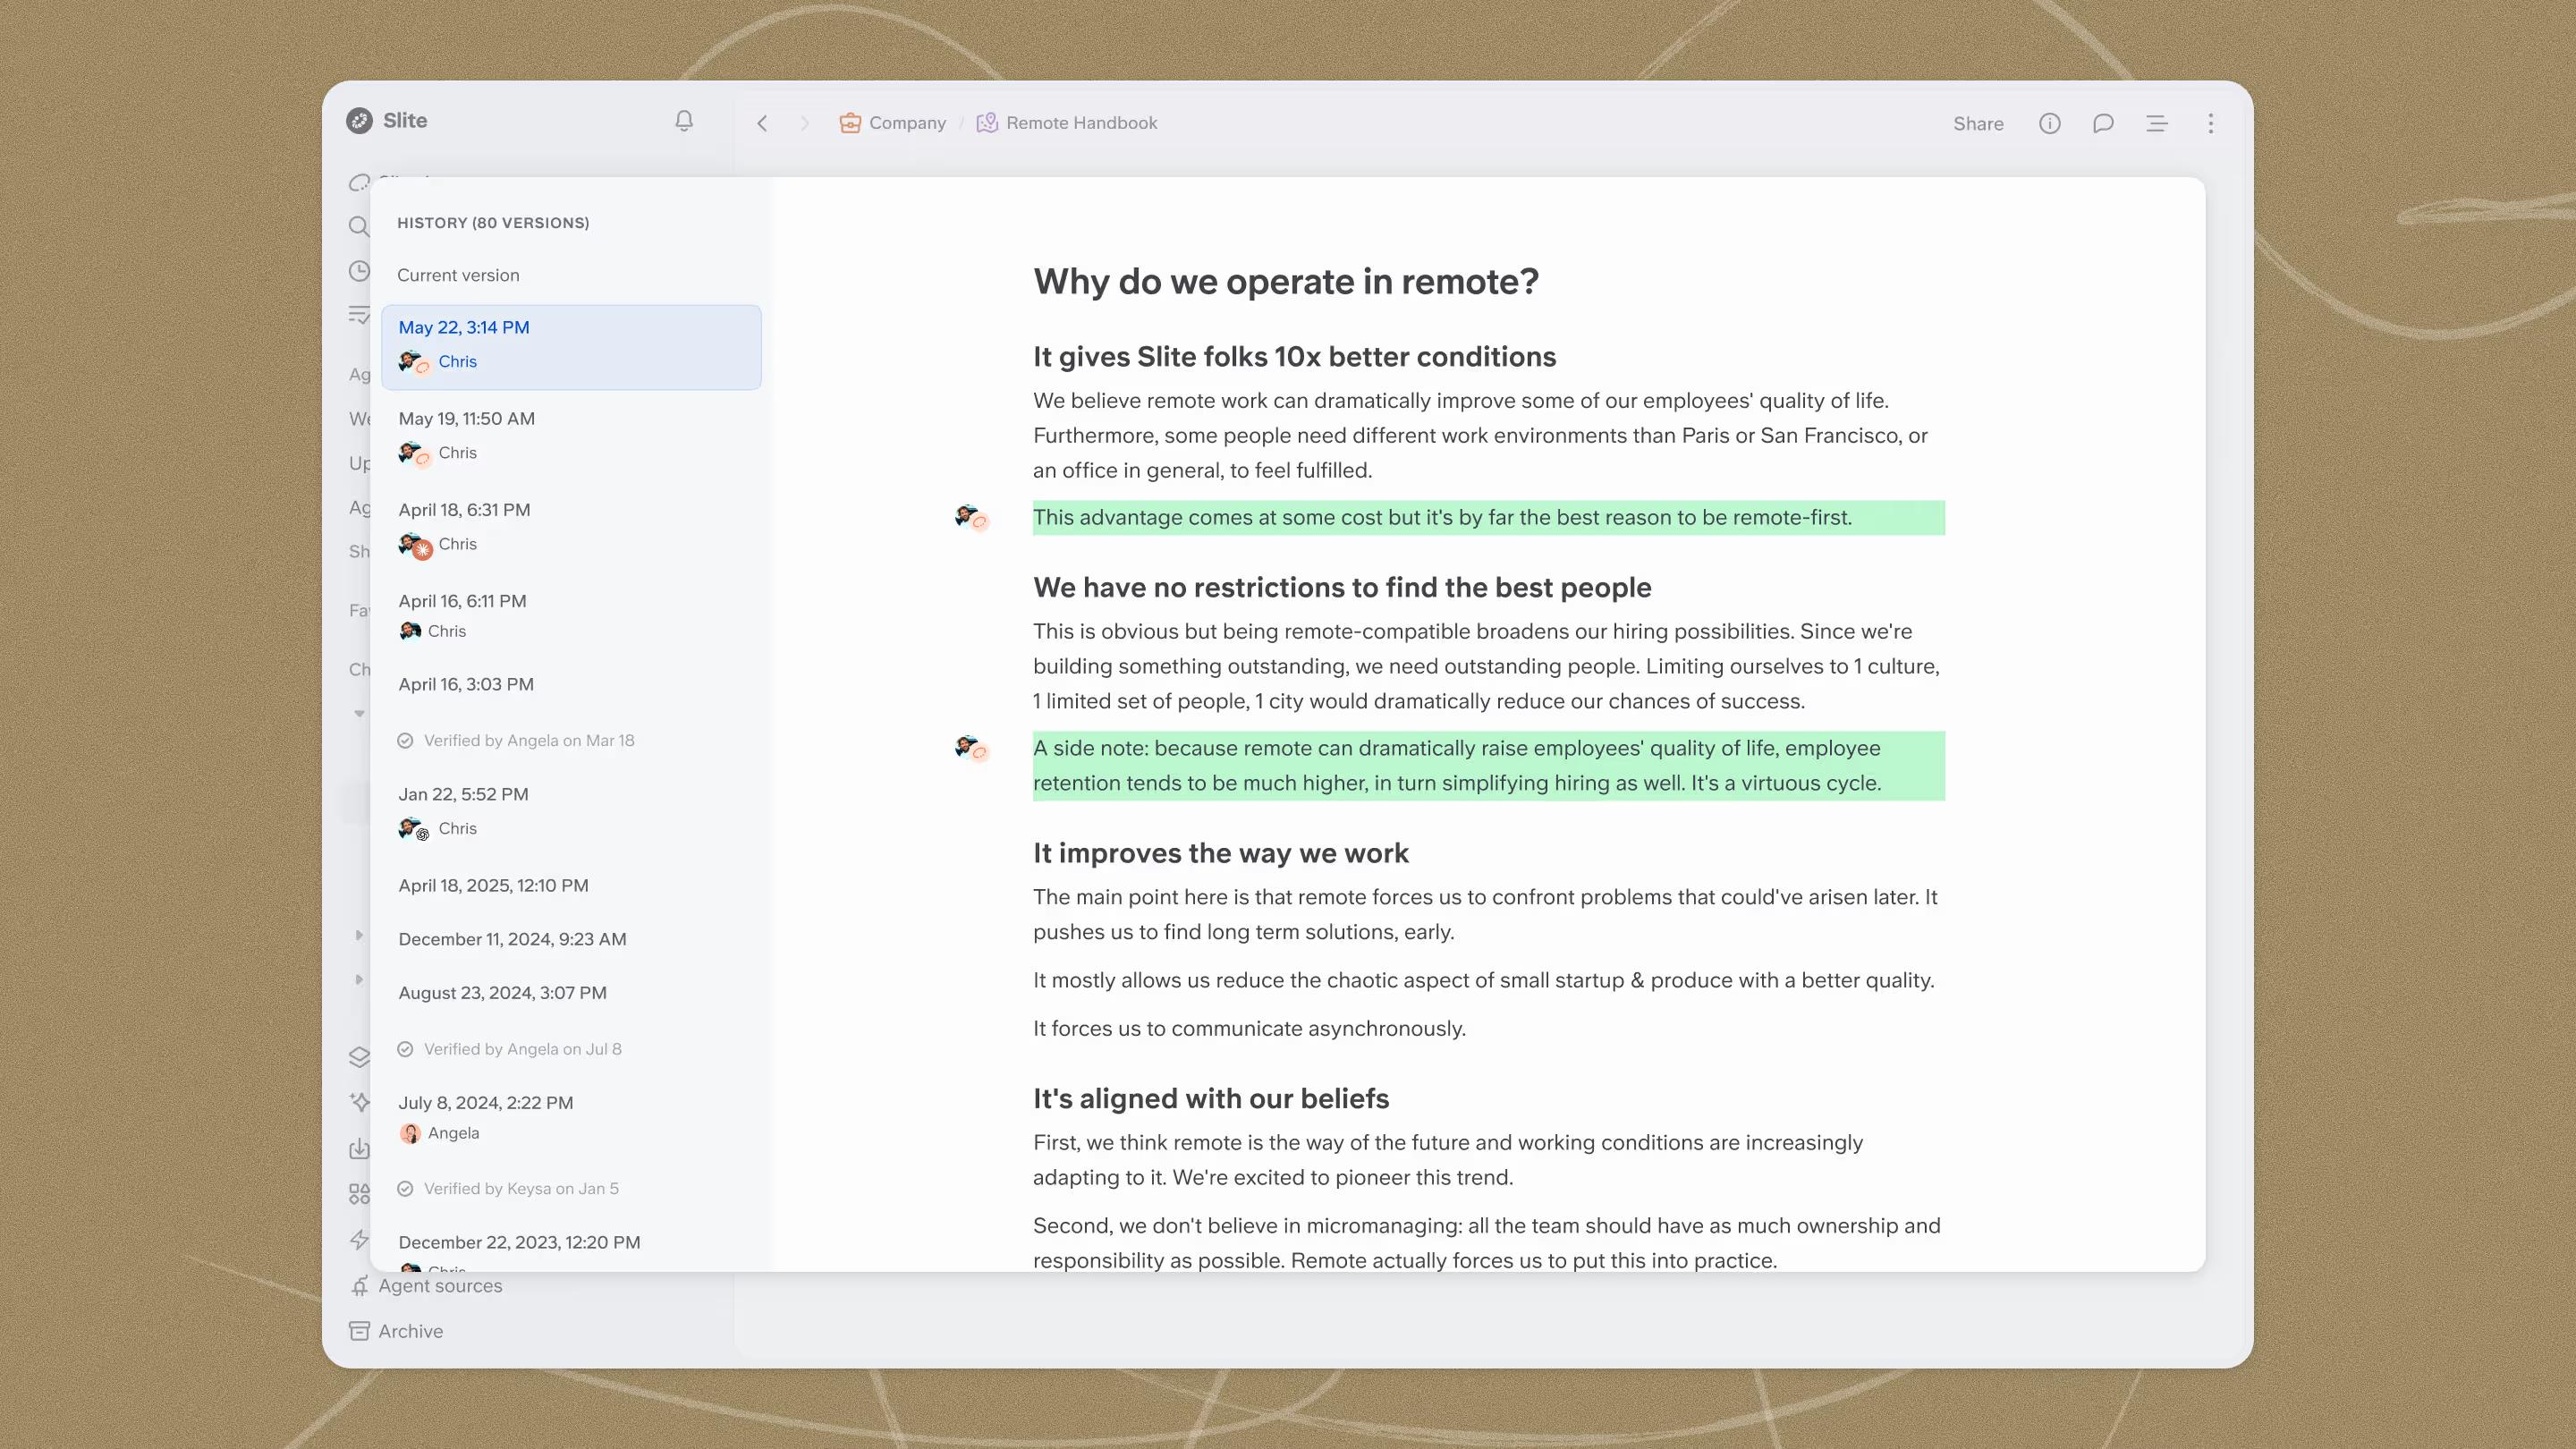
Historial del documento
Consulta versiones anteriores, revisa las diferencias palabra por palabra, mira quién cambió qué y cuándo, recorre la cronología con el control deslizante y restaura una versión anterior cuando haga falta. Slite guarda una versión nueva tras cinco minutos de inactividad después de una edición, así que el historial refleja sesiones de trabajo reales y no cada pulsación de tecla.
Estado de verificación
Los estados de verificación muestran si un documento está verificado, caducado, desactualizado o pendiente de verificación, para que las personas sepan si pueden confiar en la versión actual. Los eventos de verificación también pueden aparecer en la cronología del documento, lo que facilita ver cuándo se verificó y qué cambió después de ese punto.
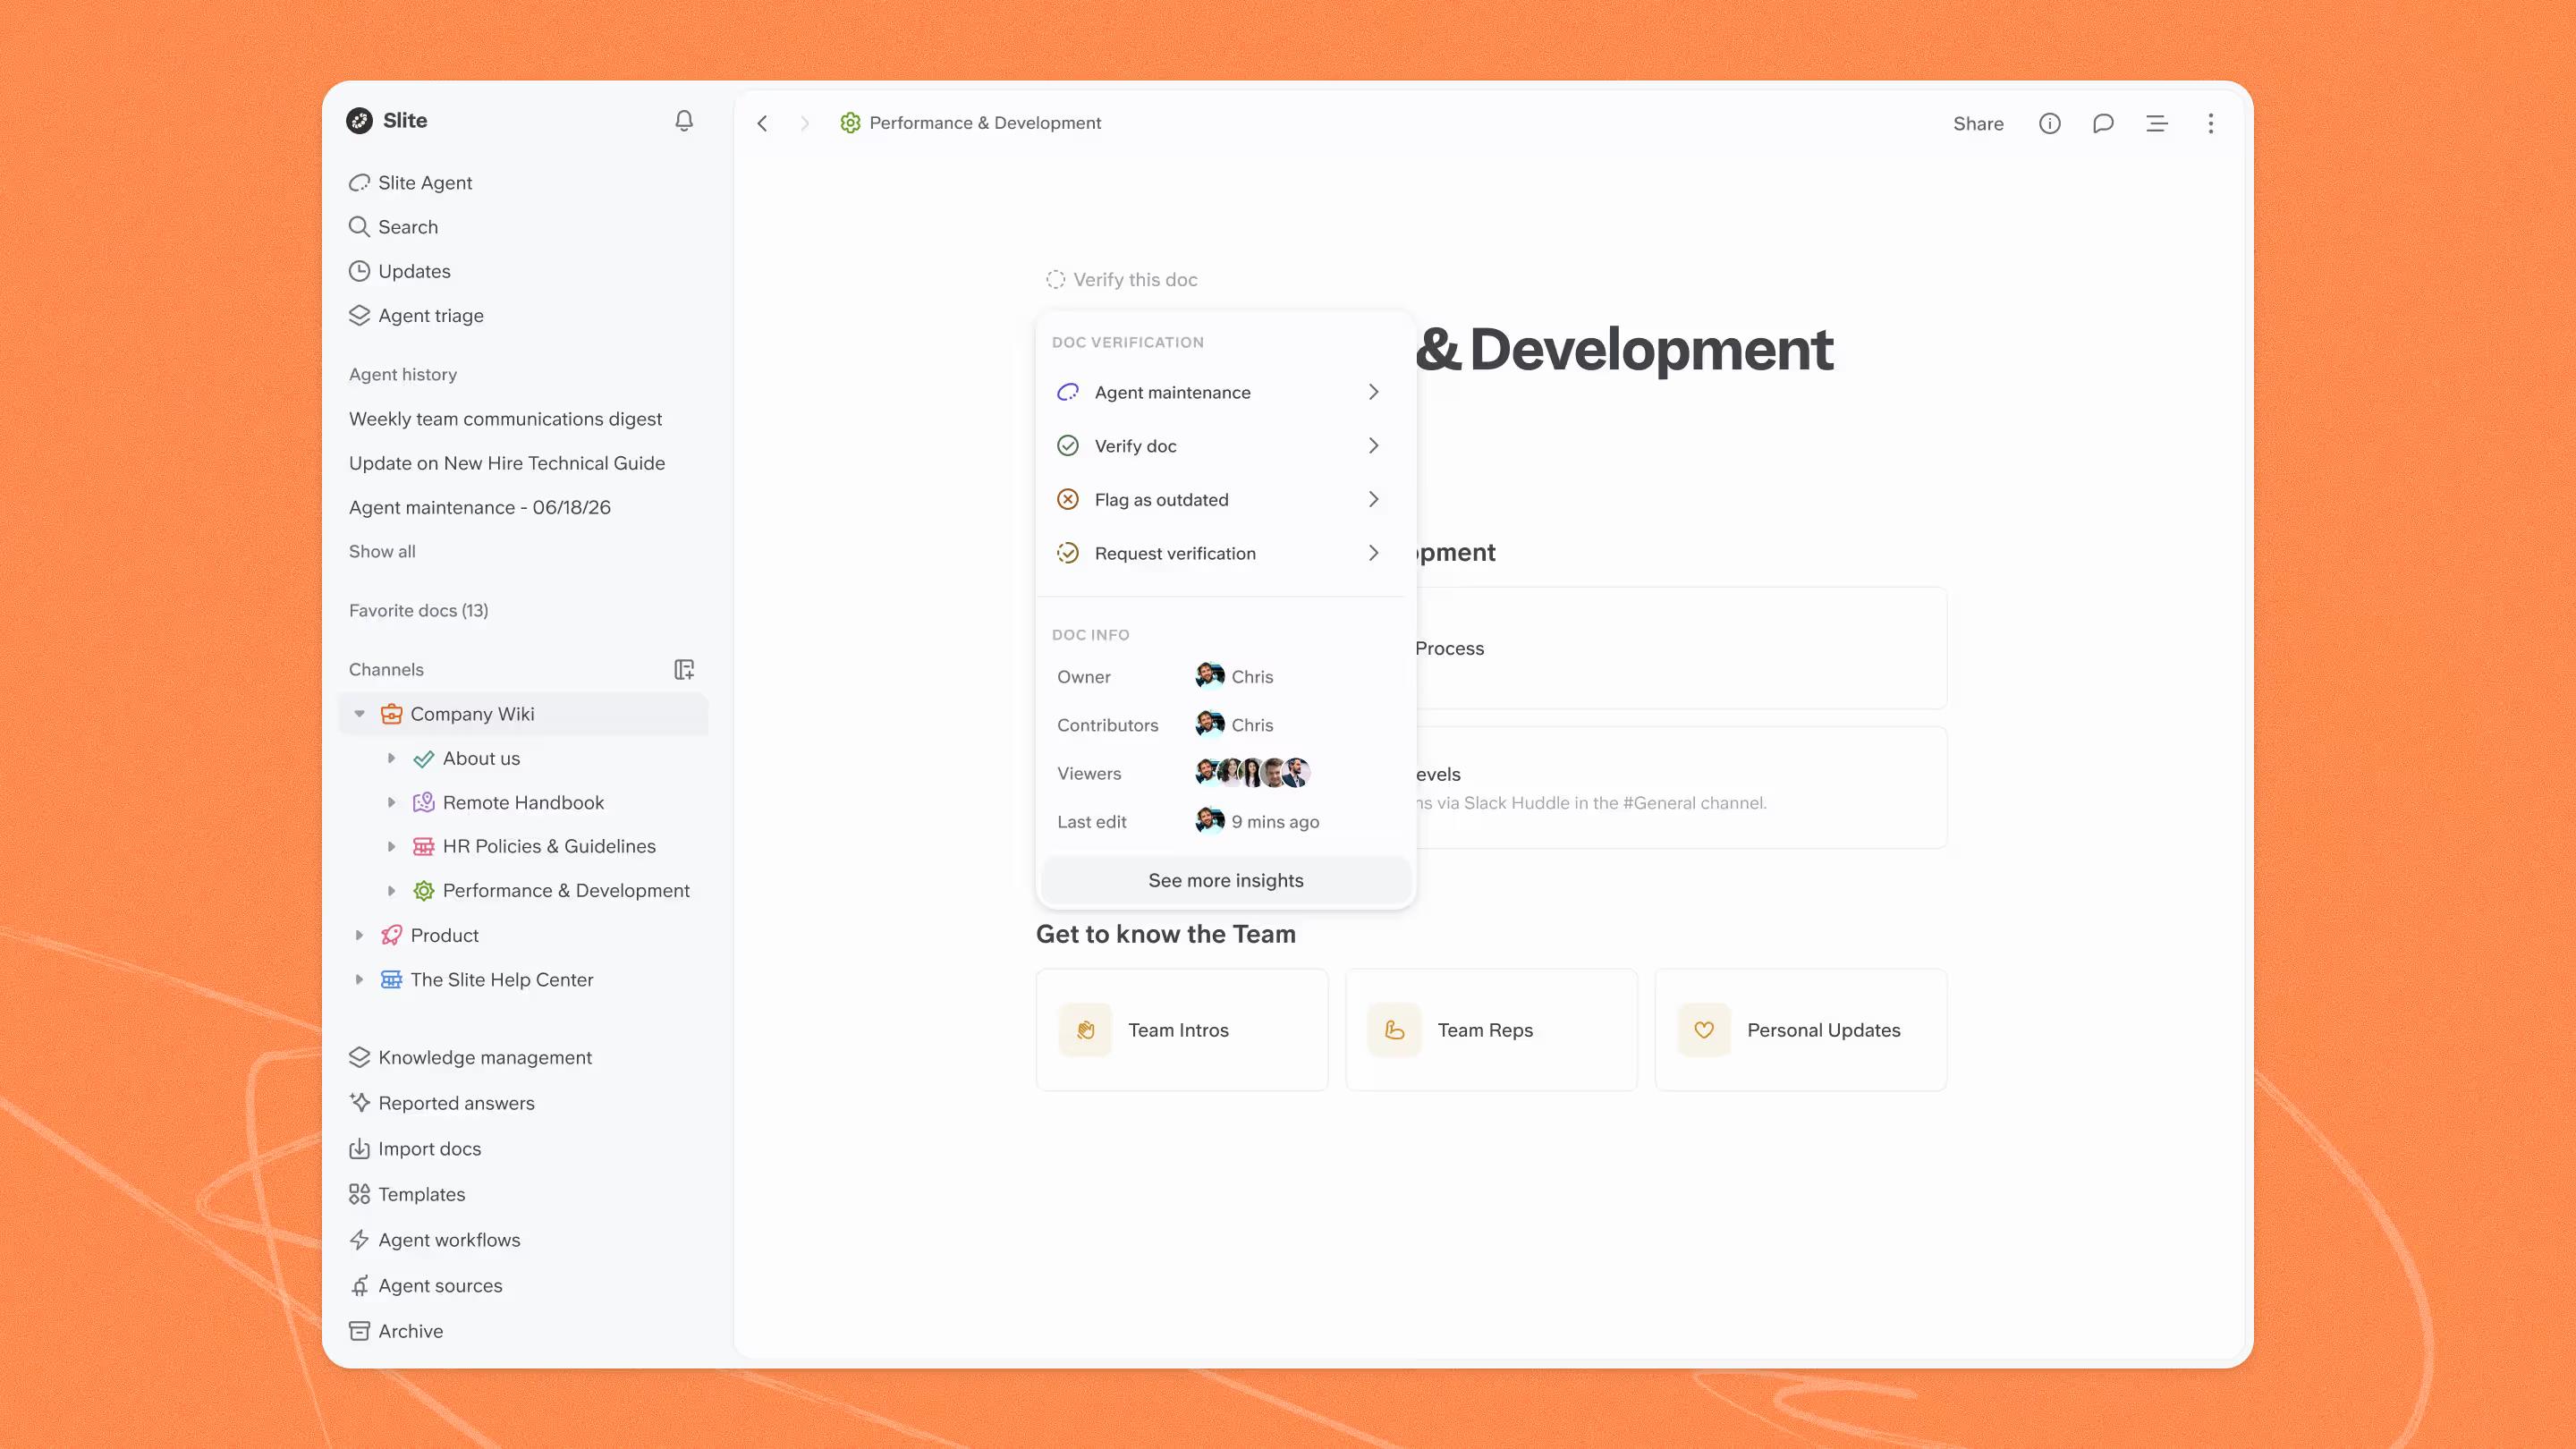
Atribución de personas y agentes
Comprueba si las ediciones vinieron de un compañero, de Slite Agent, de MCP, de la API o de otra fuente. En el historial de Slite, las ediciones de los agentes se atribuyen igual que las de las personas, así que los equipos pueden ver qué cambió de verdad. Esto importa cada vez más a medida que más equipos dejan que la IA participe en sus flujos de documentación y avanzan hacia una base de conocimiento que se mantiene sola.
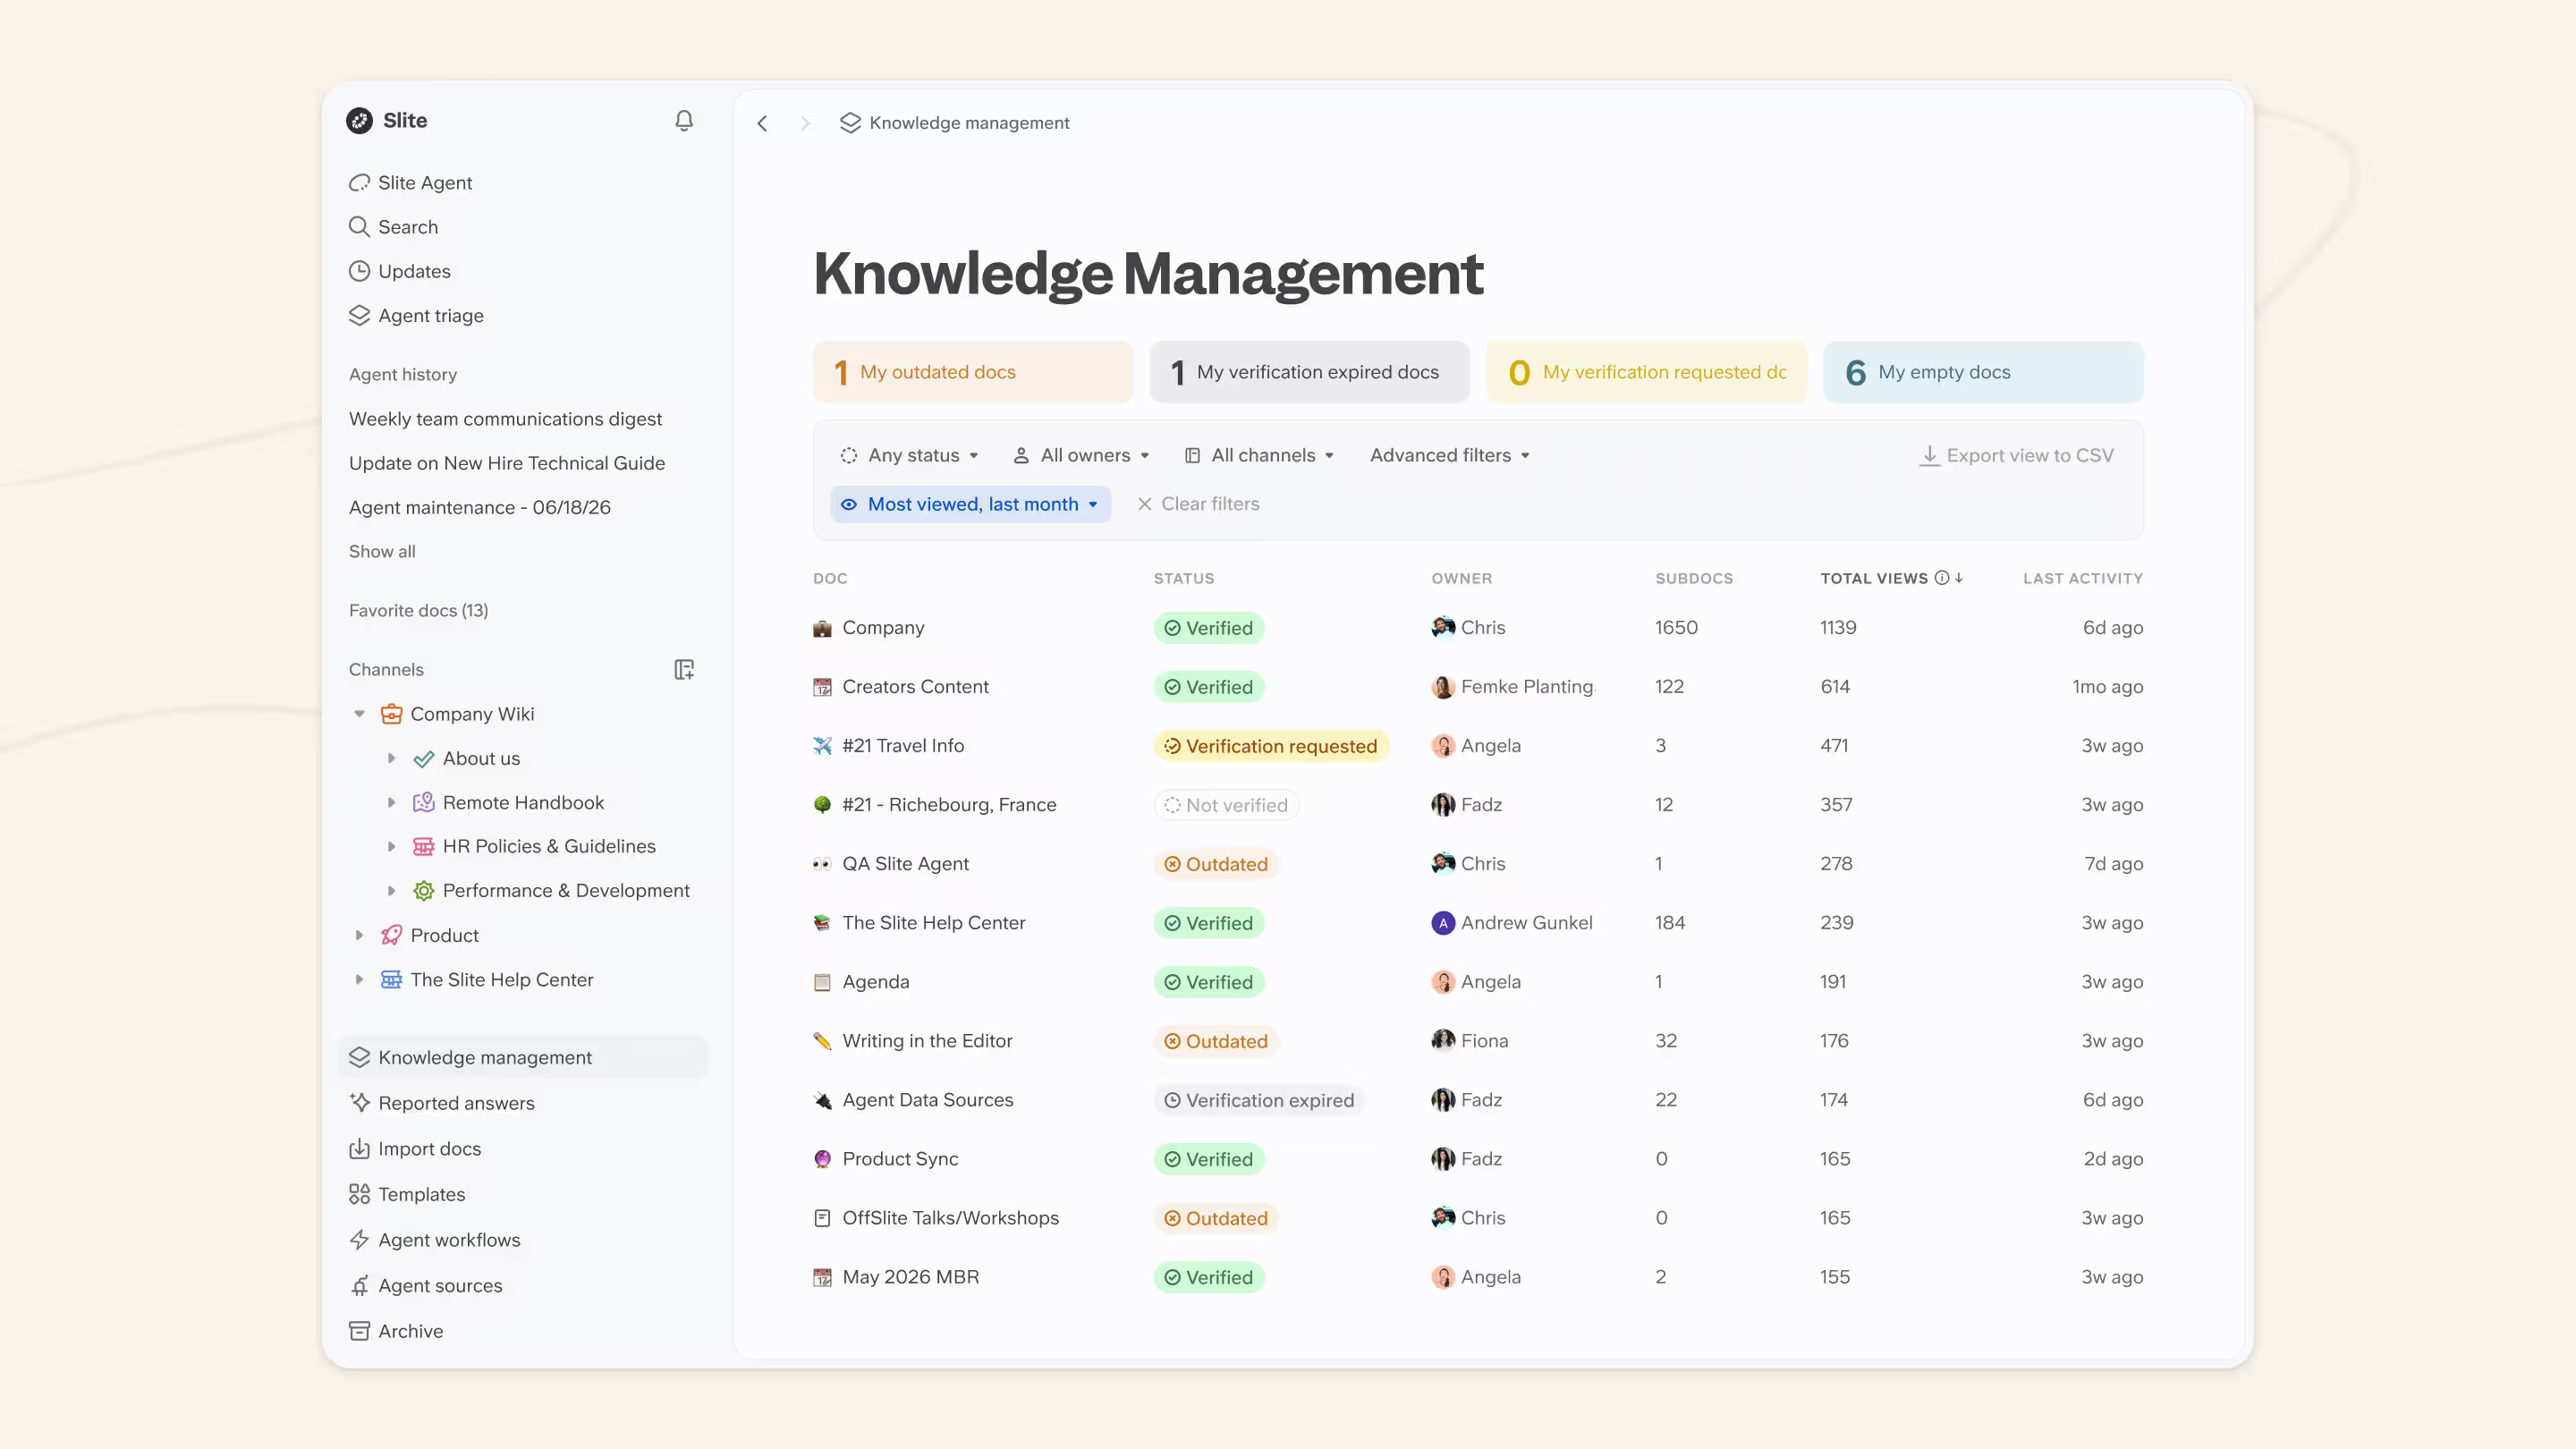
Knowledge Management Panel
Una vista práctica de la frescura, la verificación y los documentos que necesitan atención. Da a los equipos un único sitio para seguir el trabajo de revisión, en lugar de ir comprobando el estado documento a documento.
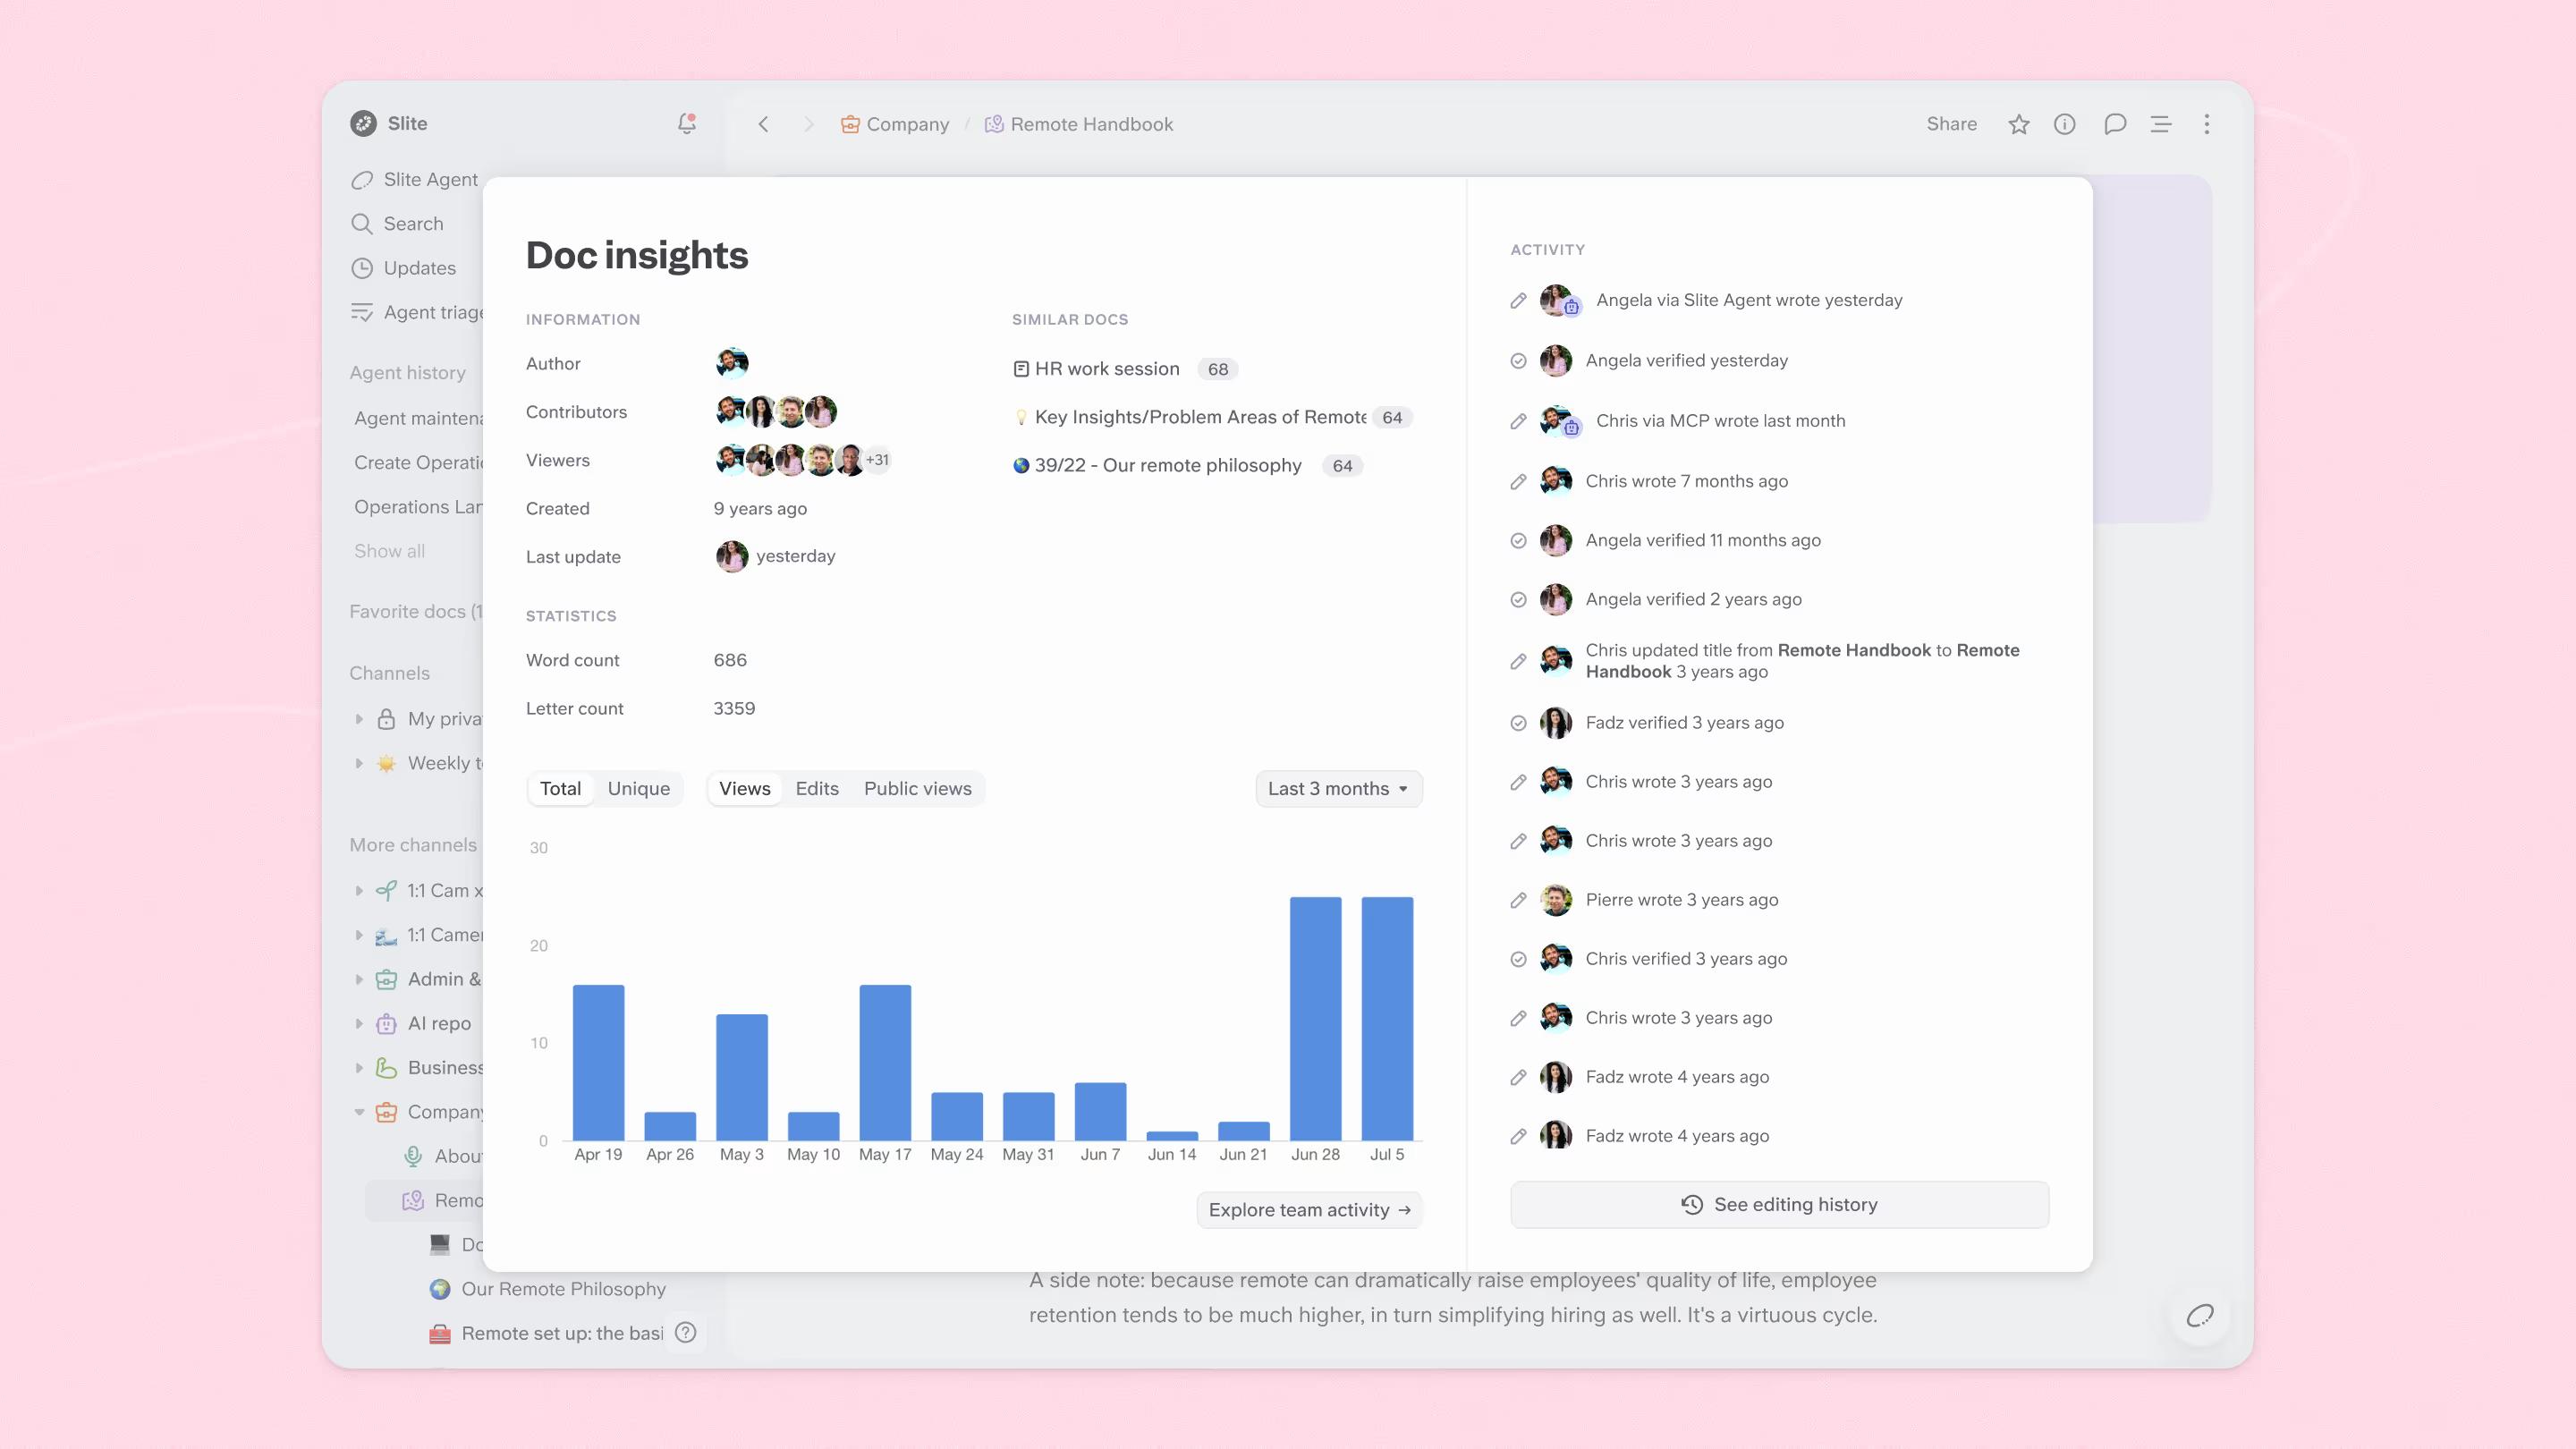
Registro de actividad y registros de auditoría
Usa los registros de actividad como una capa de control complementaria. El historial del documento muestra cómo cambió el contenido, mientras que los registros de actividad y de auditoría ayudan a los equipos a entender qué pasó alrededor del contenido: ediciones, comentarios, actividad de verificación, acciones de administración, comparticiones, exportaciones u otros eventos del espacio de trabajo.
Para terminar
Los equipos de cumplimiento necesitan documentos con un historial que puedan defender.
¿Puede el equipo demostrar qué decía el documento en ese momento? <br>¿Puede mostrar quién lo cambió? <br>¿Puede mostrar cuándo ocurrió el cambio? <br>¿Puede explicar qué versión se aprobó y por qué se debería confiar en la versión actual?
Con Slite, los equipos mantienen ese historial a la vista. Cada documento importante puede seguir conectado a sus revisiones, sus colaboradores, su estado de verificación y sus ediciones hechas por personas o con ayuda de agentes, así que los equipos no tienen que reconstruir el rastro de pruebas cuando empieza la auditoría.
Reserva una demo para ver cómo Slite ayuda a los equipos a mantener un historial de cambios listo para auditoría.
FAQ
¿Cómo garantiza el cumplimiento el control documental?
El control documental apoya el cumplimiento haciendo que los documentos importantes tengan responsable, se revisen, se aprueben, estén accesibles para las personas adecuadas y sean trazables en el tiempo. Da a los equipos la prueba de qué cambió, quién lo cambió, cuándo cambió y qué versión se aprobó.
¿Cómo se implanta el control de versiones en la documentación?
El primer paso es decidir qué documentos son controlados, asignar responsables, definir nombres y estados de versión, conservar el historial de revisiones, registrar los pasos de revisión y aprobación, controlar el acceso y hacer que las versiones anteriores sean fáciles de reconstruir cuando haga falta.
¿Qué ejemplos hay de documentación de cumplimiento?
Algunos ejemplos son los procedimientos operativos estándar, los documentos de gestión de calidad, las políticas de seguridad, los procedimientos de respuesta a incidentes, los controles financieros, las plantillas legales, la documentación clínica, las políticas de RR. HH., las evaluaciones de riesgos y los registros de pruebas de auditoría.
¿Cuáles son los tres tipos de control de versiones?
En documentación, los equipos suelen necesitar el historial de versiones del contenido, el estado de aprobación o verificación y los registros de actividad a nivel de sistema.
¿Pueden los documentos editados por IA tener un historial de versiones listo para auditoría?
Sí, pero solo si los cambios asistidos por IA se atribuyen, se revisan y se conservan como cualquier otro cambio importante. Los equipos deben poder ver si la edición la hizo una persona, un agente, la API o un flujo de MCP, y quién aprobó la versión final.