En mars 2026, Meta a connu un grave incident de sécurité après qu'un agent IA interne a publié, sans validation, un conseil technique erroné sur le forum de l'entreprise.
Un autre employé a suivi ce conseil et a involontairement donné à des ingénieurs non autorisés l'accès à des données sensibles de l'entreprise et des utilisateurs pendant près de deux heures. Meta a classé l'incident en Sev 1, son deuxième niveau de gravité le plus élevé.
Ce qui s'est passé chez Meta révèle un problème plus large : les employés peuvent agir sur la base de recommandations générées par l'IA avant que quiconque n'ait vérifié leur fiabilité. Lorsque les entreprises utilisent l'IA avec leurs connaissances internes, la gouvernance de l'IA exige des règles claires : quelles informations l'IA peut utiliser, ce qu'elle peut modifier, qui approuve ses actions et comment ces actions sont tracées.
Dans ce guide, nous présentons huit bonnes pratiques de gouvernance de l'IA appliquées aux connaissances de l'entreprise, avec des exemples concrets et des cadres de référence reconnus pour vous aider à mettre en place les bons contrôles.
Points clés à retenir
- La gouvernance de l'IA aide les entreprises à contrôler les informations que l'IA peut utiliser, les actions qu'elle peut effectuer et les personnes chargées de superviser ces actions.
- Donner à un agent IA l'accès à un document ne garantit pas que l'information soit exacte ou à jour. Les entreprises doivent identifier les sources de référence, les vérifier régulièrement et signaler les informations obsolètes ou contradictoires.
- Les documents importants de l'entreprise doivent avoir des responsables désignés, y compris une personne chargée de tenir à jour les instructions que l'IA utilise pour trouver l'information.
- Les modifications importantes générées par l'IA doivent être relues avant d'être appliquées aux documents de l'entreprise, surtout lorsque les agents ont l'autorisation de les modifier directement.
- Les réponses générées par l'IA doivent renvoyer à leurs sources et indiquer clairement lorsque l'information est manquante, obsolète ou contradictoire.
- Les entreprises doivent pouvoir suivre ce que modifient les agents IA, qui a approuvé ces modifications et de quelles sources proviennent leurs réponses. Elles doivent aussi tester ces contrôles avec de vraies questions et différents niveaux d'accès.
- Des cadres comme le NIST AI RMF et l'ISO/IEC 42001 aident les organisations à gérer les risques liés à l'IA, tandis que l'AI Act de l'UE fixe des obligations légales pour certains systèmes et usages de l'IA.
Qu'est-ce que la gouvernance de l'IA ?
La gouvernance de l'IA désigne l'ensemble des politiques, responsabilités, processus et contrôles que les organisations utilisent pour gérer leurs systèmes d'IA de manière responsable. Elle couvre de façon générale la manière dont ces systèmes utilisent l'information, produisent des résultats et effectuent des actions, tout en garantissant la responsabilité, la sécurité, la transparence et la supervision humaine.
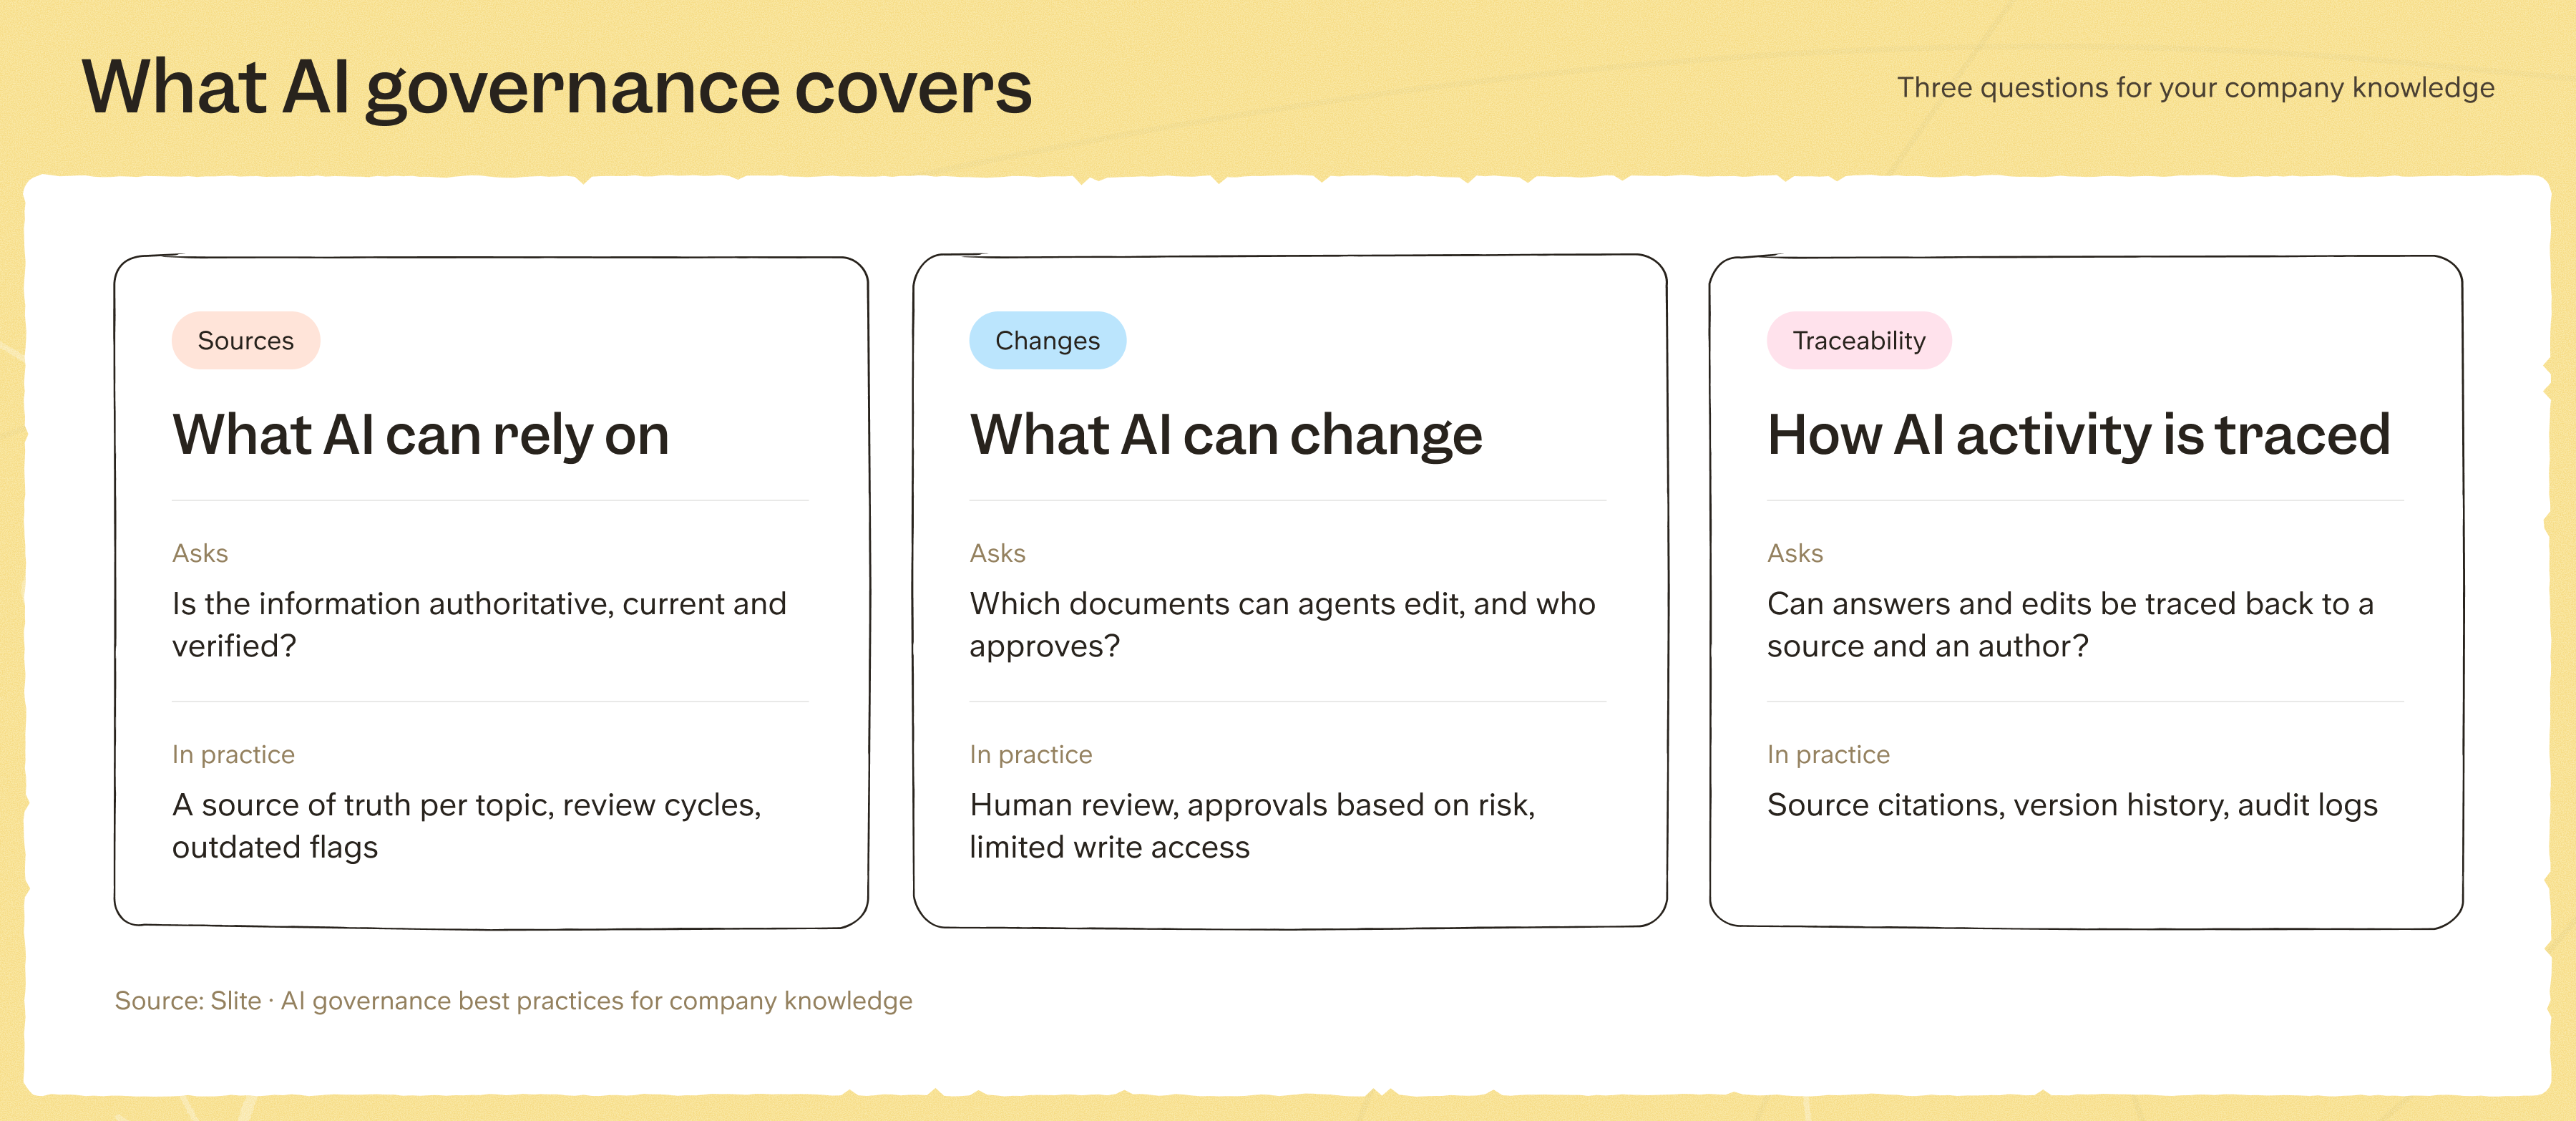
Pour les connaissances existantes de votre entreprise, cela se résume à trois questions :
- Ce sur quoi l'IA peut s'appuyer : si les informations qu'elle récupère proviennent de sources de référence, à jour et vérifiées.
- Ce que l'IA peut modifier : quels documents ou sources de connaissances les agents peuvent modifier, et quelles validations ou garde-fous sont nécessaires.
- Comment tracer l'activité de l'IA : si les réponses générées par l'IA peuvent être reliées à leurs sources et si les modifications des connaissances de l'entreprise peuvent être suivies et attribuées.
Les principes fondamentaux de la gouvernance de l'IA
Six principes fondamentaux guident la manière dont les organisations encadrent leurs systèmes d'IA, y compris ceux qui accèdent aux connaissances de l'entreprise ou les modifient :
- Transparence : les utilisateurs doivent pouvoir voir sur quelles sources s'appuie une réponse de l'IA et repérer lorsque l'information est incomplète ou peu fiable.
- Responsabilité : les organisations doivent définir qui est responsable de leurs systèmes d'IA, notamment qui enquête sur les erreurs et veille à leur correction.
- Confidentialité : les systèmes d'IA ne doivent accéder qu'aux informations personnelles ou confidentielles qu'ils sont autorisés à utiliser, et ne les traiter et divulguer que dans ce cadre. Cela s'applique aussi aux informations incluses dans les réponses générées et dans les journaux d'activité.
- Équité : les organisations doivent vérifier si des informations biaisées ou incomplètes pourraient conduire l'IA à formuler des recommandations ou à prendre des décisions injustes, en particulier dans des domaines sensibles comme le recrutement.
- Sécurité : les systèmes d'IA doivent respecter les restrictions d'accès dans tous les outils connectés, avec des autorisations limitées aux informations et aux actions dont ils ont réellement besoin.
- Supervision humaine : les personnes autorisées doivent pouvoir examiner, corriger ou arrêter les décisions et les actions de l'IA, en particulier lorsqu'elles peuvent affecter des informations importantes de l'entreprise ou causer un préjudice.
Les cadres de gouvernance de l'IA à connaître
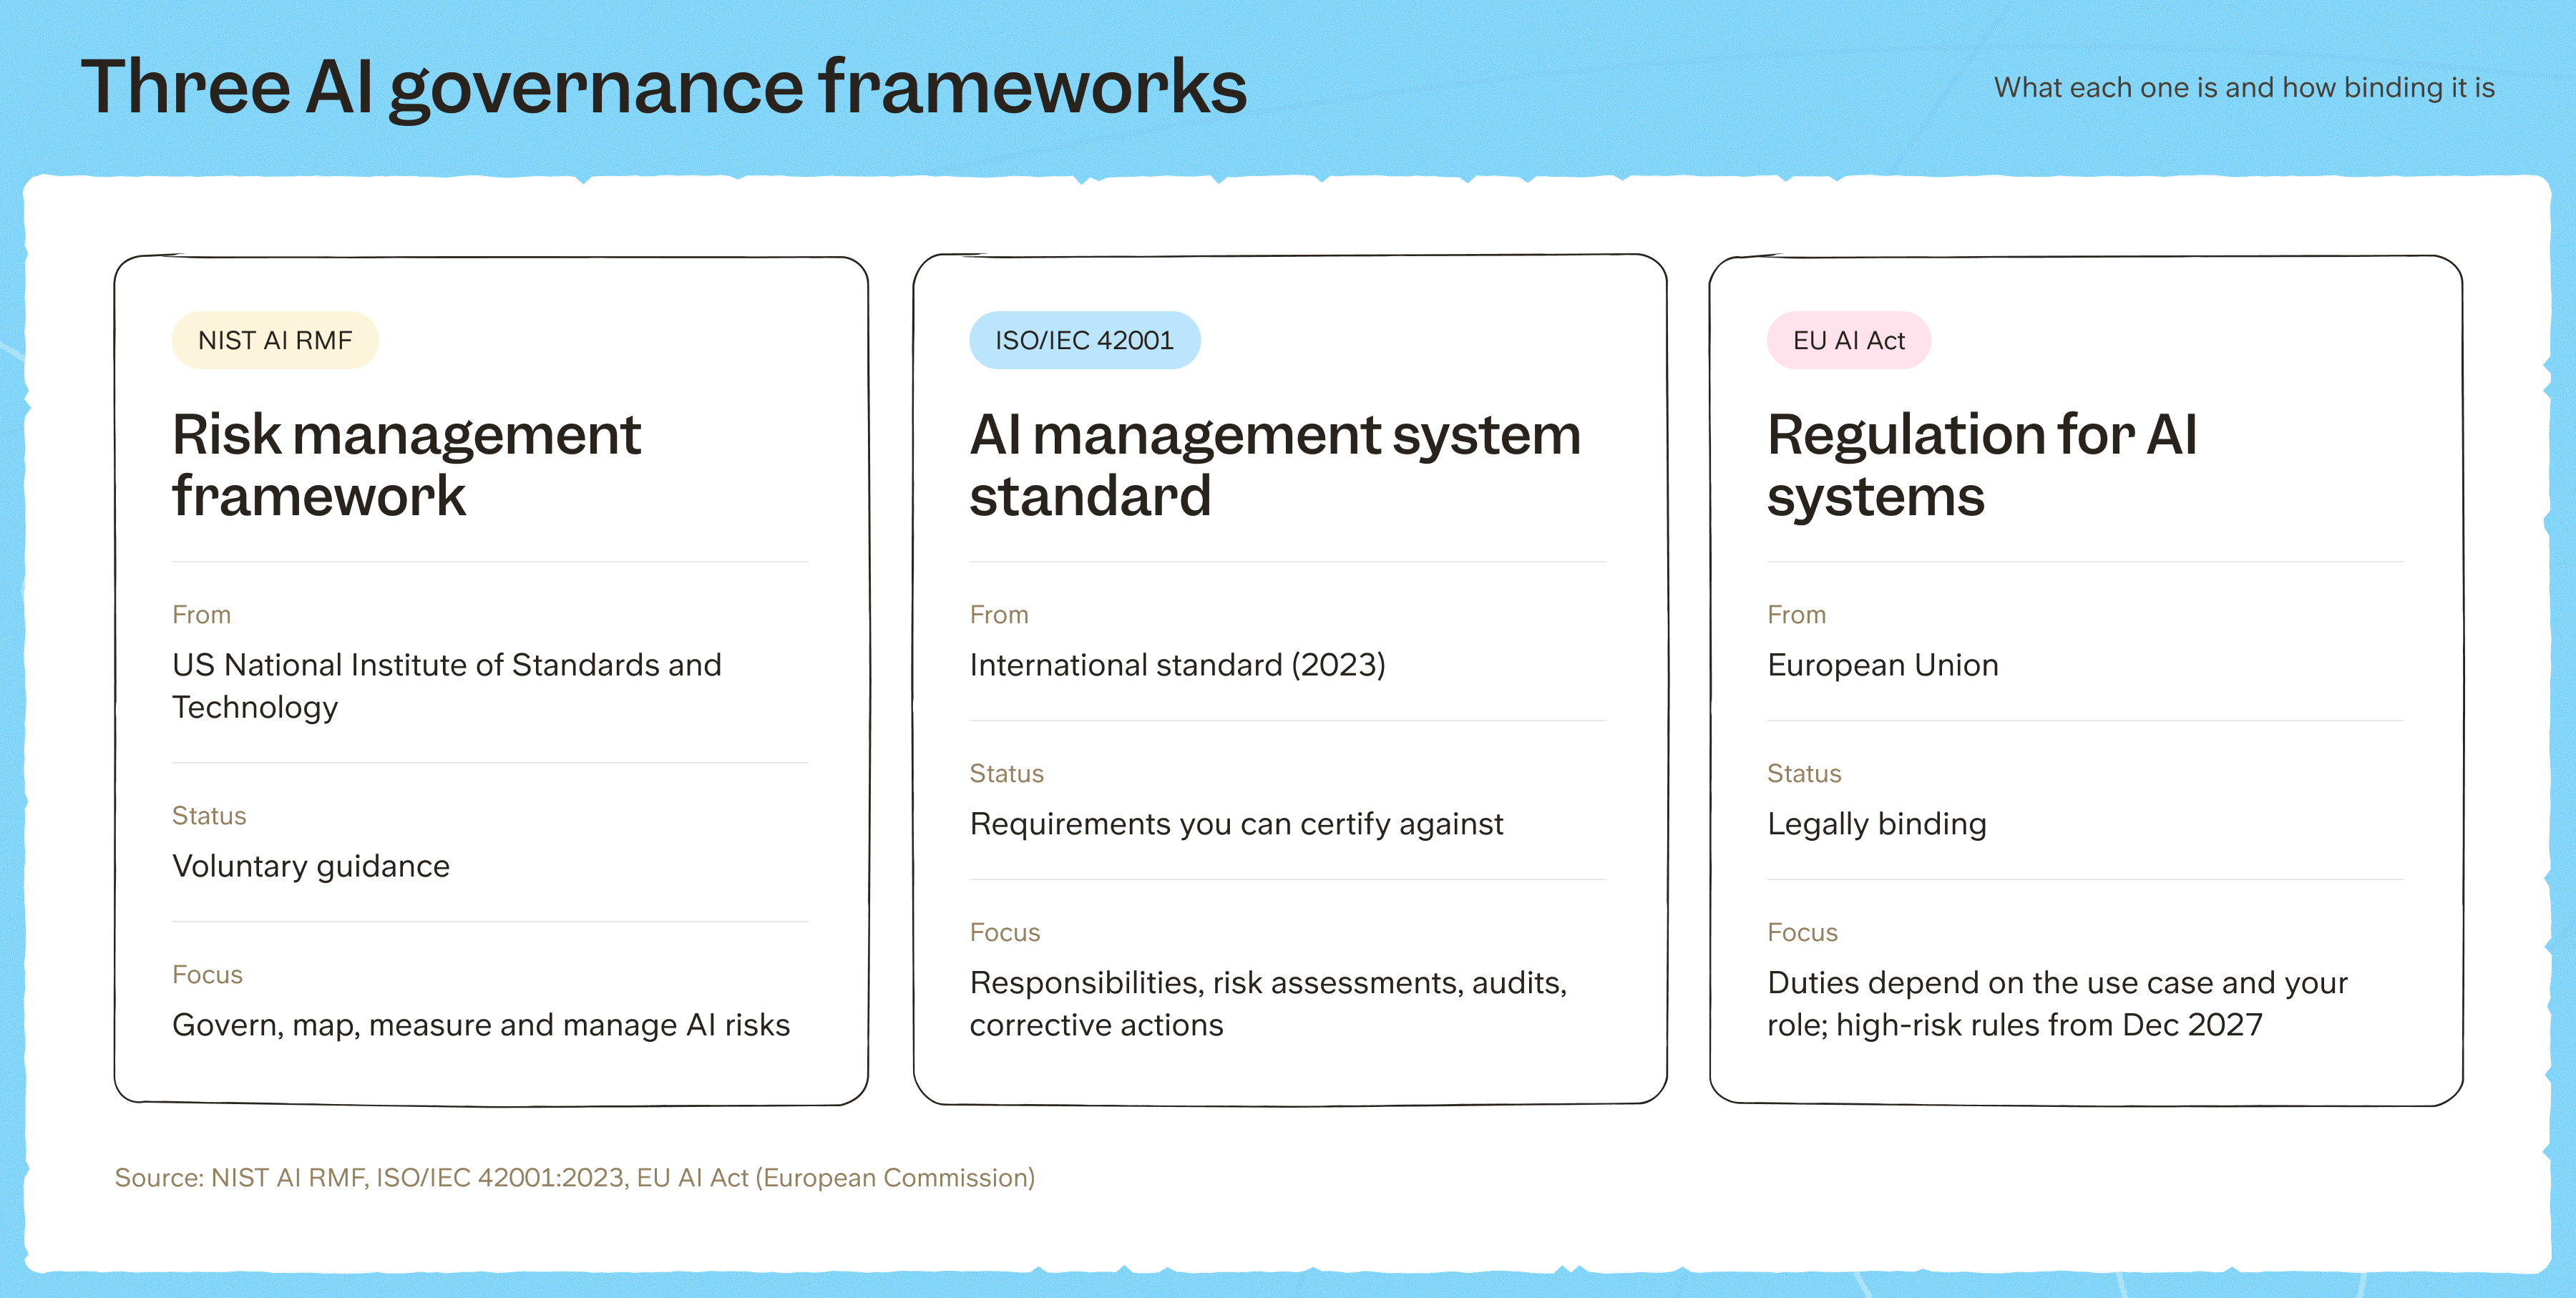
Si vous élaborez des politiques de gouvernance IA ou évaluez un fournisseur d'IA, trois cadres et normes méritent votre attention.
Ils ne répondent cependant pas aux mêmes objectifs :
- le NIST AI RMF fournit des recommandations volontaires,
- l'ISO/IEC 42001 fixe des exigences pour un système de management de l'IA,
- et l'AI Act de l'UE établit des obligations légales pour les systèmes d'IA qui entrent dans son champ d'application.
NIST AI Risk Management Framework
L'institut américain National Institute of Standards and Technology (NIST) a développé l'AI Risk Management Framework (AI RMF) pour aider les organisations à identifier, évaluer et gérer les risques liés à l'IA. Il est volontaire et s'articule autour de quatre fonctions interconnectées.
Par exemple, si vous disposez d'un assistant IA interne qui répond aux questions sur les politiques de l'entreprise, voici comment s'appliqueraient les quatre fonctions :
- Govern (gouverner) : attribuer la responsabilité des décisions liées aux risques de l'IA, notamment qui approuve les sources de connaissances auxquelles l'assistant peut accéder.
- Map (cartographier) : identifier les systèmes et les documents sur lesquels s'appuie l'assistant, y compris les informations obsolètes ou contradictoires susceptibles d'affecter ses réponses.
- Measure (mesurer) : évaluer les réponses de l'assistant par rapport aux sources approuvées et suivre les erreurs ou les autres risques identifiés.
- Manage (gérer) : traiter ces risques en corrigeant les sources peu fiables, en restreignant les autorisations ou en introduisant des exigences de validation pour les actions importantes.
ISO/IEC 42001
L'ISO/IEC 42001:2023 est une norme internationale qui fixe les exigences d'un système de management de l'intelligence artificielle (SMIA, ou AIMS en anglais).
Elle porte sur la manière dont les organisations établissent et maintiennent leur gouvernance de l'IA grâce à des responsabilités documentées, des évaluations des risques, des audits internes, des évaluations de performance et des actions correctives.
Les organisations peuvent aussi viser une certification indépendante selon cette norme. Elles doivent alors démontrer le fonctionnement de leur système de management de l'IA, notamment en apportant des preuves des responsabilités attribuées, des évaluations et des actions correctives.
AI Act de l'UE
Le règlement européen sur l'IA (AI Act) établit des exigences contraignantes pour les systèmes d'IA qui entrent dans son champ d'application. Ce qu'une organisation doit faire dépend de l'usage du système et du rôle de l'organisation :
- L'usage du système d'IA : un assistant de connaissances interne n'est pas automatiquement considéré comme à haut risque, mais un système d'IA utilisé pour évaluer des candidats à l'embauche peut relever de la catégorie à haut risque du règlement.
- Le rôle de l'organisation : les fournisseurs et les déployeurs ont des responsabilités différentes. Selon leur rôle, les organisations qui utilisent des systèmes à haut risque peuvent devoir respecter des exigences en matière de gestion des risques, de documentation, de tenue des registres et de supervision humaine.
À la suite des amendements introduits en 2026, les exigences relatives aux systèmes à haut risque s'appliqueront à partir du 2 décembre 2027 pour certains systèmes autonomes, et du 2 août 2028 pour les systèmes d'IA intégrés dans des produits réglementés. D'autres obligations prévues par le règlement s'appliquent déjà.
8 bonnes pratiques de gouvernance de l'IA pour les connaissances de l'entreprise
La documentation d'une entreprise ne reflète pas toujours la façon dont les choses fonctionnent réellement. Lorsque des agents IA s'appuient sur des informations obsolètes ou inexactes pour répondre à des questions ou agir, des erreurs qui seraient autrement passées inaperçues peuvent avoir des répercussions bien plus larges.
Voici huit bonnes pratiques que nous avons rassemblées pour vous aider à garder des connaissances d'entreprise fiables et des systèmes d'IA responsables.
1. Contrôlez les sources sur lesquelles votre IA peut s'appuyer
Une personne peut avoir l'autorisation légitime de consulter un ancien document de tarification, mais lorsqu'il répond aux questions des clients par exemple, un assistant IA doit utiliser la politique en vigueur et ne pas faire référence à l'ancienne version.
Pour vous assurer que votre IA s'appuie sur les bonnes sources :
- Identifiez les sources de référence : décidez quel document ou quel système constitue la source unique de vérité pour chaque politique, procédure ou information importante de l'entreprise.
- Contrôlez la récupération par l'IA : configurez les documents et les systèmes connectés dans lesquels un agent peut récupérer des informations. Excluez autant que possible les brouillons non approuvés et les informations remplacées.
- Établissez des règles en cas d'informations contradictoires : décidez de ce qu'un agent doit faire lorsque des sources se contredisent, notamment quand il doit signaler les écarts pour une relecture humaine au lieu de générer une réponse non étayée.
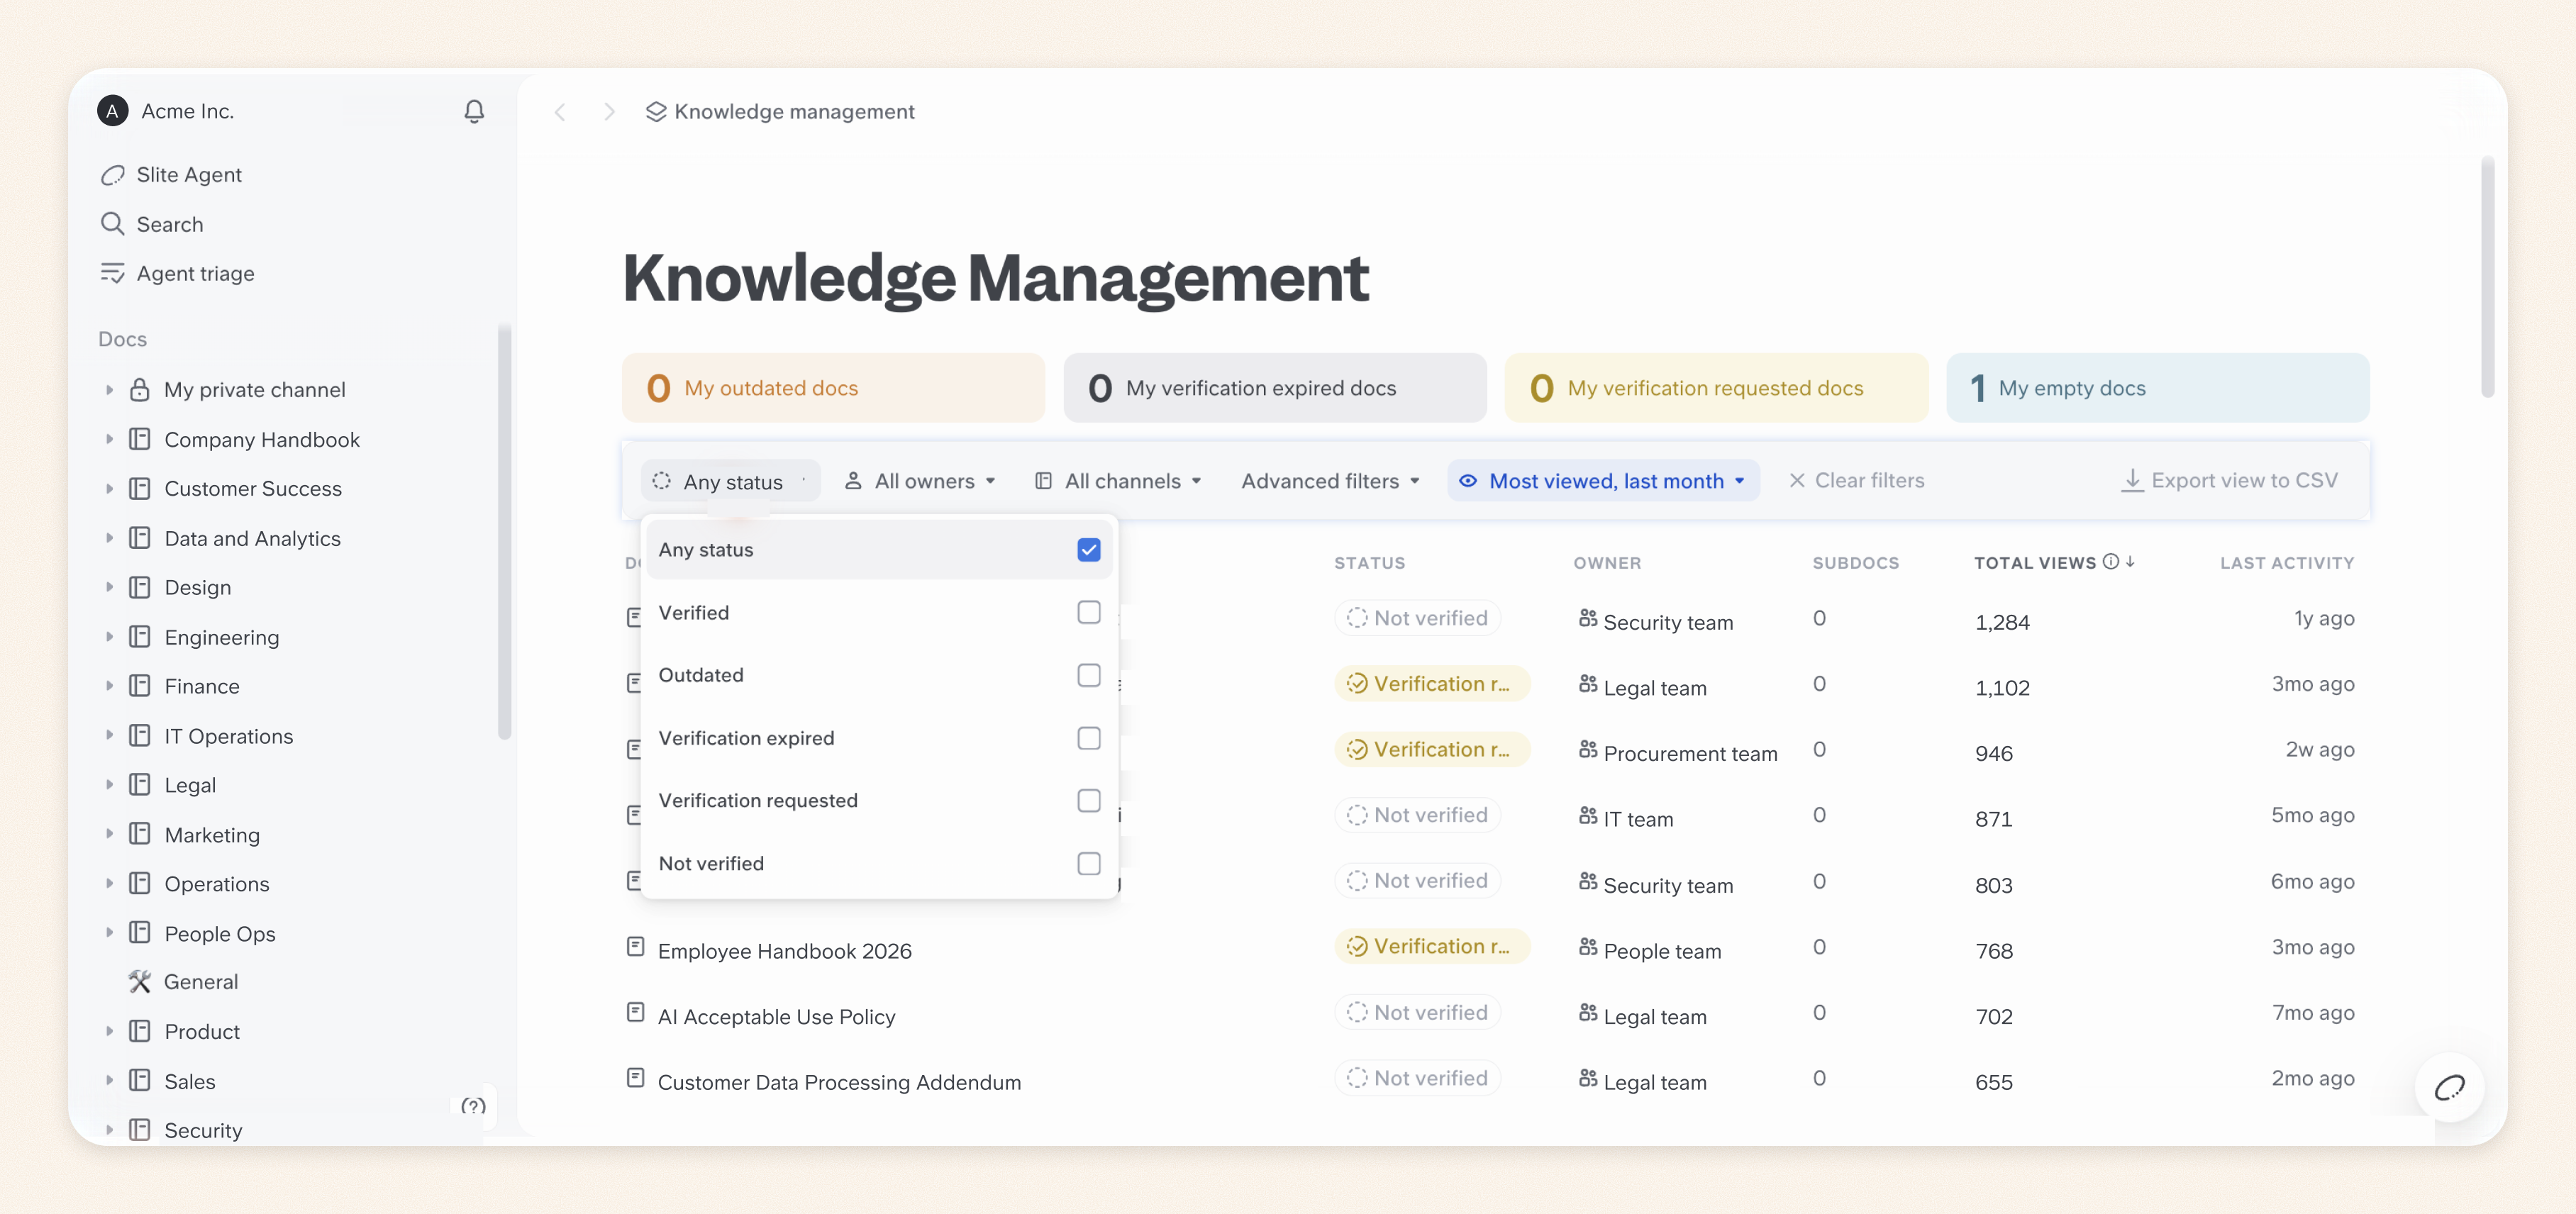
Avec Slite, vous pouvez marquer les documents de référence comme Verified (vérifiés) afin qu'ils soient mieux classés dans les résultats de l'IA. Si un document n'est plus fiable, vous pouvez le signaler comme Outdated (obsolète) pour que Slite Agent l'exclue de la récupération.
2. Attribuez clairement la propriété et la responsabilité
Même lorsque plusieurs personnes peuvent modifier un document de l'entreprise, quelqu'un doit être chargé de veiller à son exactitude et de résoudre les versions contradictoires.
Dans notre enquête menée auprès de 149 équipes pionnières de l'IA, 78 % des répondants ont cité la vérification par un responsable humain nommément désigné comme un facteur rendant les connaissances de l'entreprise plus fiables.
Pour attribuer clairement la propriété des connaissances de votre entreprise :
- Attribuez la propriété selon l'expertise : votre équipe RH doit être responsable des politiques relatives aux employés, tandis que l'équipe d'ingénierie supervise la documentation technique. Désignez aussi une personne chargée de maintenir les instructions qui indiquent à l'IA quelles sources utiliser.
- Définissez qui approuve les modifications générées par l'IA : précisez qui peut relire et approuver les mises à jour des documents de référence. La responsabilité de ces décisions doit revenir aux personnes responsables de l'information.
- Rendez la propriété visible : tenez un registre des responsables de chaque document important et de la manière dont la propriété est réattribuée lorsque des personnes changent de poste. Intégrez cela à votre stratégie de gestion des connaissances globale.
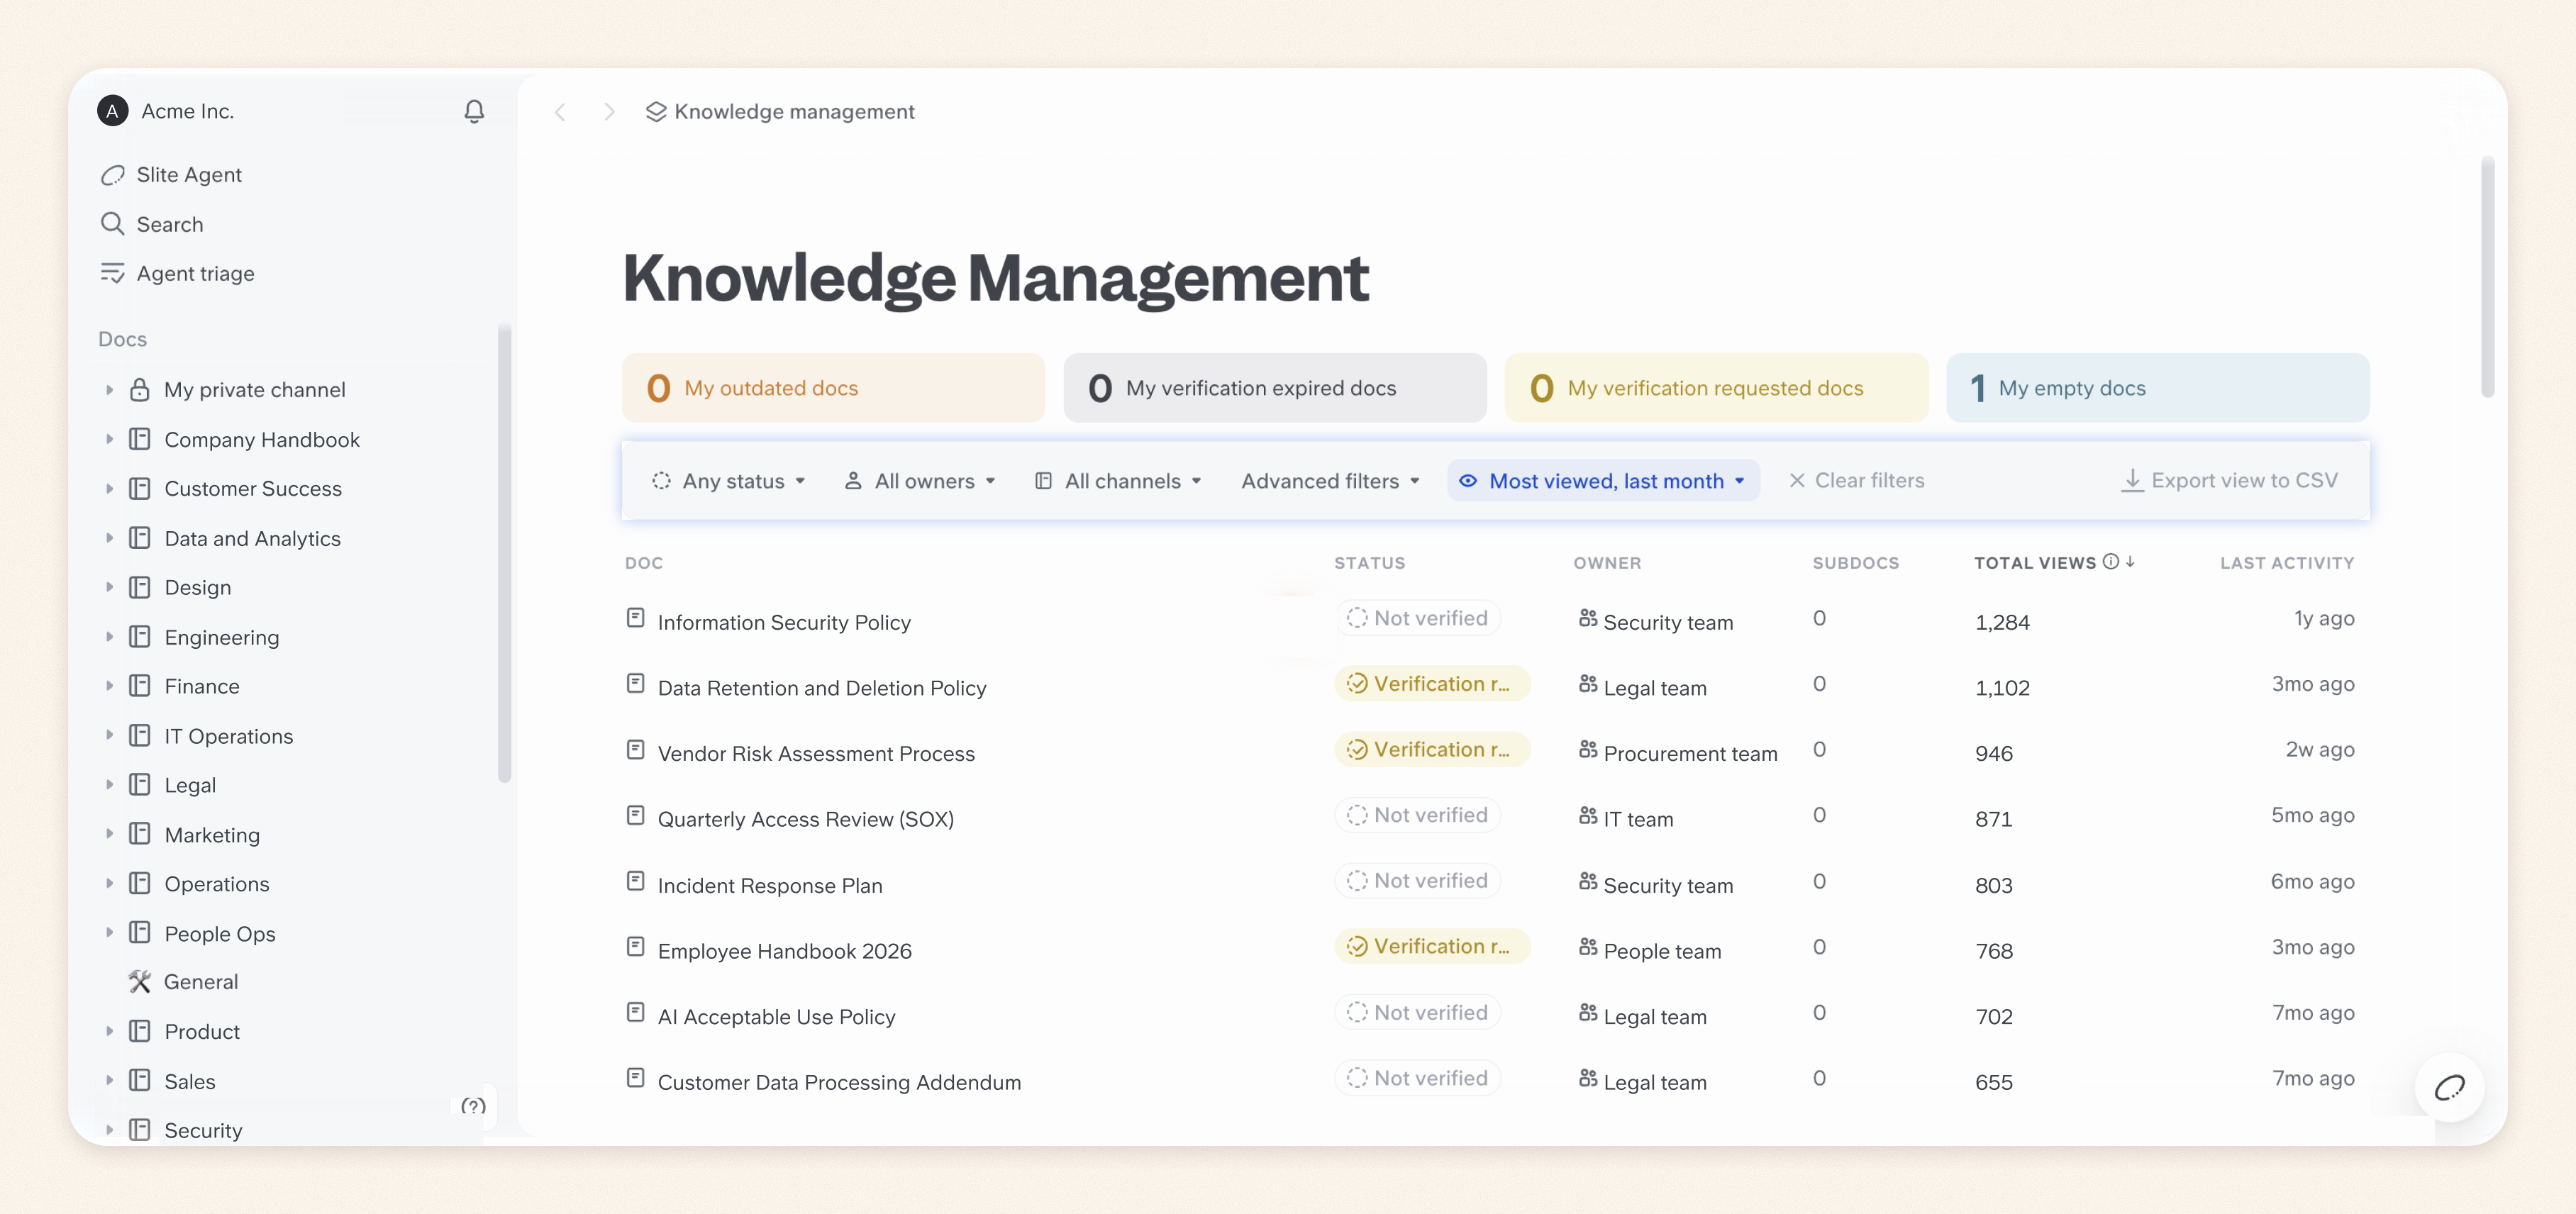
Avec le Knowledge Management Panel de Slite, vous pouvez identifier les documents sans responsable, filtrer par responsable et réattribuer la propriété en masse. Il est ainsi plus facile de combler les lacunes en matière de responsabilité.
3. Gardez à jour les connaissances utilisées par l'IA
Avec le temps, attendez-vous à ce que les connaissances de votre entreprise deviennent obsolètes. Cela fait partie du fonctionnement normal d'une entreprise. Les documents sont copiés, les processus changent, et des informations autrefois exactes peuvent ne plus refléter la façon dont les choses fonctionnent chez vous.
Cependant, sans système pour repérer et mettre à jour les informations obsolètes, vos systèmes d'IA risquent de continuer à les traiter comme la source de vérité actuelle. Dans notre étude sur la documentation obsolète, 25 % des répondants ont déclaré gérer encore la documentation obsolète de manière réactive, sans système formel.
- Établissez des cycles de vérification : fixez des calendriers de relecture en fonction de la fréquence à laquelle l'information change, avec des contrôles plus fréquents pour les politiques, procédures et documentations techniques critiques.
- Mettez en place des routines de maintenance régulières : suivez les changements dans les systèmes connectés, repérez les contradictions entre les sources et demandez aux responsables des documents d'examiner les écarts. Marquez les informations peu fiables comme obsolètes jusqu'à leur correction, afin que les agents IA ne continuent pas à les traiter comme des références.
Avec Slite, vous pouvez planifier la vérification des documents et utiliser Slite Agent pour repérer les dérives potentielles des connaissances et proposer des mises à jour à relire.
Slite Agent peut lire le contexte de systèmes connectés comme GitHub et Jira, mais il n'écrit pas de modifications dans ces outils externes.
4. Gardez l'humain dans la boucle pour les modifications générées par l'IA
Pour éviter que les erreurs des agents IA ne s'intègrent aux connaissances officielles de votre entreprise, gardez l'humain dans la boucle. Les responsables des documents peuvent examiner ce qu'un agent IA souhaite modifier, comparer les modifications proposées avec le contenu d'origine et les éléments justificatifs, et repérer les erreurs avant qu'elles ne s'intègrent aux informations sur lesquelles s'appuient les employés et les autres agents IA.
Pour vous assurer que les personnes peuvent relire, approuver et tracer les modifications générées par l'IA :
- Relisez les modifications générées par l'IA avant leur application : demandez aux agents de présenter les modifications proposées à côté du contenu d'origine et des éléments justificatifs. Un relecteur autorisé doit pouvoir approuver, corriger ou rejeter les modifications.
- Fixez des exigences de validation selon le risque : une simple correction de mise en forme ne doit pas faire l'objet du même examen qu'une modification d'une politique de sécurité officielle. Limitez les autorisations d'écriture directe des agents qui traitent des informations sensibles ou à fort impact.
- Identifiez l'activité provenant des agents IA : suivez si les modifications de documents et les autres activités proviennent d'une personne ou d'un agent IA, y compris ceux qui passent par des intégrations externes.
Avec Slite Agent, par exemple, vous pouvez examiner les modifications de documents proposées, consulter les différences et le contexte justificatif, puis accepter ou rejeter les suggestions dans Triage avant leur application. En outre, Slite indique si l'activité dans les commentaires, le journal d'activité et les révisions de documents provient de Slite Agent, du MCP ou de l'API, afin que vous puissiez distinguer l'activité de l'IA des contributions humaines.
Important : gardez à l'esprit que le processus de validation de Triage ne s'applique qu'aux propositions de Slite Agent. Lorsque vous utilisez des agents externes connectés via Slite MCP, ils peuvent modifier directement les documents avec les autorisations de l'utilisateur connecté, sans passer par Triage. Vérifiez donc leurs autorisations d'écriture et les paramètres de validation de votre client IA avant de les autoriser à modifier des connaissances importantes de l'entreprise.
5. Rendez les réponses de l'IA traçables jusqu'à leurs sources
Les employés doivent pouvoir voir d'où provient une réponse générée par l'IA et vérifier l'information avant d'agir. Sinon, ils risquent de se fier à des réponses convaincantes mais qui ne reposent pas sur des connaissances d'entreprise exactes ou fiables.
Dans notre enquête, 63 % des répondants ont cité un lien vers une source de référence à jour comme un facteur rendant les connaissances de l'entreprise plus fiables.
Chez Nedap, un ancien GPT personnalisé donnait avec assurance des réponses erronées sur des politiques de base de l'entreprise. André Foken, CTO de l'entreprise, a apprécié que Slite Agent puisse fournir des réponses sourcées et reconnaître quand il ne savait pas quelque chose :
« Les solutions précédentes savaient toujours quelque chose. Elles n'avaient jamais raison, mais elles en étaient totalement convaincues. Cette réponse "je ne sais pas" a été la plus grande avancée. »
Pour rendre les réponses générées par l'IA plus faciles à vérifier :
- Exigez des citations de sources : assurez-vous que les réponses de l'IA incluent des liens vers les documents ou les enregistrements qui étayent leurs affirmations, afin que les employés puissent consulter l'information d'origine.
- Rendez le contexte des sources accessible : permettez aux utilisateurs de vérifier si un document cité est à jour, qui en est responsable et quand il a été vérifié pour la dernière fois.
- Gérez les éléments manquants ou contradictoires : configurez les systèmes d'IA pour qu'ils reconnaissent leur incertitude ou signalent les écarts lorsque leurs sources ne permettent pas de donner une réponse fiable.
Avec Slite Ask et Slite Agent, les employés peuvent suivre les citations de sources pour consulter les connaissances de l'entreprise à l'origine des réponses générées par l'IA, au lieu de se fier uniquement à la réponse.
6. Contrôlez l'accès aux connaissances sensibles de l'entreprise
Connecter des agents IA aux outils de votre entreprise ne doit pas donner à tout le monde, ni aux agents IA qu'ils utilisent, un accès illimité aux informations qu'ils contiennent. Vous avez besoin de contrôles d'autorisation adaptés pour éviter que des employés ne reçoivent des réponses générées par l'IA contenant des informations issues de documents privés ou de dossiers clients qu'ils ne sont pas autorisés à consulter.
Pour contrôler qui peut accéder aux connaissances sensibles de l'entreprise via l'IA :
- Appliquez les autorisations lors de la récupération : assurez-vous que les employés ne peuvent recevoir que des réponses de l'IA fondées sur des informations auxquelles ils ont accès, y compris dans les outils connectés.
- Restreignez l'accès aux sources connectées : examinez les autorisations accordées aux intégrations, aux comptes de service et aux agents IA. Appliquez le principe du moindre privilège, en ne donnant à chaque agent que les autorisations dont ses tâches ont besoin.
- Testez les limites de vos autorisations : testez les règles de sécurité de votre base de connaissances avec des comptes d'employé, de prestataire et d'administrateur, en particulier pour les canaux privés et les documents restreints.
Avec Slite Agent, par exemple, l'accès aux sources connectées suit l'un de deux modèles, selon l'intégration. L'accès miroir respecte les autorisations de chaque utilisateur dans l'outil d'origine, tandis que l'accès partagé permet aux administrateurs de l'espace de travail de contrôler quels utilisateurs et quels groupes peuvent interroger les informations connectées.
7. Conservez une piste d'audit
Si un agent IA modifie une politique importante de l'entreprise et que quelqu'un remet en question ce changement plus tard, vous devez pouvoir reconstituer ce que disait le document à l'origine, qui l'a modifié et qui a approuvé la modification. Une piste d'audit vous fournit les éléments nécessaires pour enquêter sur les erreurs et établir quelle version de la politique était en vigueur à ce moment-là.
Pour vous assurer de disposer d'un historique fiable :
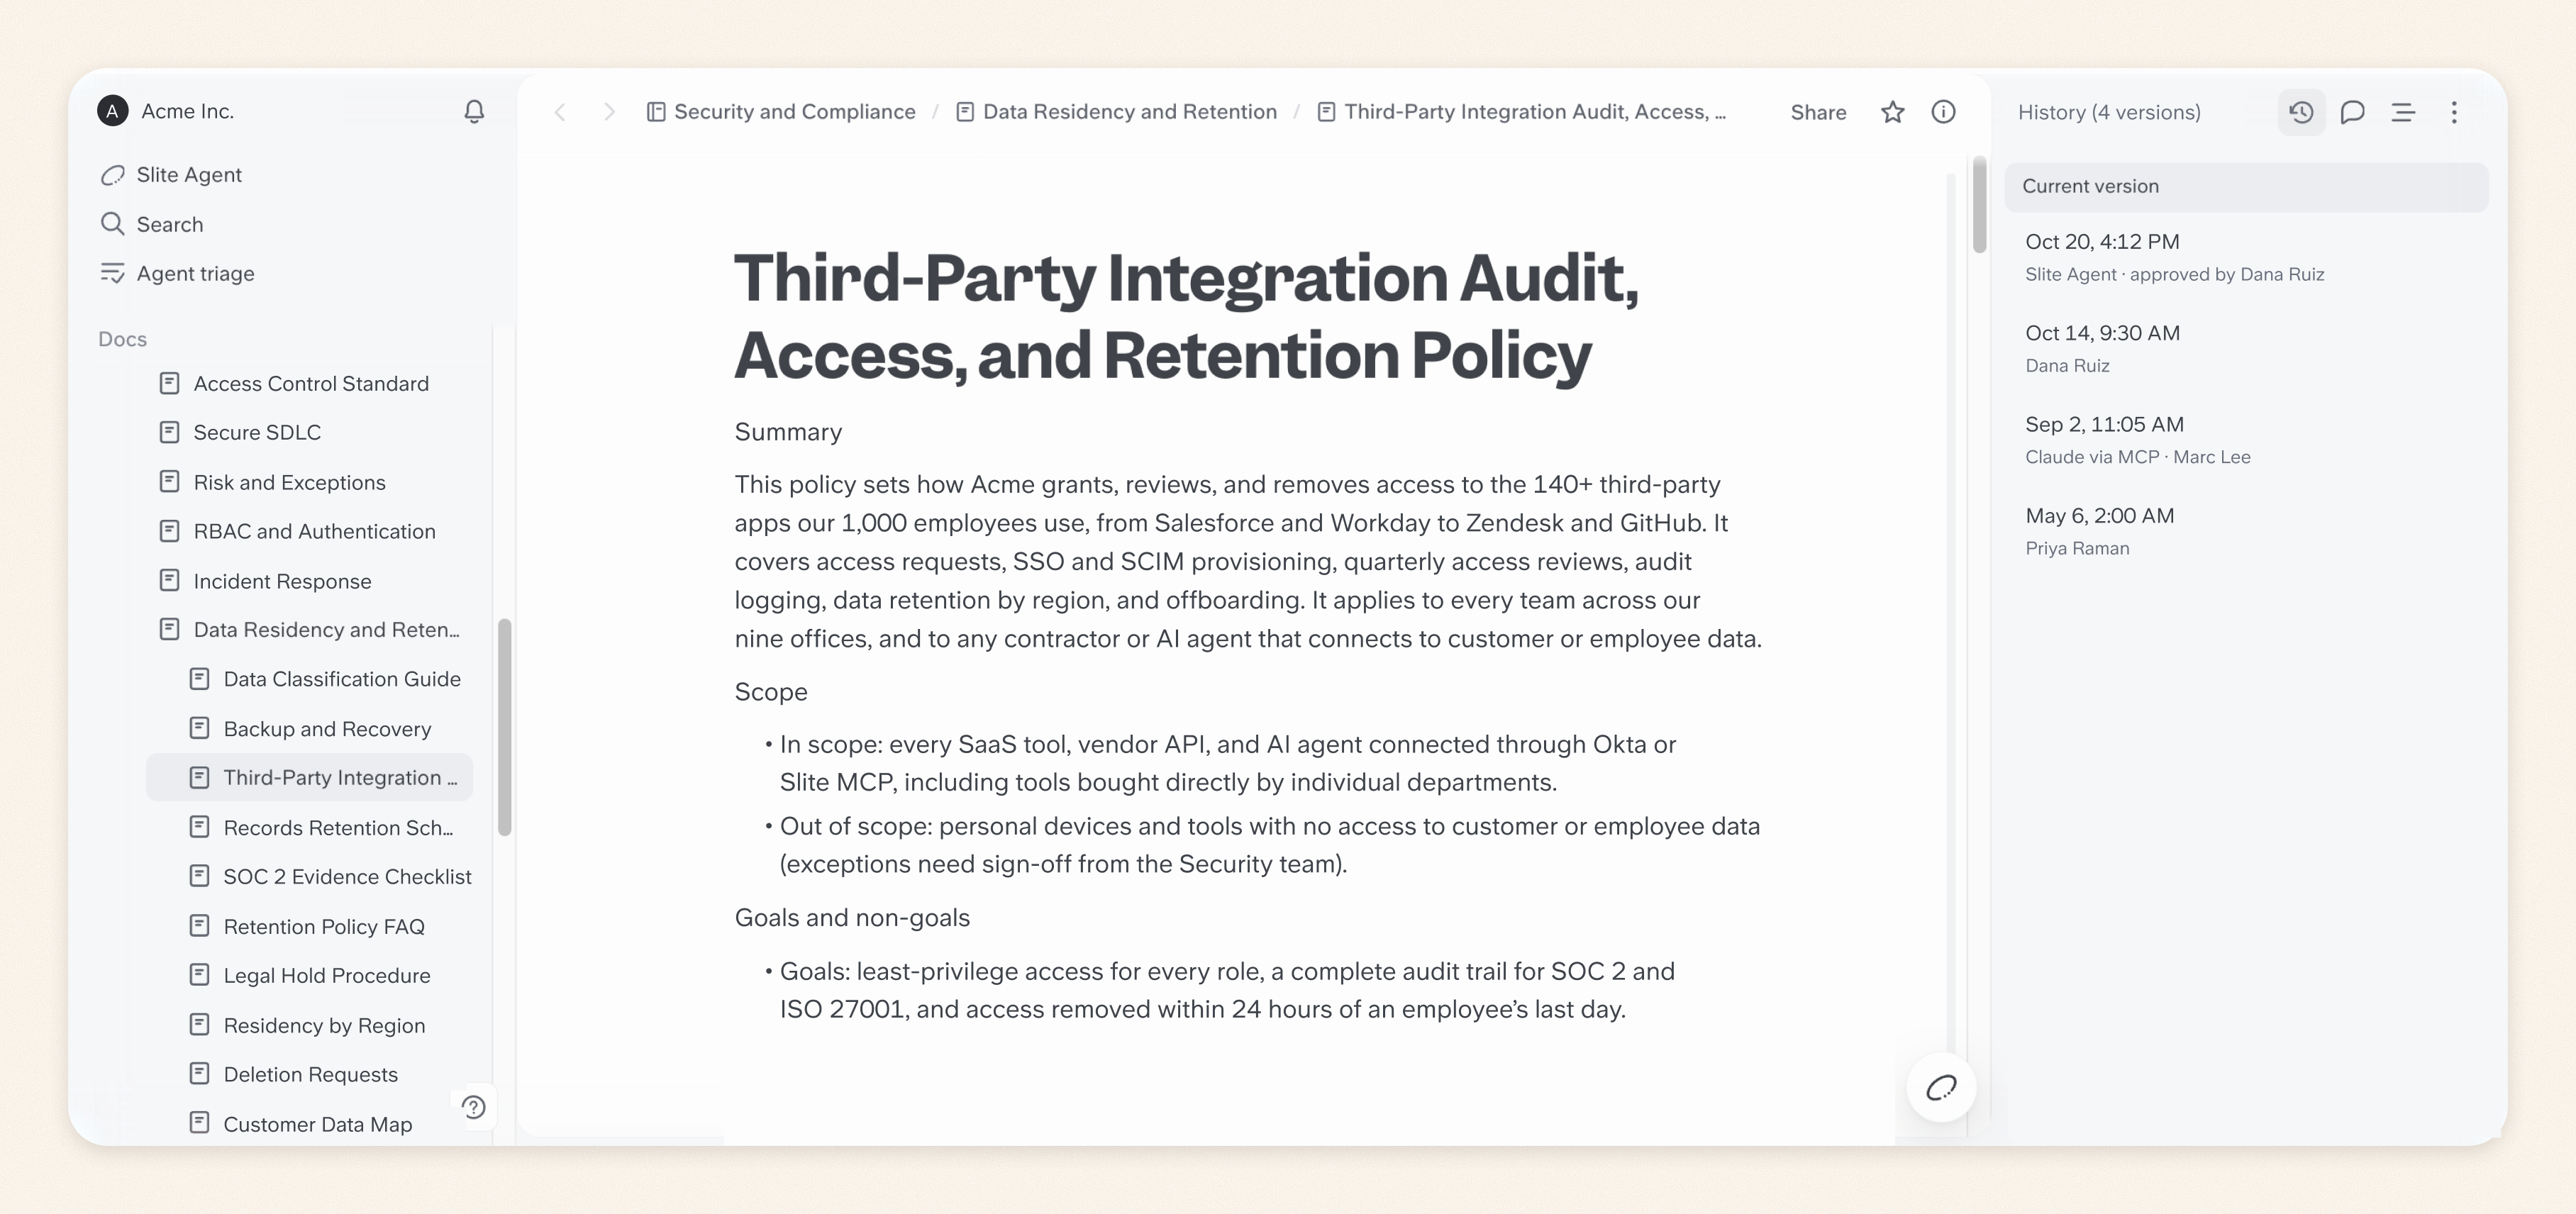
- Suivez les modifications et leurs auteurs : enregistrez ce qui a été modifié, quand, et si la modification provient d'une personne, d'un agent IA ou d'une intégration.
- Conservez les versions précédentes et les validations : utilisez le contrôle de version des documents pour garder le contenu antérieur et les enregistrements de validation, afin de reconstituer ce qui était en vigueur à un moment donné.
- Examinez les enregistrements d'audit : enquêtez sur les modifications non autorisées, les erreurs récurrentes ou les écarts entre les informations approuvées et publiées.
Avec le Document History de Slite, vous pouvez consulter les versions précédentes, comparer les modifications, identifier les contributeurs humains ou IA et restaurer un contenu antérieur. Les journaux d'audit de l'offre Enterprise offrent une visibilité supplémentaire sur l'activité de l'espace de travail.
8. Mesurez l'efficacité de vos contrôles de gouvernance
Attendez-vous à voir apparaître de nouvelles lacunes dans vos processus de gouvernance à mesure que les connaissances de votre entreprise et vos systèmes d'IA évoluent. Pour les repérer, vous devez évaluer l'efficacité de vos contrôles existants et vérifier si les changements que vous apportez résolvent réellement les problèmes identifiés.
Pour évaluer et améliorer vos processus de gouvernance au fil du temps, suivez :
- La santé des connaissances : surveillez le pourcentage de documents importants ayant un responsable désigné et une vérification à jour, ainsi que le volume de contenus obsolètes ou non relus.
- La qualité des réponses de l'IA : suivez les réponses incorrectes ou non étayées, les questions restées sans réponse et si les sources citées étayent réellement les informations fournies.
- Les délais de relecture et de résolution : mesurez le temps nécessaire pour relire les modifications proposées par l'IA et pour résoudre les lacunes ou les écarts identifiés dans les connaissances.
Avec Slite, vous pouvez utiliser le Knowledge Management Panel pour surveiller la santé de votre documentation, tandis qu'Ask Insights vous aide à repérer les questions sans réponse et les réponses signalées comme incorrectes par les employés.
Lorsque ces indicateurs révèlent un problème, confiez-le au responsable approprié, recherchez-en la cause et testez à nouveau les réponses de l'IA concernées après avoir apporté les corrections nécessaires.
Checklist de mise en œuvre de la gouvernance de l'IA
Avant de déployer un assistant IA dans toute votre entreprise, vérifiez ce qui se passe lorsqu'il rencontre un document restreint ou une politique obsolète.
Commencez par un seul flux de travail limité, par exemple un assistant qui répond aux questions à partir des connaissances approuvées de l'entreprise. Voici une checklist pour tester ses contrôles et consigner la preuve de leur bon fonctionnement.
- Cartographiez les sources de connaissances de votre IA : listez les documents, bases de données et outils connectés dans lesquels votre système d'IA peut récupérer des informations, en précisant quelles sources sont approuvées pour l'usage prévu.
- Vérifiez l'autorité des sources : testez la façon dont le système gère les documents obsolètes, les brouillons non approuvés et les informations contradictoires. Confirmez qu'il ne traite pas ces sources comme ayant la même autorité.
- Confirmez la propriété et les calendriers de relecture : vérifiez que les documents critiques ont des responsables désignés, des dates de vérification et un processus de relecture des modifications.
- Testez les autorisations d'accès : utilisez des comptes avec différents niveaux d'autorisation pour confirmer que l'IA ne peut pas récupérer d'informations privées pour des utilisateurs non autorisés.
- Testez les contrôles de validation humaine : demandez à un agent de proposer une modification sur un document de test. Vérifiez que les modifications à fort impact nécessitent la validation appropriée et contrôlez si des agents connectés peuvent contourner ce processus.
- Vérifiez la provenance des réponses : posez des questions dont vous connaissez les réponses, puis examinez les citations pour confirmer qu'elles étayent les réponses. Testez ce qui se passe lorsque l'information est manquante.
- Vérifiez les enregistrements d'audit : effectuez une modification de test et confirmez que vous pouvez identifier qui ou quoi l'a effectuée, quand et ce qui a été modifié.
- Mettez en place un suivi continu : décidez des indicateurs que vous utiliserez pour mesurer l'efficacité de vos contrôles, de qui examinera les résultats et à quelle fréquence.
Pour chaque contrôle échoué, désignez un responsable, documentez l'action corrective et testez à nouveau avant d'étendre le flux de travail de l'IA. Conservez les résultats des tests et les enregistrements de validation pertinents comme preuves de vos contrôles de gouvernance.
Que se passe-t-il lorsque la gouvernance de l'IA fait défaut ?
Lorsque les systèmes d'IA s'appuient sur des connaissances d'entreprise peu fiables ou fonctionnent sans contrôles appropriés, les employés peuvent agir sur la base de mauvaises informations avant que quiconque ne repère l'erreur, et des agents IA dotés d'autorisations excessives peuvent effectuer des modifications qui affectent l'ensemble de l'activité.
Voici quelques-unes des conséquences :
- Les employés peuvent prendre des décisions fondées sur des informations erronées : un assistant IA peut récupérer une politique de remboursement obsolète et indiquer à un conseiller du support qu'un client n'a pas droit au remboursement. L'équipe doit alors corriger la décision et gérer la réclamation qui en découle. C'est l'un des dangers de la documentation obsolète, surtout lorsque l'IA rend les informations obsolètes plus faciles à trouver et à réutiliser.
- Les informations sensibles de l'entreprise sont facilement exposées : si les systèmes d'IA ne respectent pas les autorisations d'accès, des employés peuvent recevoir des réponses contenant des documents confidentiels ou des dossiers clients qu'ils ne sont pas autorisés à consulter. Selon les informations exposées, cela peut entraîner des enquêtes de sécurité et des problèmes de conformité.
- Des modifications non approuvées affectent la façon dont les gens travaillent : un agent IA peut modifier une procédure importante sans relecture humaine. Les employés peuvent alors suivre des instructions erronées, et d'autres systèmes d'IA qui récupèrent ce document peuvent reproduire les mêmes erreurs.
- Enquêter sur les erreurs et les corriger devient difficile : sans citations de sources ni historique d'activité fiable, les équipes peuvent avoir du mal à identifier l'origine d'une réponse erronée ou à déterminer quels documents un agent a modifiés. La reprise peut s'en trouver retardée, pendant que les employés continuent de s'appuyer sur les informations concernées.
Encadrez les connaissances derrière votre IA avec Slite
Lorsque les politiques ou les processus de l'entreprise changent, les informations sur lesquelles s'appuie votre IA doivent évoluer avec eux. Slite vous aide à identifier les documents fiables, à repérer les informations obsolètes et à relire les mises à jour proposées par l'IA avant qu'elles ne s'intègrent aux connaissances officielles de votre entreprise.
Voici comment mettre en pratique certains de ces contrôles dans Slite :
- Marquez les documents peu fiables comme Outdated. Ouvrez le document concerné, cliquez sur son statut de vérification et marquez-le comme Outdated. Slite Agent exclut les documents obsolètes de la récupération, tandis que Slite Ask leur accorde une priorité plus faible dans les résultats.
- Vérifiez les documents auxquels votre IA doit se fier. Une fois que le responsable d'un document a relu et mis à jour l'information, marquez le document comme Verified et fixez une prochaine date de relecture. Les documents vérifiés sont mieux classés dans les résultats de recherche IA de Slite, et les responsables sont avertis lorsque leur vérification expire.
- Vérifiez si votre documentation reflète toujours la façon dont les choses fonctionnent. Connectez des outils pertinents comme Slack ou Linear à Slite Agent. Ouvrez un document et lancez Agent Maintenance pour le comparer à ces sources. Lorsque l'Agent détecte des écarts, examinez ses modifications proposées et les éléments justificatifs dans Triage avant de les appliquer.
- Repérez et comblez les lacunes des réponses de l'IA. Ouvrez Ask Insights et consultez les onglets Reported et Missing answer. Confiez l'analyse du problème à un collègue, mettez à jour la documentation concernée et générez une nouvelle réponse pour vérifier que le problème est résolu.
Vous pouvez aussi mettre en place des routines de maintenance pour les documents importants. Avec la base de connaissances auto-entretenue de Slite, Slite Agent détecte les changements et propose des mises à jour que votre équipe relit avant leur application.
Vous voulez voir comment ces contrôles fonctionneraient avec votre base de connaissances et vos outils connectés ? Réservez une démo et nous vous montrerons tout cela.
FAQ
Quelle est la différence entre gouvernance de l'IA et gouvernance des données ?
La gouvernance des données porte sur la manière dont les organisations gèrent la qualité, la propriété, l'accès et la sécurité des données. La gouvernance de l'IA a un périmètre plus large : elle couvre la façon dont les systèmes d'IA utilisent ces informations, génèrent des résultats, prennent des décisions et fonctionnent sous supervision humaine.
Qui est responsable de la gouvernance de l'IA dans une organisation ?
La gouvernance de l'IA est généralement une responsabilité partagée entre la direction, l'IT, la sécurité, la conformité et les équipes métier concernées. Les organisations doivent désigner des responsables clairs pour chaque système d'IA, chaque risque et les connaissances sur lesquelles s'appuient ces systèmes.
À quelle fréquence faut-il revoir un cadre de gouvernance de l'IA ?
Revoyez votre cadre de gouvernance de l'IA régulièrement, ainsi qu'à chaque changement important dans vos systèmes d'IA, vos processus métier ou vos obligations réglementaires. Les systèmes à plus haut risque peuvent nécessiter des évaluations plus fréquentes et un suivi continu.
Les règles de gouvernance de l'IA s'appliquent-elles aux outils d'IA tiers ?
Oui. Si un outil d'IA tiers accède aux connaissances de l'entreprise, vous devez toujours encadrer de manière appropriée les informations qu'il peut récupérer, le traitement de ces données et les actions que l'outil peut effectuer. Examinez les politiques du fournisseur et configurez les autorisations avant de connecter des sources sensibles.