Im März 2026 erlebte Meta einen schweren Sicherheitsvorfall, nachdem ein interner KI-Agent ohne Freigabe falsche technische Ratschläge im Forum des Unternehmens veröffentlicht hatte.
Ein anderer Mitarbeiter folgte dem Ratschlag und verschaffte damit unbeabsichtigt nicht autorisierten Ingenieuren fast zwei Stunden lang Zugriff auf sensible Unternehmens- und Nutzerdaten. Meta stufte den Vorfall als Sev 1 ein, die zweithöchste Sicherheitsstufe des Unternehmens.
Der Vorfall bei Meta zeigt ein größeres Problem: Mitarbeitende können auf Grundlage KI-generierter Hinweise handeln, bevor jemand geprüft hat, ob diese zuverlässig sind. Wenn Unternehmen KI mit internem Wissen einsetzen, brauchen sie klare Regeln für KI-Governance: auf welche Informationen sich die KI stützen darf, was sie ändern darf, wer ihre Aktionen freigibt und wie diese Aktionen nachverfolgt werden.
In diesem Leitfaden stellen wir acht Best Practices für KI-Governance im Umgang mit Unternehmenswissen vor, mit praktischen Beispielen und etablierten Frameworks, die Ihnen helfen, die richtigen Kontrollen einzuführen.
Das Wichtigste in Kürze
- KI-Governance hilft Unternehmen zu steuern, welche Informationen KI nutzen darf, welche Aktionen sie ausführen kann und wer für die Überwachung dieser Aktionen verantwortlich ist.
- Wenn ein KI-Agent Zugriff auf ein Dokument hat, heißt das noch lange nicht, dass die Informationen darin korrekt oder aktuell sind. Unternehmen müssen maßgebliche Quellen bestimmen, sie regelmäßig verifizieren und veraltete oder widersprüchliche Informationen kennzeichnen.
- Wichtige Unternehmensdokumente sollten feste Verantwortliche haben, einschließlich einer Person, die die Anweisungen aktuell hält, mit denen die KI Informationen findet.
- Wichtige KI-generierte Änderungen sollten geprüft werden, bevor sie in Unternehmensdokumente übernommen werden, besonders wenn Agenten die Berechtigung haben, diese direkt zu bearbeiten.
- KI-generierte Antworten sollten auf ihre Quellen verlinken und deutlich machen, wenn Informationen fehlen, veraltet oder widersprüchlich sind.
- Unternehmen sollten nachvollziehen können, was KI-Agenten ändern, wer diese Änderungen freigegeben hat und aus welchen Quellen die Antworten stammen. Außerdem sollten sie diese Kontrollen mit echten Fragen und unterschiedlichen Zugriffsstufen testen.
- Frameworks wie NIST AI RMF und ISO/IEC 42001 helfen Organisationen beim Management von KI-Risiken, während die KI-Verordnung der EU (EU AI Act) rechtliche Anforderungen für bestimmte KI-Systeme und Einsatzzwecke festlegt.
Was ist KI-Governance?
KI-Governance bezeichnet die Richtlinien, Zuständigkeiten, Prozesse und Kontrollen, mit denen Organisationen KI-Systeme verantwortungsvoll steuern. Im weiteren Sinne regelt sie, wie diese Systeme Informationen nutzen, Ergebnisse erzeugen und Aktionen ausführen, und stellt dabei Verantwortlichkeit, Sicherheit, Transparenz und menschliche Aufsicht sicher.
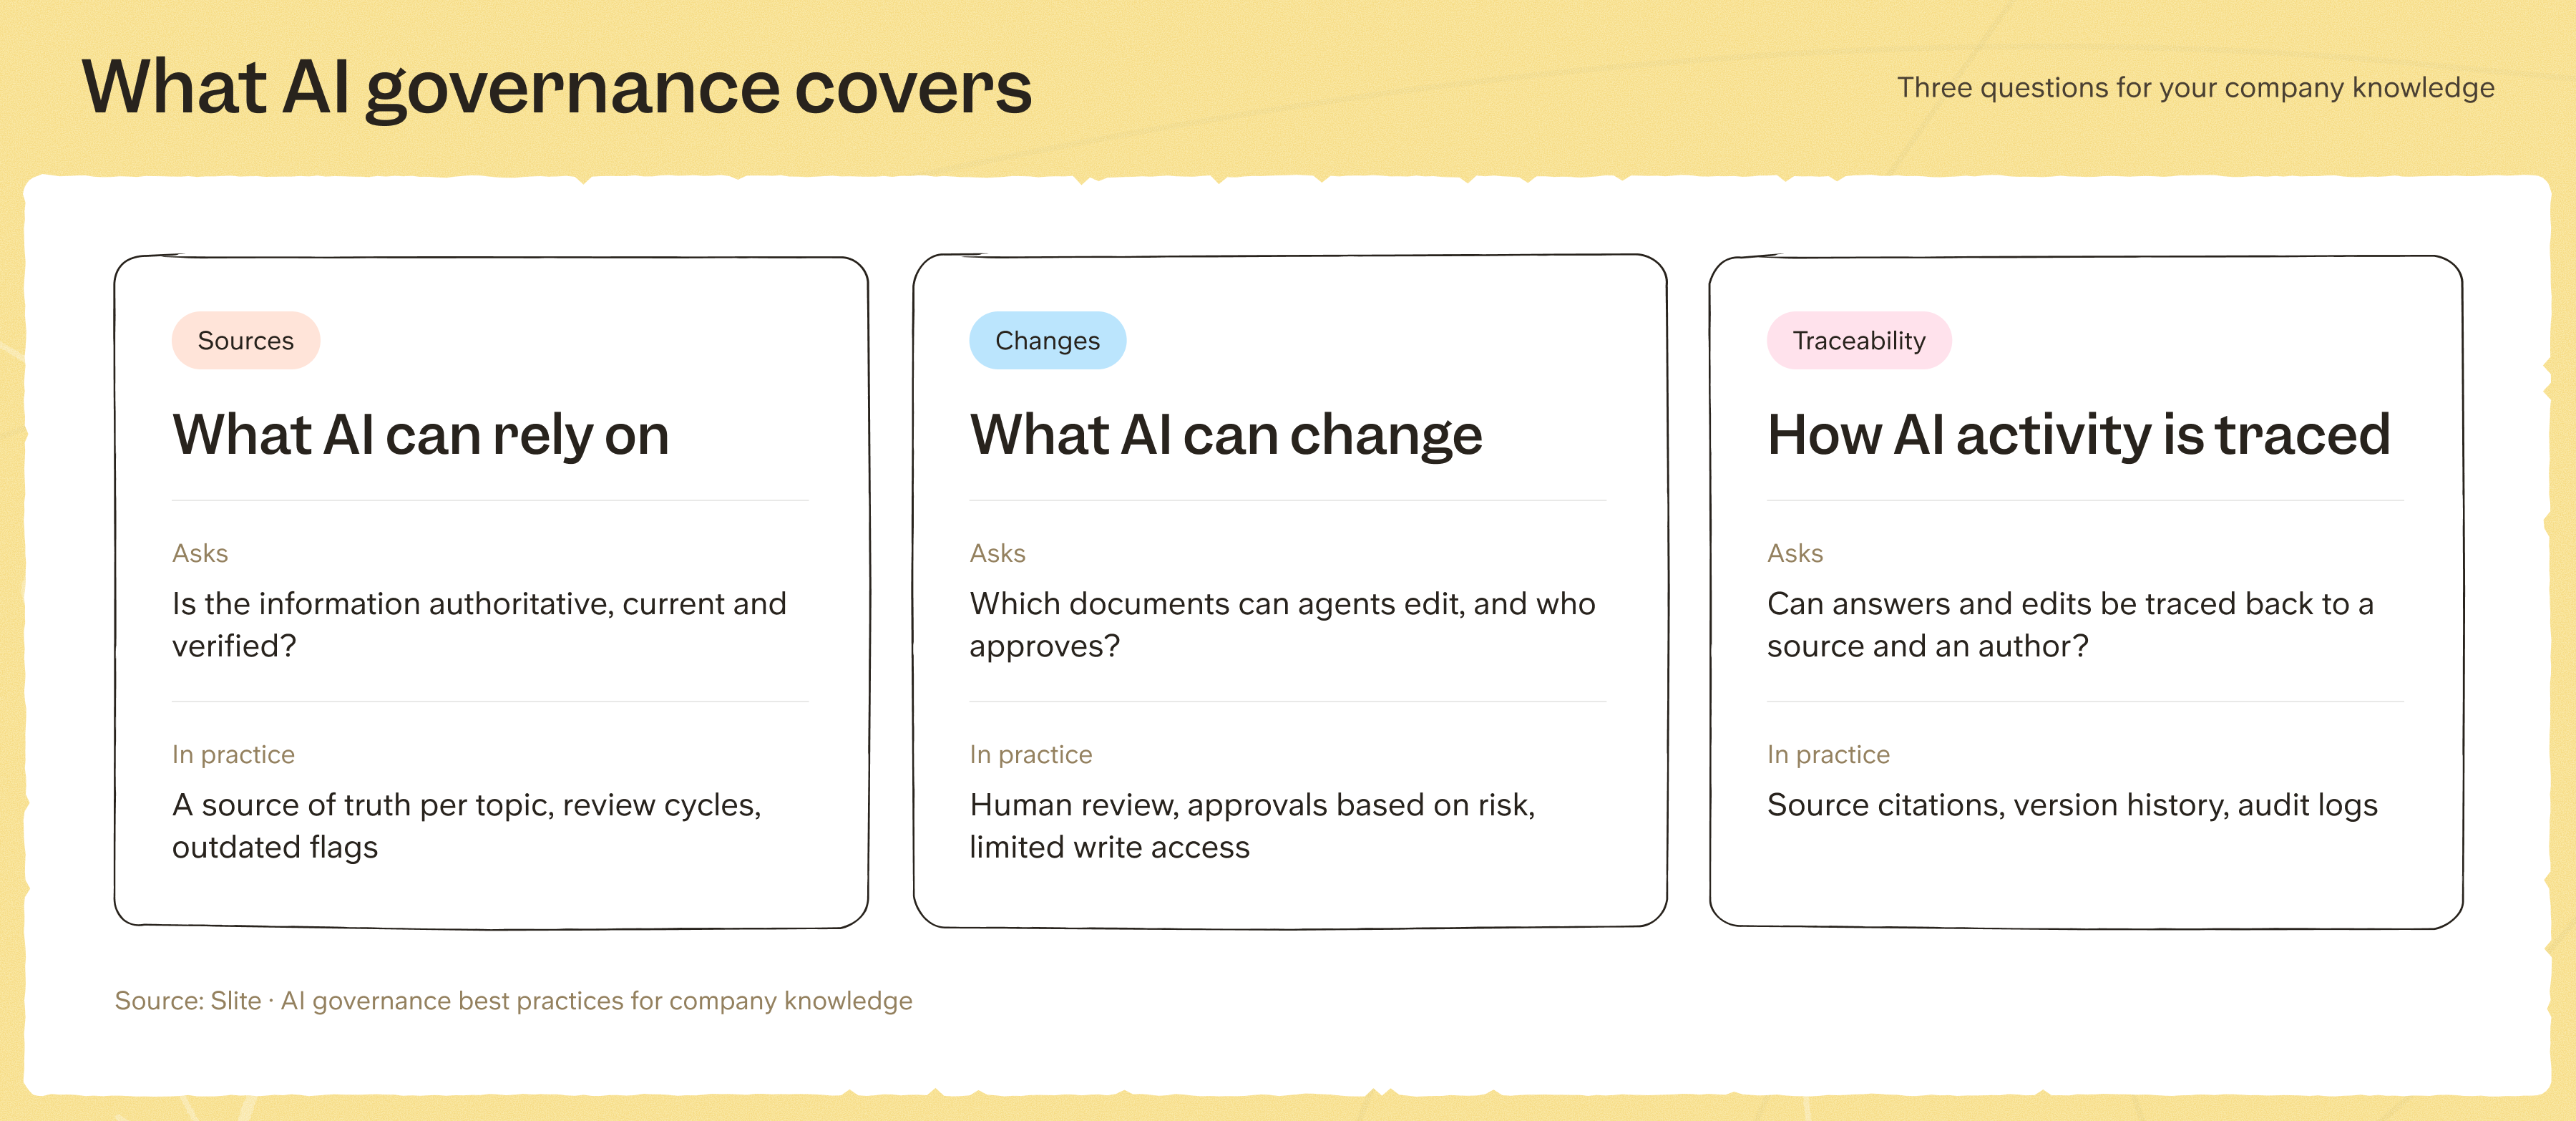
Für Ihr bestehendes Unternehmenswissen läuft das auf drei Dinge hinaus:
- Worauf sich die KI stützen darf: Ob die abgerufenen Informationen aus maßgeblichen, aktuellen und verifizierten Quellen stammen.
- Was die KI ändern darf: Welche Dokumente oder Wissensquellen Agenten bearbeiten dürfen und welche Freigaben oder Schutzmechanismen dafür nötig sind.
- Wie sich KI-Aktivitäten nachverfolgen lassen: Ob KI-generierte Antworten mit ihren Quellen verknüpft und Änderungen am Unternehmenswissen nachverfolgt und zugeordnet werden können.
Grundprinzipien der KI-Governance
Sechs Grundprinzipien leiten, wie Organisationen KI-Systeme steuern, auch solche, die auf Unternehmenswissen zugreifen oder es verändern:
- Transparenz: Menschen sollten sehen können, auf welche Quellen sich eine KI-Antwort stützt, und erkennen können, wenn Informationen unvollständig oder unzuverlässig sind.
- Verantwortlichkeit: Organisationen müssen festlegen, wer für ihre KI-Systeme verantwortlich ist, einschließlich der Frage, wer Fehler untersucht und für ihre Korrektur sorgt.
- Datenschutz: KI-Systeme sollten nur auf personenbezogene oder vertrauliche Informationen zugreifen, sie verarbeiten und offenlegen, wenn sie dazu berechtigt sind. Das gilt auch für Informationen in generierten Antworten und Aktivitätsprotokollen.
- Fairness: Organisationen müssen prüfen, ob verzerrte oder unvollständige Informationen dazu führen könnten, dass die KI unfaire Empfehlungen gibt oder Entscheidungen trifft, insbesondere in sensiblen Bereichen wie der Personalauswahl.
- Sicherheit: KI-Systeme sollten Zugriffsbeschränkungen über alle verbundenen Tools hinweg respektieren, mit Berechtigungen, die auf die tatsächlich benötigten Informationen und Aktionen begrenzt sind.
- Menschliche Aufsicht: Befugte Personen sollten KI-Entscheidungen und -Aktionen prüfen, korrigieren oder stoppen können, insbesondere wenn diese wichtige Unternehmensinformationen betreffen oder Schaden verursachen könnten.
KI-Governance-Frameworks, die Sie kennen sollten
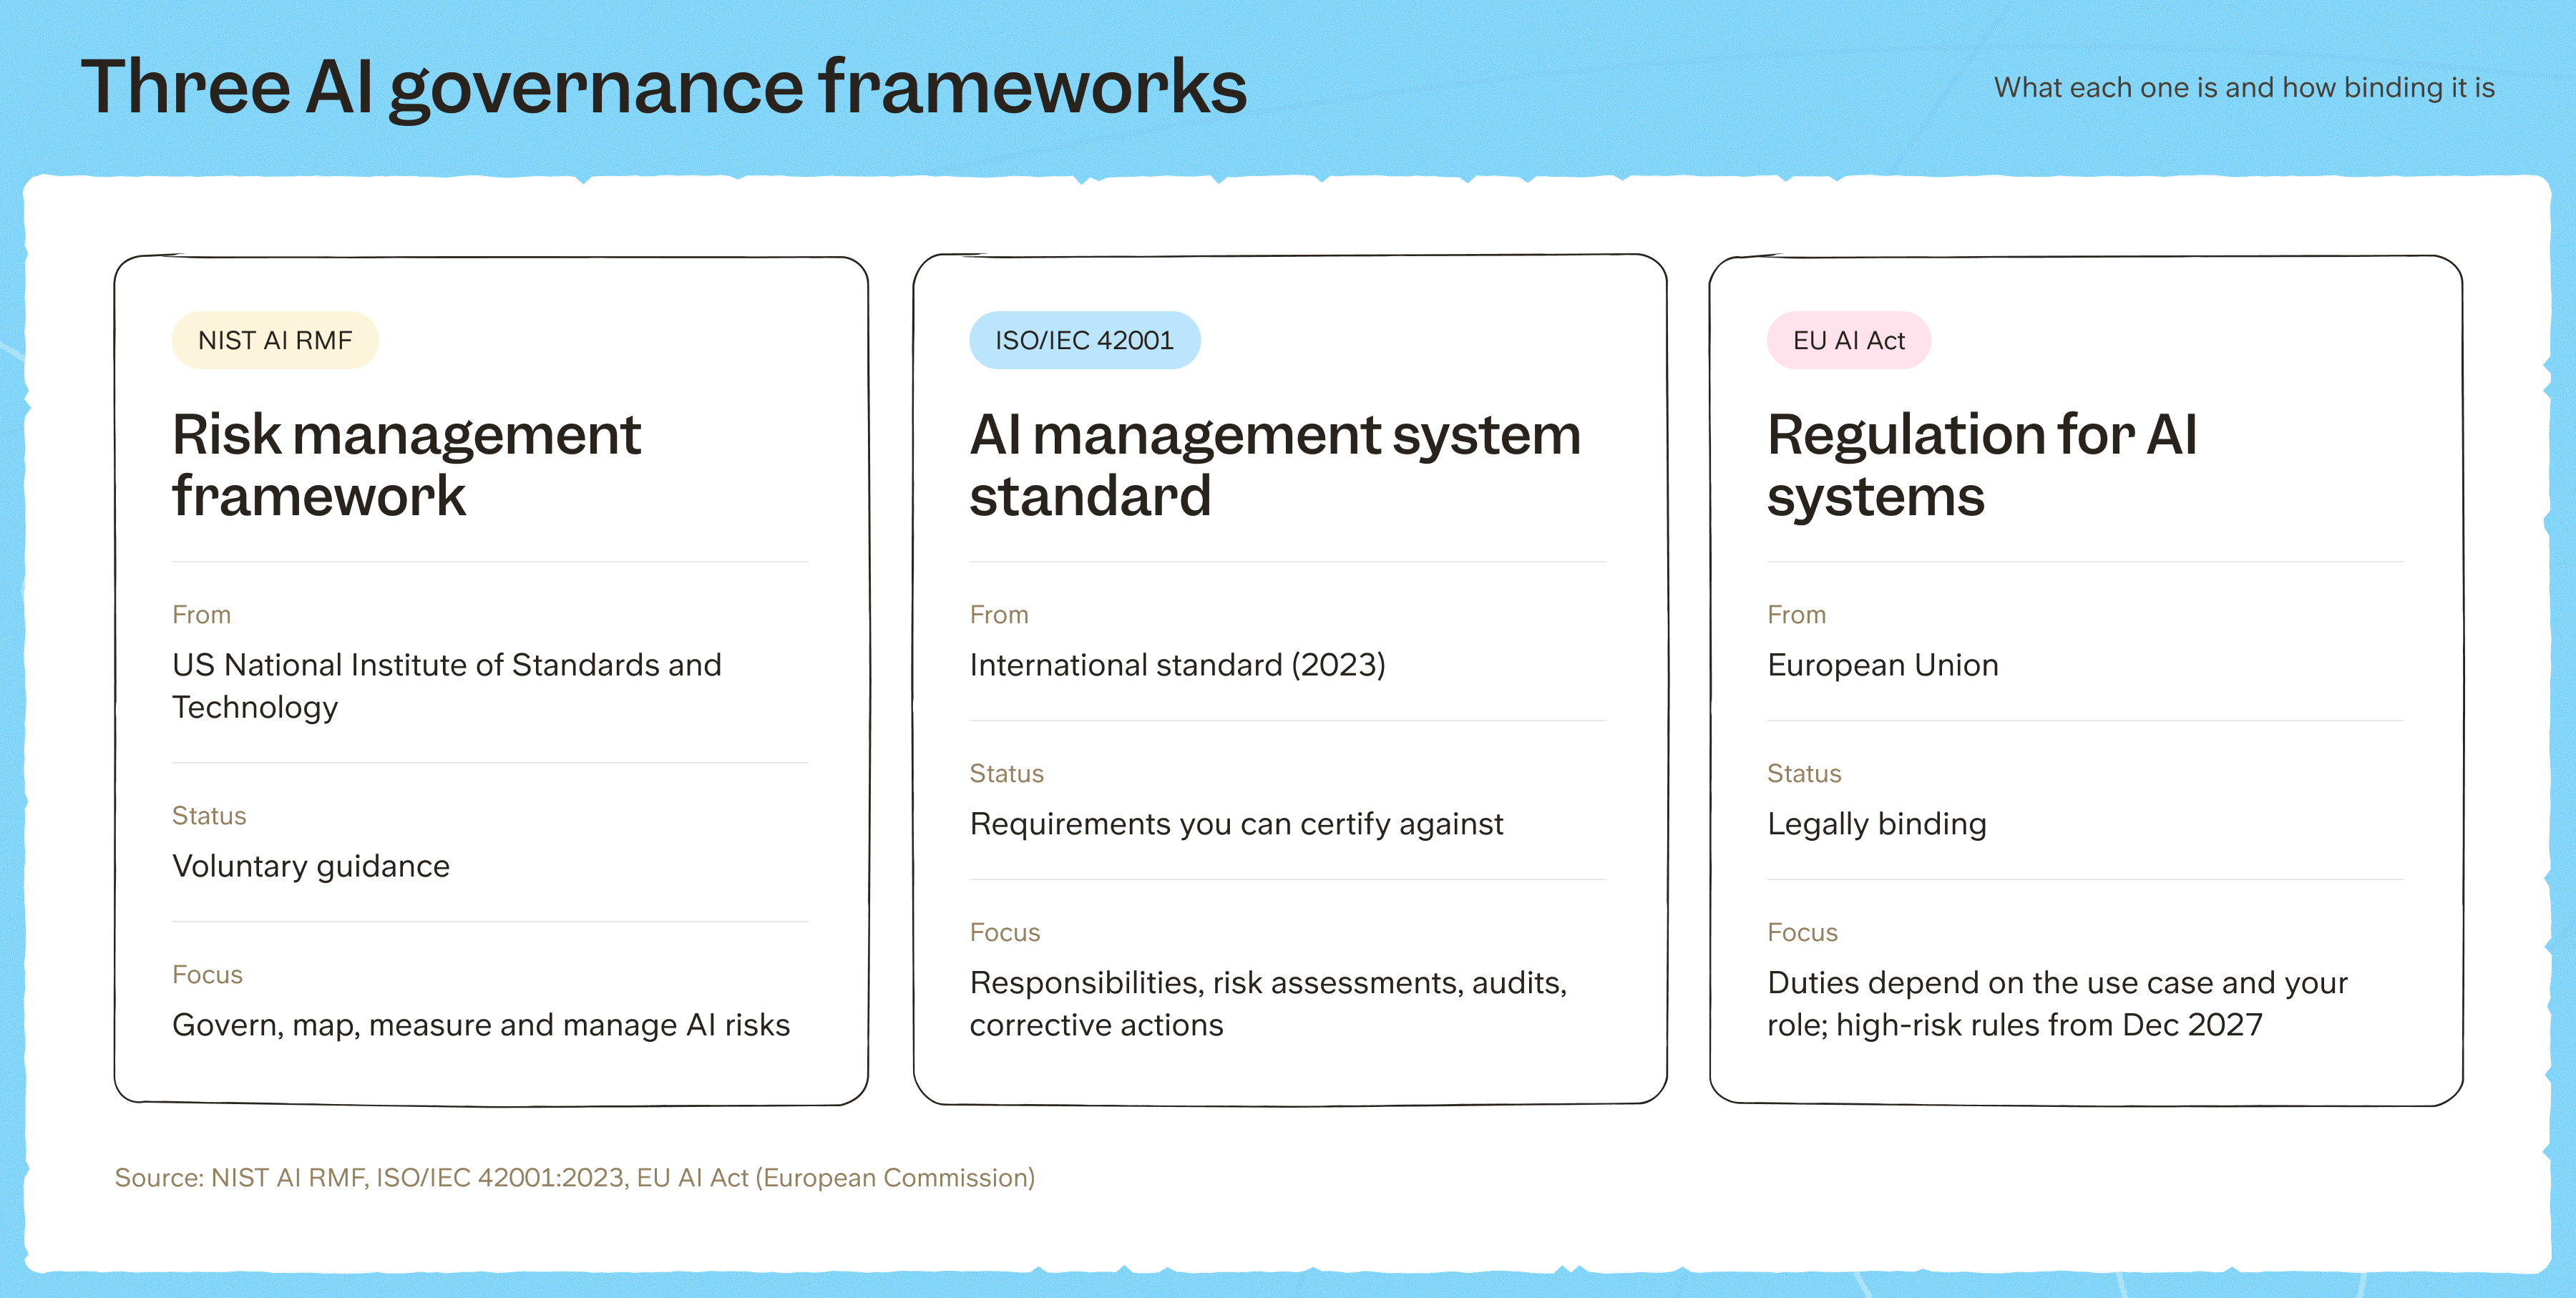
Wenn Sie Richtlinien für KI-Governance entwickeln oder einen KI-Anbieter bewerten, gibt es drei Frameworks und Standards, die Sie kennen sollten.
Sie verfolgen allerdings unterschiedliche Zwecke:
- NIST AI RMF bietet freiwillige Leitlinien,
- ISO/IEC 42001 legt Anforderungen an ein KI-Managementsystem fest,
- und die KI-Verordnung der EU begründet rechtliche Pflichten für KI-Systeme in ihrem Anwendungsbereich.
NIST AI Risk Management Framework
Das US-amerikanische National Institute of Standards and Technology (NIST) hat das AI Risk Management Framework (AI RMF) entwickelt, um Organisationen dabei zu helfen, KI-Risiken zu identifizieren, zu bewerten und zu steuern. Es ist freiwillig und um vier miteinander verbundene Funktionen aufgebaut.
Wenn Sie zum Beispiel einen internen KI-Assistenten haben, der Fragen zu Unternehmensrichtlinien beantwortet, würden die vier Funktionen so greifen:
- Govern: Legen Sie die Verantwortung für Entscheidungen über KI-Risiken fest, einschließlich der Frage, wer die Wissensquellen freigibt, auf die ein Assistent zugreifen darf.
- Map: Ermitteln Sie die Systeme und Dokumente, auf die sich der Assistent stützt, einschließlich veralteter oder widersprüchlicher Informationen, die seine Antworten beeinflussen könnten.
- Measure: Bewerten Sie die Antworten des Assistenten anhand freigegebener Quellen und verfolgen Sie Fehler oder andere erkannte Risiken.
- Manage: Reagieren Sie auf diese Risiken, indem Sie unzuverlässige Quellen korrigieren, Berechtigungen einschränken oder Freigabepflichten für wichtige Aktionen einführen.
ISO/IEC 42001
ISO/IEC 42001:2023 ist ein internationaler Standard, der Anforderungen an ein Managementsystem für künstliche Intelligenz (Artificial Intelligence Management System, AIMS) festlegt.
Er konzentriert sich darauf, wie Organisationen KI-Governance durch dokumentierte Zuständigkeiten, Risikobewertungen, interne Audits, Leistungsbewertungen und Korrekturmaßnahmen etablieren und aufrechterhalten.
Organisationen können sich auch unabhängig nach dem Standard zertifizieren lassen. Dazu müssen sie nachweisen, wie ihr KI-Managementsystem funktioniert, einschließlich Belegen für zugewiesene Zuständigkeiten, Bewertungen und Korrekturmaßnahmen.
EU AI Act
Die KI-Verordnung der EU (EU AI Act) legt verbindliche Anforderungen für KI-Systeme in ihrem Anwendungsbereich fest. Was eine Organisation tun muss, hängt davon ab, wie das System eingesetzt wird und welche Rolle die Organisation hat:
- Wie das KI-System eingesetzt wird: Ein interner Wissensassistent gilt nicht automatisch als Hochrisiko-System, ein KI-System zur Bewertung von Bewerbenden kann dagegen unter die Hochrisiko-Einstufung der Verordnung fallen.
- Die Rolle der Organisation: Anbieter und Betreiber haben unterschiedliche Pflichten. Je nach Rolle müssen Organisationen, die mit Hochrisiko-Systemen arbeiten, unter Umständen Anforderungen an Risikomanagement, Dokumentation, Aufzeichnungspflichten und menschliche Aufsicht erfüllen.
Nach den 2026 eingeführten Änderungen gelten die Hochrisiko-Anforderungen ab dem 2. Dezember 2027 für bestimmte eigenständige Systeme und ab dem 2. August 2028 für KI-Systeme, die in regulierte Produkte eingebettet sind. Andere Pflichten aus der Verordnung gelten bereits.
8 Best Practices für KI-Governance im Umgang mit Unternehmenswissen
Die Dokumentation eines Unternehmens spiegelt nicht immer wider, wie die Dinge tatsächlich funktionieren. Wenn sich KI-Agenten auf veraltete oder ungenaue Informationen stützen, um Fragen zu beantworten oder Aktionen auszuführen, können Fehler, die sonst unbemerkt blieben, deutlich weitere Kreise ziehen.
Hier sind acht Best Practices, die wir zusammengestellt haben, damit Ihr Unternehmenswissen zuverlässig bleibt und Ihre KI-Systeme nachvollziehbar arbeiten.
1. Steuern Sie, auf welche Quellen sich Ihre KI stützen darf
Eine Person darf ein altes Preisdokument vielleicht ganz legitim lesen, aber wenn ein KI-Assistent zum Beispiel Kundenfragen beantwortet, sollte er die aktuelle Richtlinie verwenden und nicht auf die alte Version verweisen.
So stellen Sie sicher, dass sich Ihre KI auf die richtigen Quellen stützt:
- Maßgebliche Quellen festlegen: Entscheiden Sie, welches Dokument oder System für jede Richtlinie, jedes Verfahren und jede wichtige Unternehmensinformation die Single Source of Truth ist.
- KI-Abruf steuern: Legen Sie fest, aus welchen Dokumenten und verbundenen Systemen ein Agent Informationen abrufen darf. Schließen Sie nicht freigegebene Entwürfe und überholte Informationen nach Möglichkeit aus.
- Regeln für widersprüchliche Informationen aufstellen: Entscheiden Sie, was ein Agent tun soll, wenn sich Quellen widersprechen, einschließlich der Frage, wann er Abweichungen zur menschlichen Prüfung markieren soll, statt eine unbelegte Antwort zu generieren.
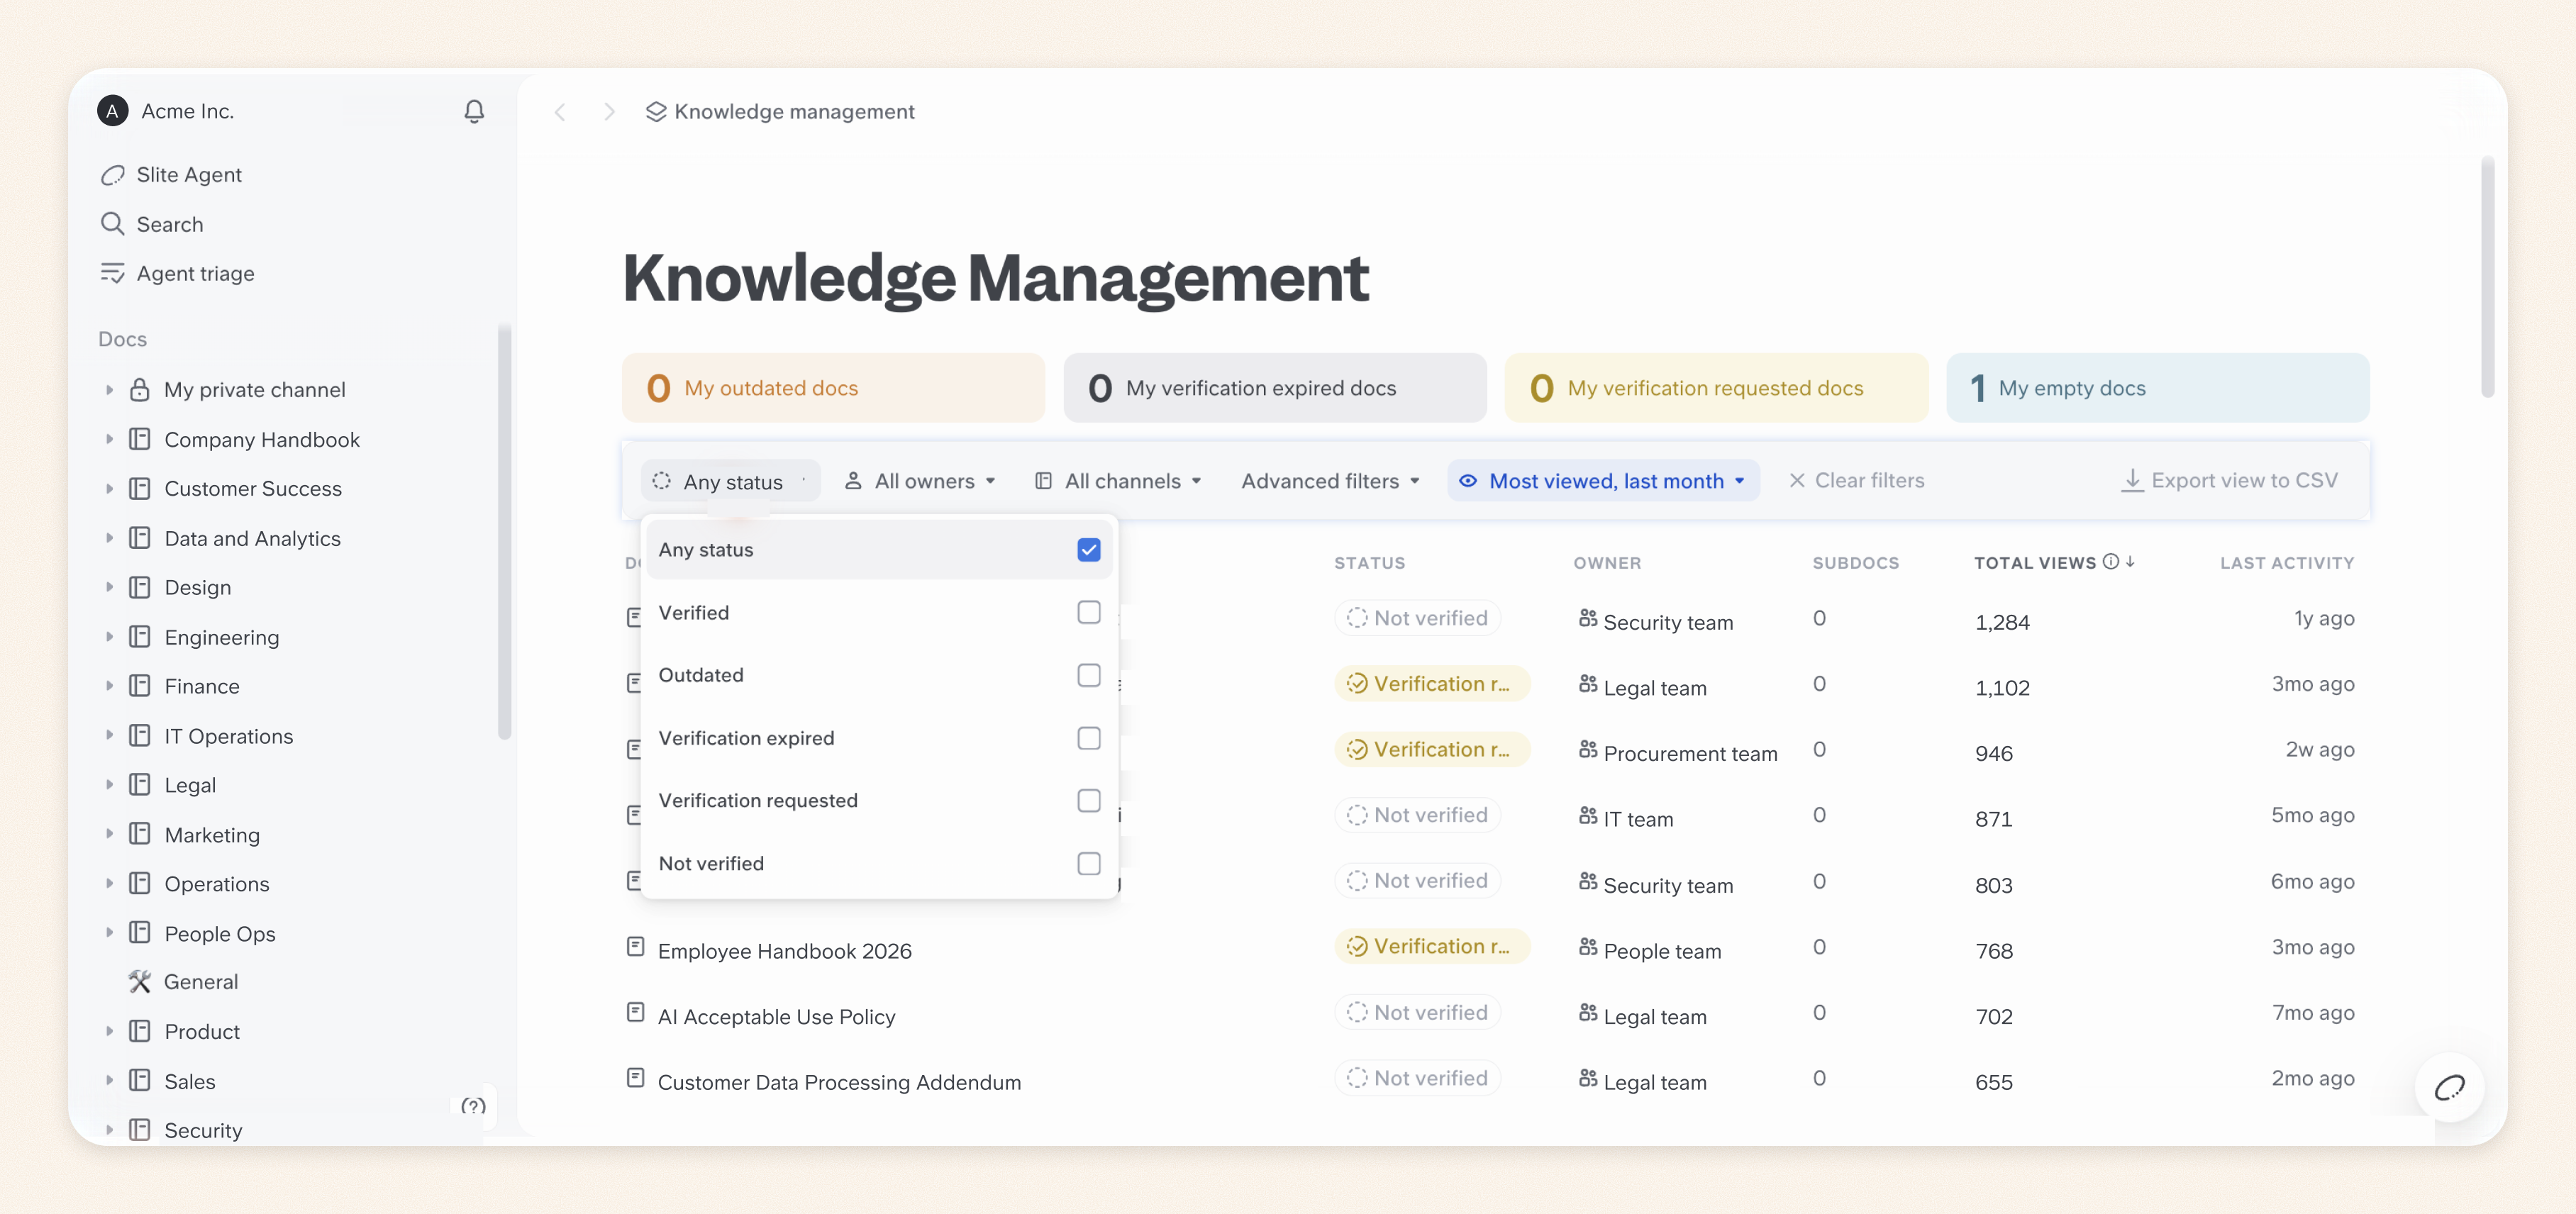
Mit Slite können Sie maßgebliche Dokumente als Verified (verifiziert) markieren, damit sie in KI-Ergebnissen höher eingestuft werden. Ist ein Dokument nicht mehr zuverlässig, können Sie es als Outdated (veraltet) kennzeichnen, sodass Slite Agent es vom Abruf ausschließt.
2. Legen Sie klare Zuständigkeiten und Verantwortlichkeiten fest
Selbst wenn mehrere Personen ein Unternehmensdokument bearbeiten können, muss jemand dafür verantwortlich sein, es korrekt zu halten und widersprüchliche Versionen aufzulösen.
In unserer Umfrage unter 149 KI-orientierten Teams nannten 78 % der Befragten die Verifizierung durch eine namentlich benannte verantwortliche Person als Faktor, der Unternehmenswissen vertrauenswürdiger macht.
So legen Sie klare Zuständigkeiten für Ihr Unternehmenswissen fest:
- Zuständigkeiten nach Fachwissen vergeben: Ihr HR-Team sollte für Mitarbeiterrichtlinien verantwortlich sein, während das Engineering-Team die technische Dokumentation betreut. Bestimmen Sie auch eine Person, die die Anweisungen pflegt, die der KI sagen, welche Quellen sie verwenden soll.
- Festlegen, wer KI-generierte Änderungen freigibt: Bestimmen Sie, wer Aktualisierungen maßgeblicher Dokumente prüfen und freigeben darf. Die Verantwortung für diese Entscheidungen sollte bei den Personen liegen, die für die Informationen verantwortlich sind.
- Zuständigkeiten sichtbar machen: Halten Sie fest, wer für jedes wichtige Dokument verantwortlich ist und wie Zuständigkeiten neu vergeben werden, wenn Personen ihre Rolle wechseln. Machen Sie das zu einem Teil Ihrer übergeordneten Wissensmanagement-Strategie.
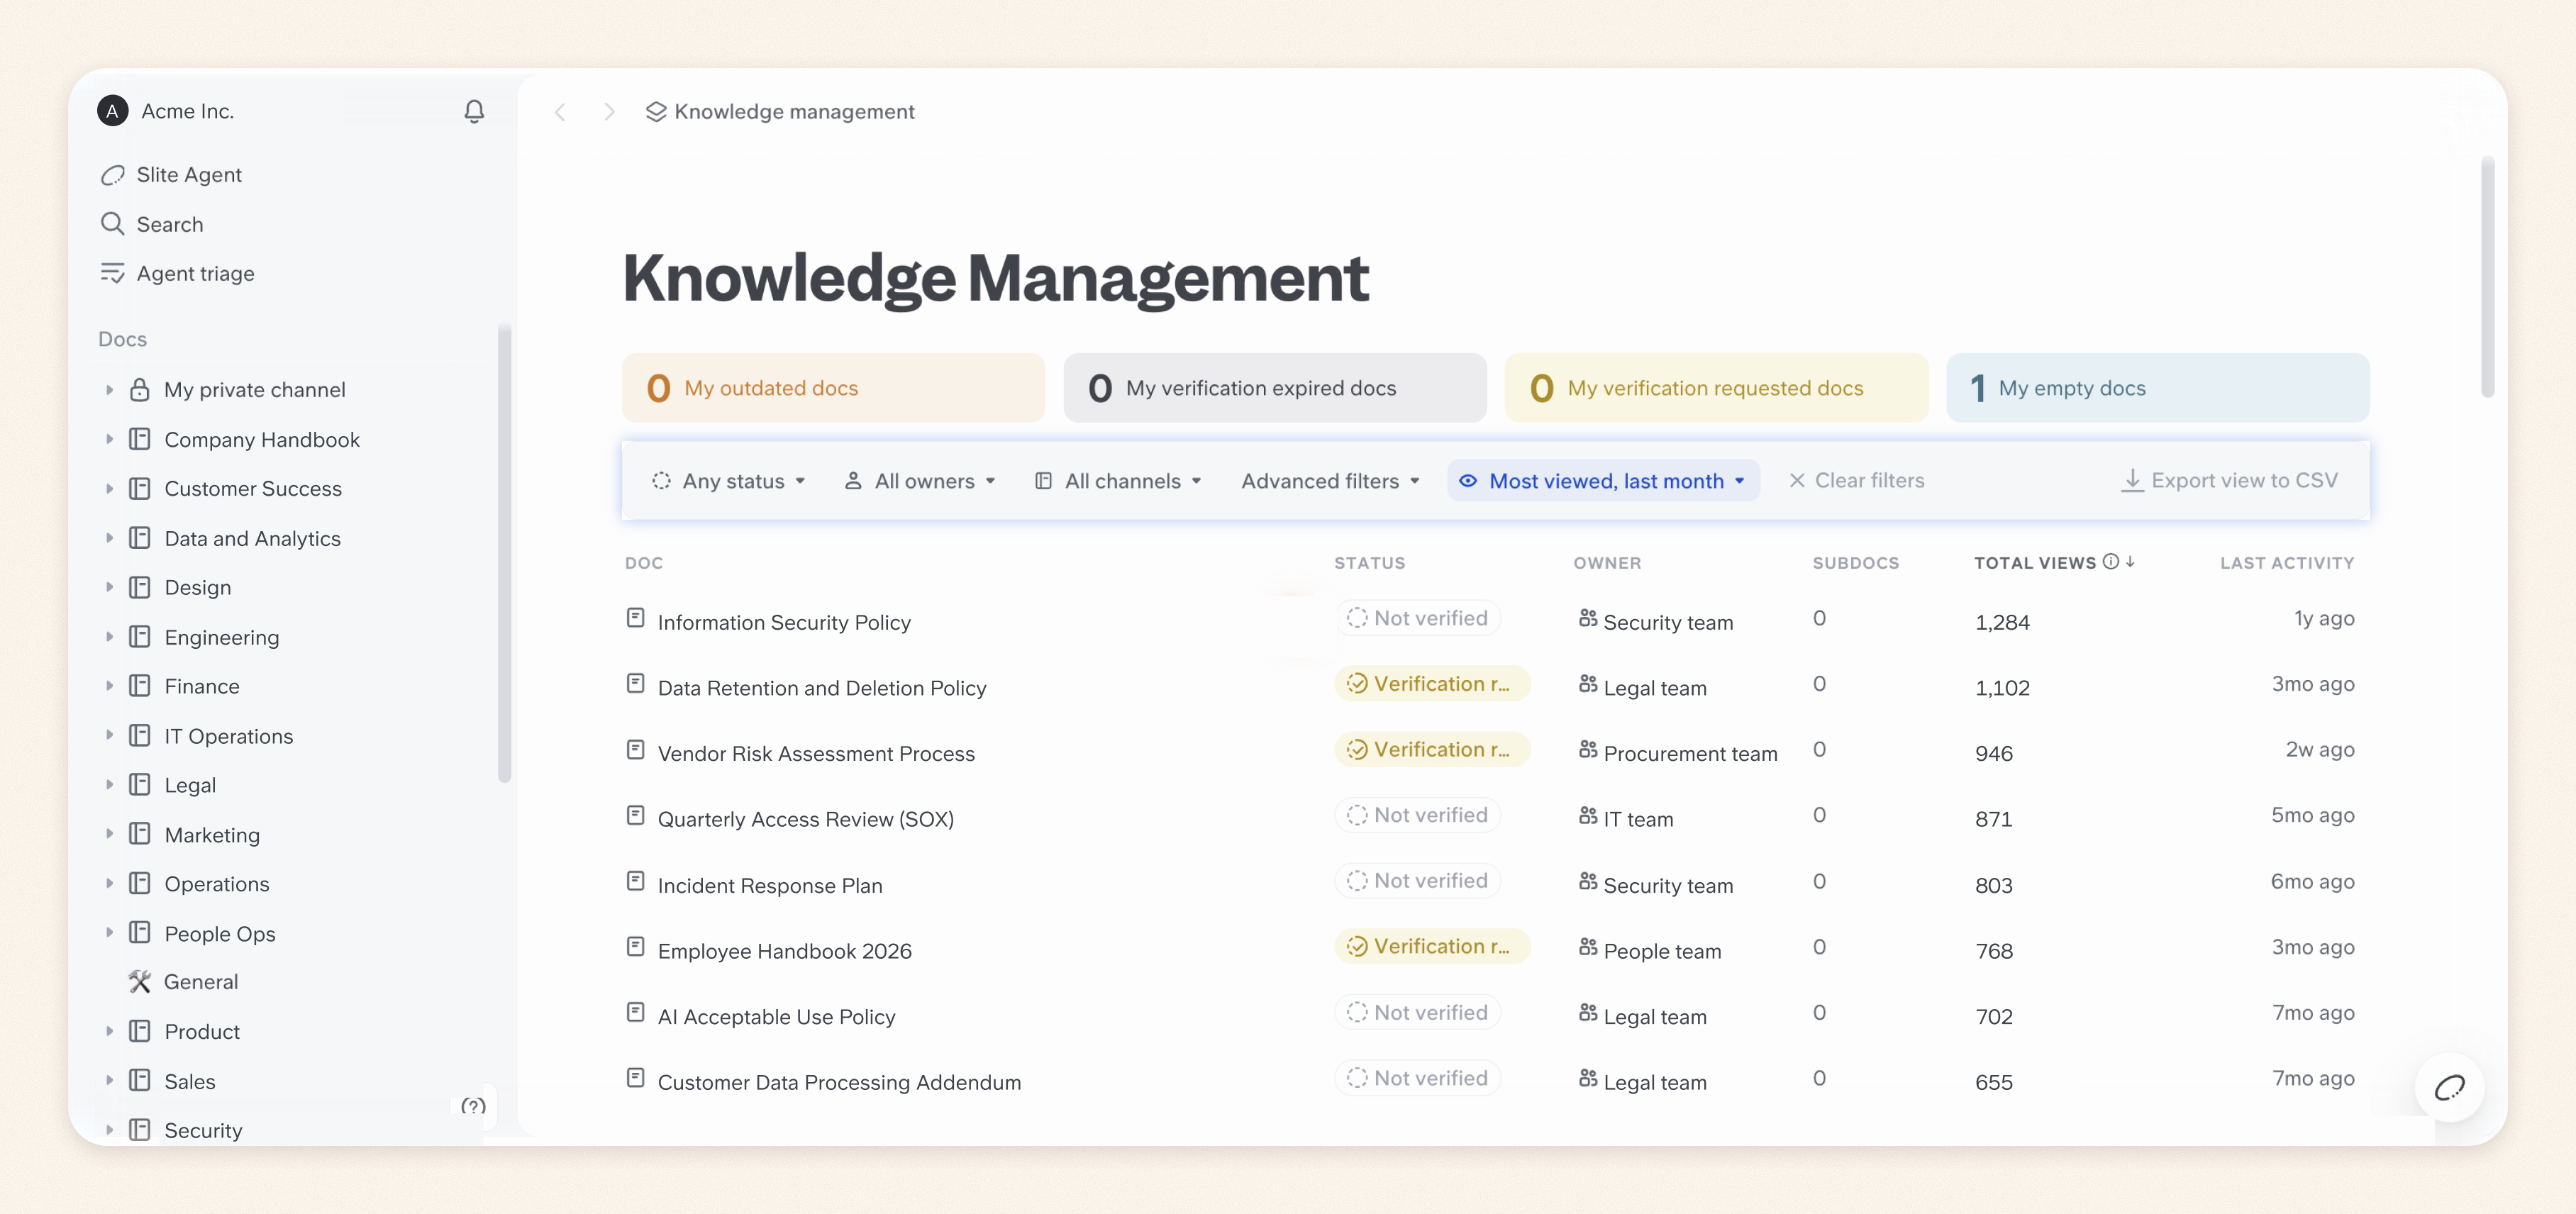
Mit dem Knowledge Management Panel von Slite können Sie Dokumente ohne verantwortliche Person erkennen, nach Verantwortlichen filtern und Zuständigkeiten gesammelt neu zuweisen. So lassen sich Lücken bei der Verantwortlichkeit leichter schließen.
3. Halten Sie das Quellwissen Ihrer KI aktuell
Mit der Zeit wird Ihr Unternehmenswissen veralten. Das gehört ganz normal zum Alltag eines Unternehmens. Dokumente werden kopiert, Prozesse ändern sich, und Informationen, die einmal korrekt waren, spiegeln womöglich nicht mehr wider, wie die Dinge in Ihrem Unternehmen funktionieren.
Ohne Systeme, die veraltete Informationen erkennen und aktualisieren, behandeln Ihre KI-Systeme diese aber womöglich weiterhin als aktuelle Single Source of Truth. In unserer Studie zu veralteter Dokumentation gaben 25 % der Befragten an, veraltete Dokumentation noch reaktiv und ohne formales System zu handhaben.
- Verifizierungszyklen festlegen: Legen Sie Prüfintervalle danach fest, wie häufig sich Informationen ändern, mit häufigeren Prüfungen für kritische Richtlinien, Verfahren und technische Dokumentation.
- Regelmäßige Wartungsroutinen einführen: Verfolgen Sie Änderungen in verbundenen Systemen, erkennen Sie Widersprüche zwischen Quellen und lassen Sie Abweichungen von den Dokumentverantwortlichen prüfen. Markieren Sie unzuverlässige Informationen als veraltet, bis sie korrigiert sind, damit KI-Agenten sie nicht weiter als maßgeblich behandeln.
Mit Slite können Sie die Verifizierung von Dokumenten planen und mit Slite Agent mögliche Abweichungen im Wissensbestand erkennen und Aktualisierungen zur Prüfung vorschlagen lassen.
Slite Agent kann Kontext aus verbundenen Systemen wie GitHub und Jira lesen, schreibt aber keine Änderungen in diese externen Tools zurück.
4. Beziehen Sie Menschen bei KI-generierten Änderungen ein
Damit Fehler von KI-Agenten nicht Teil Ihres offiziellen Unternehmenswissens werden, sollten Menschen eingebunden bleiben (Human in the Loop). Dokumentverantwortliche können prüfen, was ein KI-Agent ändern möchte, die vorgeschlagenen Änderungen mit dem ursprünglichen Inhalt und den unterstützenden Belegen vergleichen und Fehler abfangen, bevor sie Teil der Informationen werden, auf die sich Mitarbeitende und andere KI-Agenten verlassen.
So stellen Sie sicher, dass Menschen KI-generierte Änderungen prüfen, freigeben und nachverfolgen können:
- KI-generierte Änderungen vor der Übernahme prüfen: Lassen Sie Agenten vorgeschlagene Änderungen zusammen mit dem ursprünglichen Inhalt und den unterstützenden Belegen vorlegen. Eine befugte prüfende Person sollte die Änderungen freigeben, korrigieren oder ablehnen können.
- Freigabepflichten nach Risiko festlegen: Eine kleine Formatierungskorrektur sollte nicht dieselbe Prüfung erfordern wie Änderungen an einer offiziellen Sicherheitsrichtlinie. Beschränken Sie direkte Schreibrechte für Agenten, die mit sensiblen oder folgenreichen Informationen arbeiten.
- Aktivitäten von KI-Agenten erkennbar machen: Halten Sie fest, ob Änderungen an Dokumenten und andere Aktivitäten von einer Person oder einem KI-Agenten stammen, auch von solchen, die über externe Integrationen arbeiten.
Mit Slite Agent können Sie zum Beispiel vorgeschlagene Änderungen an Dokumenten prüfen, die Unterschiede und den unterstützenden Kontext ansehen und Vorschläge in Triage annehmen oder verwerfen, bevor sie übernommen werden. Darüber hinaus zeigt Slite in Kommentaren, im Aktivitätsprotokoll und in Dokumentrevisionen an, ob eine Aktivität von Slite Agent, über MCP oder über die API ausgelöst wurde, sodass Sie KI-Aktivitäten von menschlichen Beiträgen unterscheiden können.
Wichtig: Beachten Sie, dass der Freigabeprozess in Triage nur für Vorschläge von Slite Agent gilt. Externe Agenten, die über Slite MCP verbunden sind, können Dokumente direkt mit den Berechtigungen der verbundenen Person bearbeiten, ohne Triage zu durchlaufen. Prüfen Sie deshalb ihre Schreibrechte und alle Freigabeeinstellungen in Ihrem KI-Client, bevor Sie ihnen erlauben, wichtiges Unternehmenswissen zu bearbeiten.
5. Machen Sie KI-Antworten auf ihre Quellen rückführbar
Mitarbeitende sollten sehen können, woher eine KI-generierte Antwort stammt, und die Informationen überprüfen können, bevor sie danach handeln. Andernfalls riskieren sie, sich auf Antworten zu verlassen, die überzeugend klingen, aber nicht durch korrektes oder zuverlässiges Unternehmenswissen gestützt sind.
In unserer Umfrage nannten 63 % der Befragten einen Link zu einer aktuellen, maßgeblichen Quelle als Faktor, der Unternehmenswissen vertrauenswürdiger macht.
Bei Nedap hatte ein früher eingesetztes Custom GPT selbstbewusst falsche Antworten zu grundlegenden Unternehmensrichtlinien gegeben. André Foken, CTO des Unternehmens, schätzte, dass Slite Agent Antworten mit Quellen liefern und zugeben konnte, wenn es etwas nicht wusste:
„Frühere Lösungen wussten immer etwas. Sie lagen nie richtig, waren aber felsenfest überzeugt. Diese Antwort ‚Ich weiß es nicht‘ war der größte Durchbruch.“
So machen Sie KI-generierte Antworten leichter überprüfbar:
- Quellenangaben verlangen: Stellen Sie sicher, dass KI-Antworten Links zu den Dokumenten oder Datensätzen enthalten, die ihre Aussagen stützen, damit Mitarbeitende die ursprünglichen Informationen prüfen können.
- Kontext zur Quelle bereitstellen: Ermöglichen Sie es Nutzenden zu prüfen, ob ein zitiertes Dokument aktuell ist, wer dafür verantwortlich ist und wann es zuletzt verifiziert wurde.
- Mit fehlenden oder widersprüchlichen Belegen umgehen: Konfigurieren Sie KI-Systeme so, dass sie Unsicherheit eingestehen oder Abweichungen markieren, wenn ihre Quellen keine zuverlässige Antwort stützen.
Mit Slite Ask und Slite Agent können Mitarbeitende den Quellenangaben folgen und das Unternehmenswissen hinter KI-generierten Antworten prüfen, statt sich allein auf die Antwort zu verlassen.
6. Steuern Sie den Zugriff auf sensibles Unternehmenswissen
Wenn Sie KI-Agenten mit Ihren Unternehmenstools verbinden, sollte das weder allen Mitarbeitenden noch den von ihnen genutzten KI-Agenten uneingeschränkten Zugriff auf die darin enthaltenen Informationen geben. Sie brauchen saubere Berechtigungsprüfungen, damit Mitarbeitende keine KI-generierten Antworten mit Informationen aus privaten Dokumenten oder Kundendatensätzen erhalten, die sie nicht einsehen dürfen.
So steuern Sie, wer über KI auf sensibles Unternehmenswissen zugreifen kann:
- Berechtigungen beim Abruf durchsetzen: Stellen Sie sicher, dass Mitarbeitende nur KI-Antworten auf Grundlage von Informationen erhalten, auf die sie zugreifen dürfen, auch über verbundene Tools hinweg.
- Zugriff auf verbundene Quellen einschränken: Prüfen Sie die Berechtigungen, die Integrationen, Servicekonten und KI-Agenten erteilt wurden. Wenden Sie das Prinzip der minimalen Rechtevergabe an und geben Sie jedem Agenten nur die Berechtigungen, die seine Aufgaben erfordern.
- Berechtigungsgrenzen testen: Testen Sie Ihre Regeln zur Sicherheit der Wissensdatenbank mit Konten von Mitarbeitenden, externen Auftragnehmenden und Administratoren, insbesondere für private Channels und eingeschränkte Dokumente.
Bei Slite Agent zum Beispiel folgt der Zugriff auf verbundene Quellen je nach Integration einem von zwei Modellen. Mirrored Access übernimmt die Berechtigungen jeder Person aus dem ursprünglichen Tool, während Shared Access es Workspace-Admins ermöglicht, zu steuern, welche Nutzenden und Gruppen verbundene Informationen abfragen können.
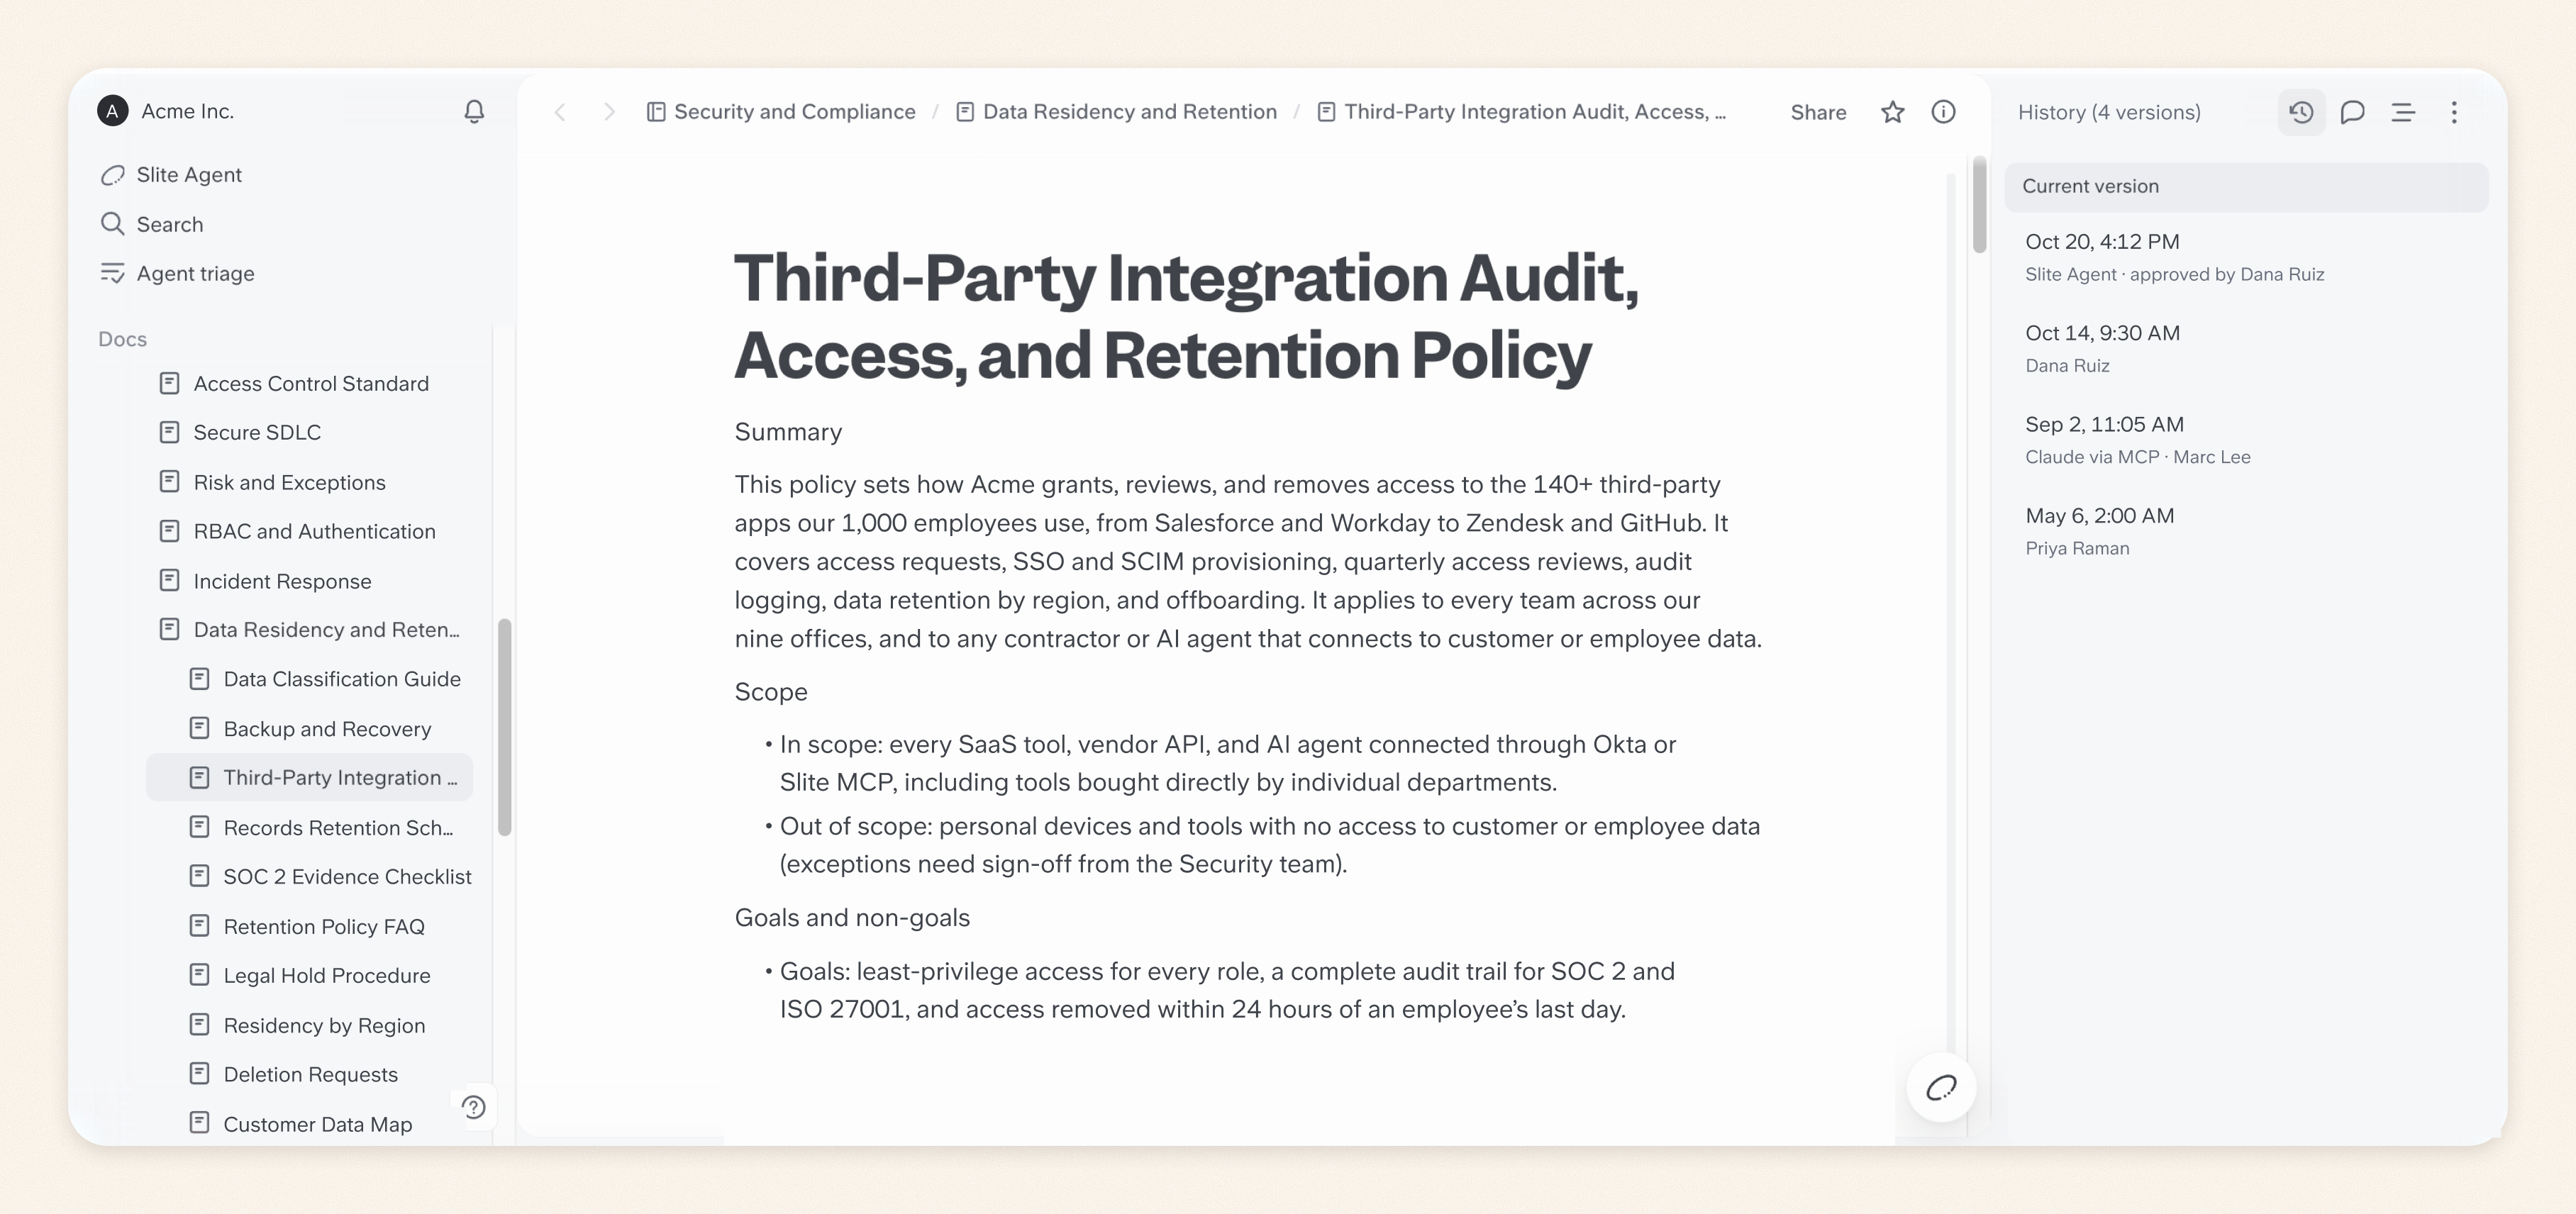
7. Führen Sie einen Audit-Trail
Wenn ein KI-Agent eine wichtige Unternehmensrichtlinie ändert und jemand die Änderung später infrage stellt, müssen Sie rekonstruieren können, was ursprünglich im Dokument stand, wer es geändert hat und wer die Änderung freigegeben hat. Ein Audit-Trail liefert Ihnen die Belege, um Fehler zu untersuchen und festzustellen, welche Version der Richtlinie zum jeweiligen Zeitpunkt galt.
So stellen Sie sicher, dass Sie eine zuverlässige Aufzeichnung haben, auf die Sie zurückgreifen können:
- Änderungen und ihre Urheber erfassen: Halten Sie fest, was geändert wurde, wann das geschah und ob eine Person, ein KI-Agent oder eine Integration die Änderung vorgenommen hat.
- Frühere Versionen und Freigaben aufbewahren: Nutzen Sie Versionskontrolle für Dokumente, um frühere Inhalte und Freigabenachweise aufzubewahren, damit Sie rekonstruieren können, was zu einem bestimmten Zeitpunkt galt.
- Audit-Aufzeichnungen prüfen: Untersuchen Sie nicht autorisierte Änderungen, wiederkehrende Fehler oder Abweichungen zwischen freigegebenen und veröffentlichten Informationen.
Mit der Document History von Slite können Sie frühere Versionen einsehen, Änderungen vergleichen, menschliche oder KI-Beitragende erkennen und frühere Inhalte wiederherstellen. Enterprise-Audit-Logs bieten zusätzlichen Einblick in die Aktivitäten im Workspace.
8. Messen Sie, ob Ihre Governance-Kontrollen wirken
Rechnen Sie damit, dass in Ihren Governance-Prozessen neue Lücken entstehen, während sich Ihr Unternehmenswissen und Ihre KI-Systeme weiterentwickeln. Um diese Lücken zu erkennen, müssen Sie bewerten, wie gut Ihre bestehenden Kontrollen funktionieren, und prüfen, ob Ihre Änderungen die gefundenen Probleme tatsächlich lösen.
Um Ihre Governance-Prozesse im Lauf der Zeit zu bewerten und zu verbessern, verfolgen Sie:
- Zustand des Wissensbestands: Überwachen Sie den Anteil wichtiger Dokumente mit festen Verantwortlichen und aktueller Verifizierung sowie den Rückstau an veralteten oder ungeprüften Inhalten.
- Qualität der KI-Antworten: Verfolgen Sie falsche oder unbelegte Antworten, unbeantwortete Fragen und ob die zitierten Quellen die gelieferten Informationen tatsächlich stützen.
- Prüf- und Lösungszeiten: Messen Sie, wie lange es dauert, von der KI vorgeschlagene Änderungen zu prüfen und erkannte Wissenslücken oder Abweichungen zu beheben.
Mit Slite können Sie über das Knowledge Management Panel den Zustand Ihrer Dokumentation überwachen, während Ask Insights Ihnen hilft, unbeantwortete Fragen und von Mitarbeitenden als falsch gemeldete Antworten zu erkennen.
Wenn diese Kennzahlen ein Problem aufzeigen, weisen Sie es der zuständigen Person zu, untersuchen Sie die Ursache und testen Sie die betroffenen KI-Antworten nach den nötigen Korrekturen erneut.
Checkliste zur Umsetzung von KI-Governance
Bevor Sie einen KI-Assistenten unternehmensweit einführen, finden Sie heraus, was passiert, wenn er auf ein eingeschränktes Dokument oder eine veraltete Richtlinie stößt.
Beginnen Sie mit einem begrenzten Workflow, etwa einem Assistenten, der Fragen auf Grundlage von freigegebenem Unternehmenswissen beantwortet. Mit der folgenden Checkliste können Sie seine Kontrollen testen und Belege dafür festhalten, dass sie funktionieren.
- Wissensquellen Ihrer KI erfassen: Listen Sie die Dokumente, Datenbanken und verbundenen Tools auf, aus denen Ihr KI-System Informationen abrufen kann, einschließlich der Quellen, die für den vorgesehenen Einsatz freigegeben sind.
- Maßgeblichkeit der Quellen prüfen: Testen Sie, wie das System mit veralteten Dokumenten, nicht freigegebenen Entwürfen und widersprüchlichen Informationen umgeht. Vergewissern Sie sich, dass es diese Quellen nicht als gleichermaßen maßgeblich behandelt.
- Zuständigkeiten und Prüfintervalle bestätigen: Prüfen Sie, ob kritische Dokumente feste Verantwortliche, Verifizierungsdaten und einen Prozess zur Prüfung von Änderungen haben.
- Zugriffsberechtigungen testen: Verwenden Sie Konten mit unterschiedlichen Berechtigungsstufen, um zu bestätigen, dass die KI keine privaten Informationen für nicht berechtigte Nutzende abrufen kann.
- Menschliche Freigabekontrollen testen: Lassen Sie einen Agenten eine Änderung an einem Testdokument vorschlagen. Prüfen Sie, ob folgenreiche Änderungen die passende Freigabe erfordern und ob verbundene Agenten diesen Prozess umgehen können.
- Herkunft der Antworten prüfen: Stellen Sie Fragen mit bekannten Antworten und prüfen Sie anhand der Quellenangaben, ob diese die Antworten stützen. Testen Sie, was passiert, wenn Informationen fehlen.
- Audit-Aufzeichnungen prüfen: Nehmen Sie eine Teständerung vor und bestätigen Sie, dass Sie erkennen können, wer oder was sie vorgenommen hat, wann sie erfolgte und was geändert wurde.
- Laufendes Monitoring einrichten: Legen Sie fest, anhand welcher Kennzahlen Sie die Wirksamkeit Ihrer Kontrollen messen, wer die Ergebnisse prüft und wie oft.
Weisen Sie für jede fehlgeschlagene Prüfung eine verantwortliche Person zu, dokumentieren Sie die Korrekturmaßnahme und testen Sie erneut, bevor Sie den KI-Workflow ausweiten. Bewahren Sie die Testergebnisse und relevanten Freigabenachweise als Belege für Ihre Governance-Prüfungen auf.
Was passiert, wenn KI-Governance versagt?
Wenn sich KI-Systeme auf unzuverlässiges Unternehmenswissen stützen oder ohne angemessene Kontrollen arbeiten, handeln Mitarbeitende womöglich auf Grundlage falscher Informationen, bevor jemand den Fehler bemerkt, während KI-Agenten mit zu weitreichenden Berechtigungen Änderungen vornehmen können, die das gesamte Unternehmen betreffen.
Hier sind einige der Folgen:
- Mitarbeitende treffen Entscheidungen auf Grundlage falscher Informationen: Ein KI-Assistent ruft vielleicht eine veraltete Rückerstattungsrichtlinie ab und teilt einer Support-Mitarbeiterin mit, dass ein Kunde keinen Anspruch auf eine Rückerstattung hat. Das Team muss die Entscheidung dann korrigieren und die daraus entstehende Beschwerde bearbeiten. Das ist eine der Gefahren veralteter Dokumentation, besonders wenn KI veraltete Informationen leichter auffindbar und wiederverwendbar macht.
- Sensible Unternehmensinformationen werden leicht offengelegt: Wenn KI-Systeme Zugriffsberechtigungen nicht respektieren, könnten Mitarbeitende Antworten mit vertraulichen Dokumenten oder Kundendatensätzen erhalten, die sie nicht einsehen dürfen. Je nach offengelegten Informationen kann das zu Sicherheitsuntersuchungen und Compliance-Problemen führen.
- Nicht freigegebene Änderungen beeinflussen die Arbeitsweise: Ein KI-Agent könnte ein wichtiges Verfahren ohne menschliche Prüfung ändern. Mitarbeitende folgen dann womöglich falschen Anweisungen, und andere KI-Systeme, die dieses Dokument abrufen, wiederholen dieselben Fehler.
- Fehler zu untersuchen und zu korrigieren wird schwierig: Ohne Quellenangaben oder zuverlässige Aktivitätsaufzeichnungen fällt es Teams womöglich schwer herauszufinden, woher eine falsche Antwort stammt oder welche Dokumente ein Agent geändert hat. Das kann die Behebung verzögern, während Mitarbeitende sich weiter auf die betroffenen Informationen verlassen.
Steuern Sie das Wissen hinter Ihrer KI mit Slite
Wenn sich Unternehmensrichtlinien oder Prozesse ändern, müssen sich auch die Informationen ändern, auf die sich Ihre KI stützt. Slite hilft Ihnen zu steuern, welche Dokumente vertrauenswürdig sind, veraltete Informationen zu erkennen und von der KI vorgeschlagene Aktualisierungen zu prüfen, bevor sie Teil Ihres offiziellen Unternehmenswissens werden.
So können Sie einige dieser Kontrollen in Slite umsetzen:
- Unzuverlässige Dokumente als Outdated markieren. Öffnen Sie das betroffene Dokument, klicken Sie auf seinen Verifizierungsstatus und markieren Sie es als Outdated. Slite Agent schließt veraltete Dokumente vom Abruf aus, während Slite Ask sie in den Ergebnissen niedriger priorisiert.
- Dokumente verifizieren, denen Ihre KI vertrauen soll. Sobald die verantwortliche Person die Informationen geprüft und aktualisiert hat, markieren Sie das Dokument als Verified und legen ein künftiges Prüfdatum fest. Verifizierte Dokumente werden in den KI-Suchergebnissen von Slite höher eingestuft, und Verantwortliche werden benachrichtigt, wenn ihre Verifizierung abläuft.
- Prüfen, ob Ihre Dokumentation noch widerspiegelt, wie die Dinge funktionieren. Verbinden Sie relevante Tools wie Slack oder Linear mit Slite Agent. Öffnen Sie ein Dokument und führen Sie Agent Maintenance aus, um es mit diesen Quellen abzugleichen. Findet der Agent Abweichungen, prüfen Sie seine vorgeschlagenen Änderungen und die unterstützenden Belege in Triage, bevor Sie sie übernehmen.
- Lücken in KI-Antworten finden und schließen. Öffnen Sie Ask Insights und sehen Sie sich die Tabs Reported und Missing answer an. Beauftragen Sie eine Kollegin oder einen Kollegen, das Problem zu untersuchen, die relevante Dokumentation zu aktualisieren und eine neue Antwort zu generieren, um zu prüfen, ob das Problem behoben ist.
Sie können außerdem Wartungsroutinen für wichtige Dokumente einrichten. Mit der sich selbst pflegenden Wissensdatenbank von Slite prüft Slite Agent auf Änderungen und schlägt Aktualisierungen vor, die Ihr Team prüft, bevor sie übernommen werden.
Möchten Sie sehen, wie diese Kontrollen mit Ihrer bestehenden Wissensdatenbank und Ihren verbundenen Tools funktionieren würden? Buchen Sie eine Demo, und wir zeigen es Ihnen.
FAQs
Was ist der Unterschied zwischen KI-Governance und Data Governance?
Data Governance konzentriert sich darauf, wie Organisationen Datenqualität, Zuständigkeiten, Zugriff und Sicherheit von Daten steuern. KI-Governance hat einen breiteren Fokus und umfasst, wie KI-Systeme diese Informationen nutzen, Ergebnisse erzeugen, Entscheidungen treffen und unter menschlicher Aufsicht arbeiten.
Wer ist in einer Organisation für KI-Governance verantwortlich?
KI-Governance ist in der Regel eine gemeinsame Verantwortung von Unternehmensleitung, IT, Sicherheit, Compliance und den relevanten Fachteams. Organisationen sollten klare Verantwortliche für bestimmte KI-Systeme, Risiken und das Wissen benennen, auf das sich diese Systeme stützen.
Wie oft sollte ein KI-Governance-Framework überprüft werden?
Überprüfen Sie Ihr KI-Governance-Framework regelmäßig und immer dann, wenn sich Ihre KI-Systeme, Geschäftsprozesse oder regulatorischen Anforderungen wesentlich ändern. Systeme mit höherem Risiko erfordern unter Umständen häufigere Bewertungen und ein kontinuierliches Monitoring.
Gelten KI-Governance-Regeln auch für KI-Tools von Drittanbietern?
Ja. Wenn ein KI-Tool eines Drittanbieters auf Unternehmenswissen zugreift, brauchen Sie weiterhin angemessene Kontrollen darüber, welche Informationen es abrufen kann, wie mit diesen Daten umgegangen wird und welche Aktionen das Tool ausführen kann. Prüfen Sie die Richtlinien des Anbieters und konfigurieren Sie Berechtigungen, bevor Sie sensible Quellen anbinden.